🔐 Vulnerability Management Is Not Just an IT Issue — It Is a Governance Issue

Cybersecurity discussions often start with a technical question:

“How many vulnerabilities do we have?”

For a COMEX or CODIR, this is only the beginning.

The real questions are:

  • Which vulnerabilities represent a real business risk?
  • Which critical assets are exposed?
  • What needs to be fixed first?
  • Who is responsible for remediation?
  • What is the deadline?
  • What risks are being accepted?
  • How do we know that remediation has actually been completed?
  • Is our risk exposure improving over time?

This is where vulnerability management becomes an enterprise governance process, not simply a vulnerability scanning activity.


From detection to decision

A vulnerability scanner can identify thousands of technical findings.

But a list of CVEs is not a business risk management strategy.

The objective is to transform technical information into clear, actionable and measurable information for management.

A simple governance cycle is:

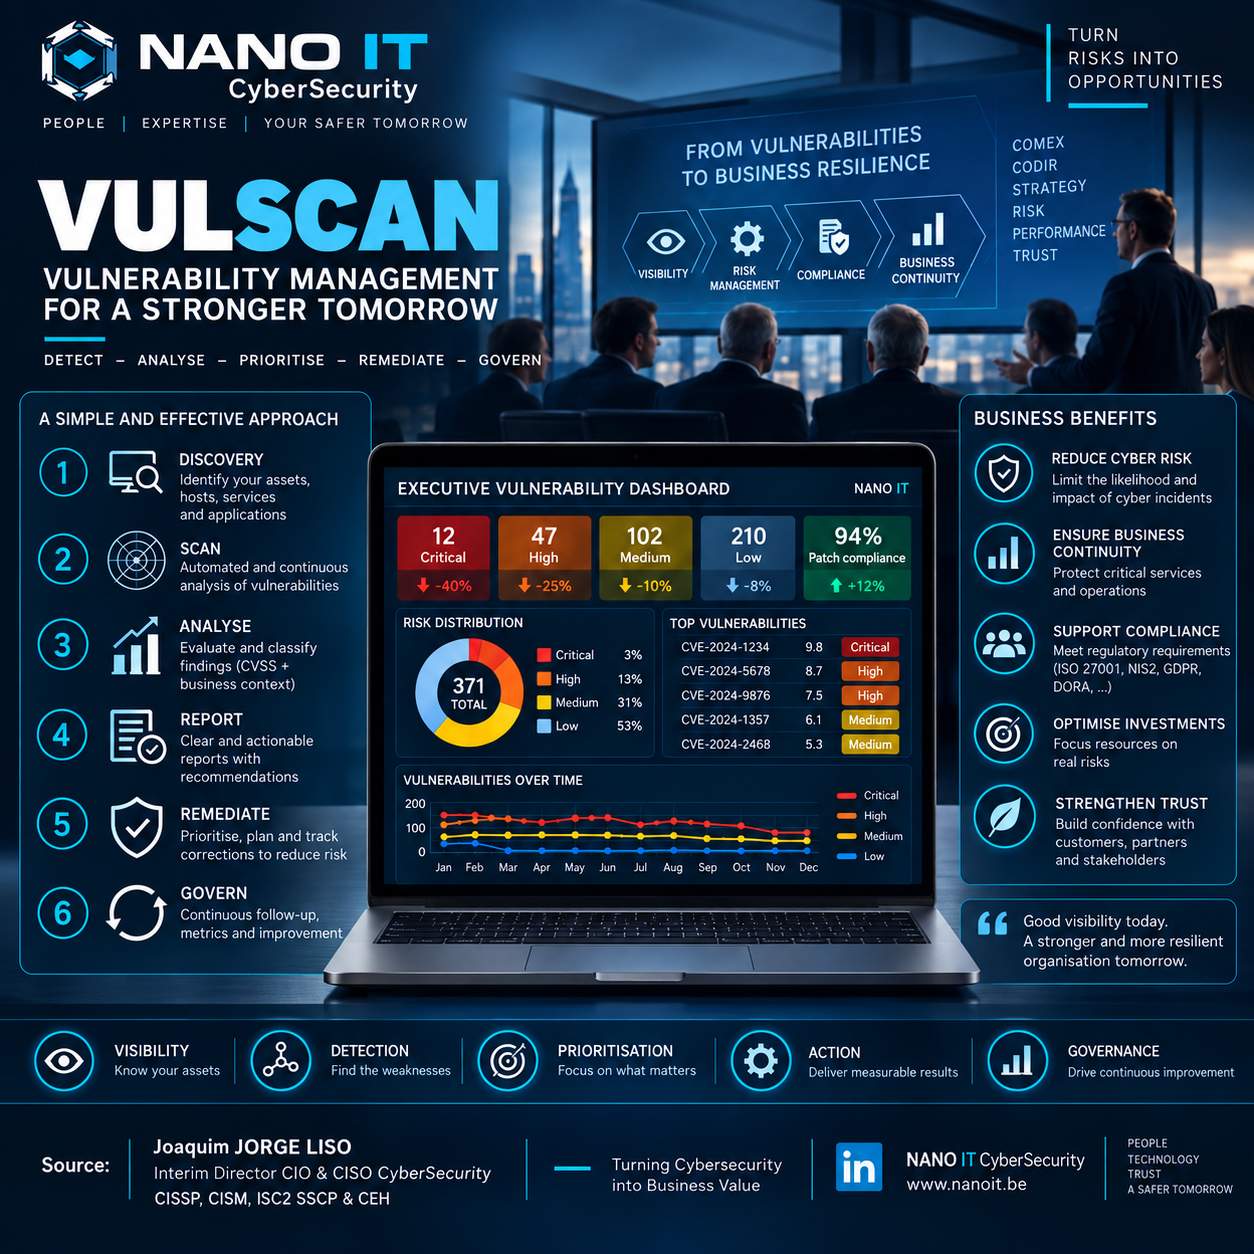
DISCOVER → DETECT → ANALYSE → CLASSIFY → PRIORITISE → REMEDIATE → VERIFY → REPORT → IMPROVE

Each step has a specific purpose.

1️⃣ DISCOVER — Know what you own

You cannot properly protect assets that you do not know exist.

Servers, workstations, applications, databases, cloud resources, network equipment, APIs, OT systems and business services should be identified and associated with appropriate ownership and business criticality.

Visibility is the foundation of cybersecurity.

2️⃣ DETECT — Find the weaknesses

Continuous or regular vulnerability assessments help identify:

  • Vulnerable software
  • Missing security patches
  • Unsupported systems
  • Misconfigurations
  • Exposed services
  • Weak security controls

But detection alone does not reduce risk.

3️⃣ ANALYSE — Understand the context

A CVSS score is useful, but it should not be the only factor considered.

The organization should also consider:

Technical severity + exploitability + exposure + asset criticality + business impact

A critical vulnerability on an internet-facing production system may require a very different response from the same vulnerability on an isolated test system.

4️⃣ CLASSIFY — Turn findings into risks

Vulnerabilities should be translated into understandable risk categories:

Critical | High | Medium | Low

The classification should be supported by clear criteria and agreed remediation targets.

This allows IT, Security and Management to speak the same language.

5️⃣ PRIORITISE — Focus on what matters

The objective is not necessarily to fix everything at the same time.

The objective is to ensure that the most important risks are addressed first.

This requires an agreed remediation strategy and clear escalation rules.

6️⃣ REMEDIATE — Plan and track the correction

Remediation may involve:

  • Security patches
  • Software upgrades
  • Configuration changes
  • System isolation
  • Compensating controls
  • Application fixes
  • Technology replacement

Every significant vulnerability should have an owner, action, deadline and status.

7️⃣ VERIFY — Prove that the risk has been reduced

Closing a ticket is not the same as closing a vulnerability.

After remediation, the organization should verify that:

the vulnerability is no longer present or that an effective compensating control is in place.

This creates the evidence needed for governance, audit and compliance.


📊 What should COMEX and CODIR see?

Management does not necessarily need thousands of technical findings.

They need a clear view of the organization’s exposure and its evolution.

For example:

Critical vulnerabilities: 12
High vulnerabilities: 47
Medium: 102
Low: 210
Patch compliance: 94%
Overdue remediation: X
Assets assessed: X%
Accepted risks: X
Security exceptions: X

And, most importantly:

Are we improving?

A useful executive dashboard should show the evolution of risk over time rather than only the current number of vulnerabilities.


🗓️ Patch Management Needs Governance

Security updates should not depend on informal decisions or individual initiatives.

Organizations should establish a structured process:

Identify → Assess → Test → Approve → Schedule → Deploy → Validate → Report

And define remediation objectives according to risk.

For example, an organization may define internal targets such as:

  • Critical: immediate / accelerated remediation
  • High: short-term remediation
  • Medium: planned remediation
  • Low: maintenance cycle

These targets must be adapted to the organization’s risk appetite, regulatory requirements and operational constraints.

When remediation is not immediately possible, the exception should be formally documented, with:

Business justification → Risk owner → Compensating controls → Approval → Review date


🏢 Vulnerability Management = Enterprise IT Governance

One of the most important principles is that vulnerability management should not belong exclusively to the cybersecurity team.

It requires cooperation between:

COMEX / CODIR
↓
CIO / CISO
↓
IT Operations
↓
Application & Asset Owners
↓
Security / Vulnerability Management
↓
ITSM / Remediation Teams

Everyone has a role.

The CISO can identify and assess the risk.

IT Operations can implement the remediation.

The asset owner understands the business impact.

Management determines priorities, risk appetite and, where appropriate, accepts residual risk.


🎯 The objective is not “zero vulnerabilities”

No modern IT environment will remain permanently free of vulnerabilities.

The real objective is to establish a controlled, measurable and continuously improving risk management process.

An organization should always be able to answer:

What do we have?
What is vulnerable?
What is exposed?
What matters most?
Who owns the risk?
What are we doing about it?
When will it be resolved?
Can we demonstrate the result?

That is the difference between having security tools and having security governance.


🔐 From Vulnerabilities to Business Resilience

Effective vulnerability management contributes directly to:

Visibility — Know your IT environment
Detection — Find weaknesses
Risk Management — Understand exposure
Prioritisation — Focus resources where they matter
Remediation — Reduce exposure
Compliance — Demonstrate control and evidence
Business Continuity — Protect critical services
Trust — Strengthen confidence with customers, partners and stakeholders

Cybersecurity is therefore not only about technology.

It is about protecting the organization’s ability to operate, deliver services and create value.


Final thought for COMEX & CODIR

A vulnerability report tells you what is wrong.

Good governance tells you what matters, who must act, when it must be done, and whether the risk has actually been reduced.

That is where Vulnerability Management becomes Business Risk Management.


Source / Author

Joaquim JORGE LISO
Interim Director CIO & CISO CyberSecurity
CISSP | CISM | ISC2 SSCP | CEH

NANO IT CyberSecurity
People | Expertise | Your Safer Tomorrow

#CyberSecurity #VulnerabilityManagement #ITGovernance #CISO #CIO #RiskManagement #CyberResilience #PatchManagement #GRC #ISO27001 #NIS2 #DORA #CyberRisk #COMEX #CODIR #InformationSecurity
🔐 NANO IT CYBERSHIELD – OPENFW

20 années de R&D au service de la cybersécurité

La cybersécurité ne se construit pas uniquement avec des technologies.

Elle se construit également avec l’expérience, l’observation des risques, l’analyse des incidents, l’évolution des menaces et le retour d’expérience accumulé au fil des années.

Depuis plus de 20 années de R&D, NANO IT Cyber Security développe et fait évoluer ses approches de protection des infrastructures numériques.

Cette expérience s’appuie notamment sur l’observation et le suivi des risques auxquels certaines organisations sont confrontées, des évolutions des environnements informatiques et des nouvelles surfaces d’exposition.

Sans divulguer d’informations confidentielles ni de projets clients, ces retours d’expérience permettent d’identifier des problématiques récurrentes :

• services inutilement exposés ;
• accès insuffisamment maîtrisés ;
• segmentation inexistante ou insuffisante ;
• manque de visibilité sur les événements de sécurité ;
• dépendance à une seule couche de protection ;
• difficultés de détection et de réaction ;
• configurations qui évoluent sans contrôle ;
• absence de procédures de reprise ou de validation.

🛡️ C’est de cette réflexion qu’est né CyberShield – OpenFW

Notre objectif est simple :

réduire les risques avant qu’ils ne deviennent des incidents.

CyberShield – OpenFW repose sur une approche de défense en profondeur, conçue pour renforcer progressivement la sécurité d’une infrastructure.

Notre philosophie

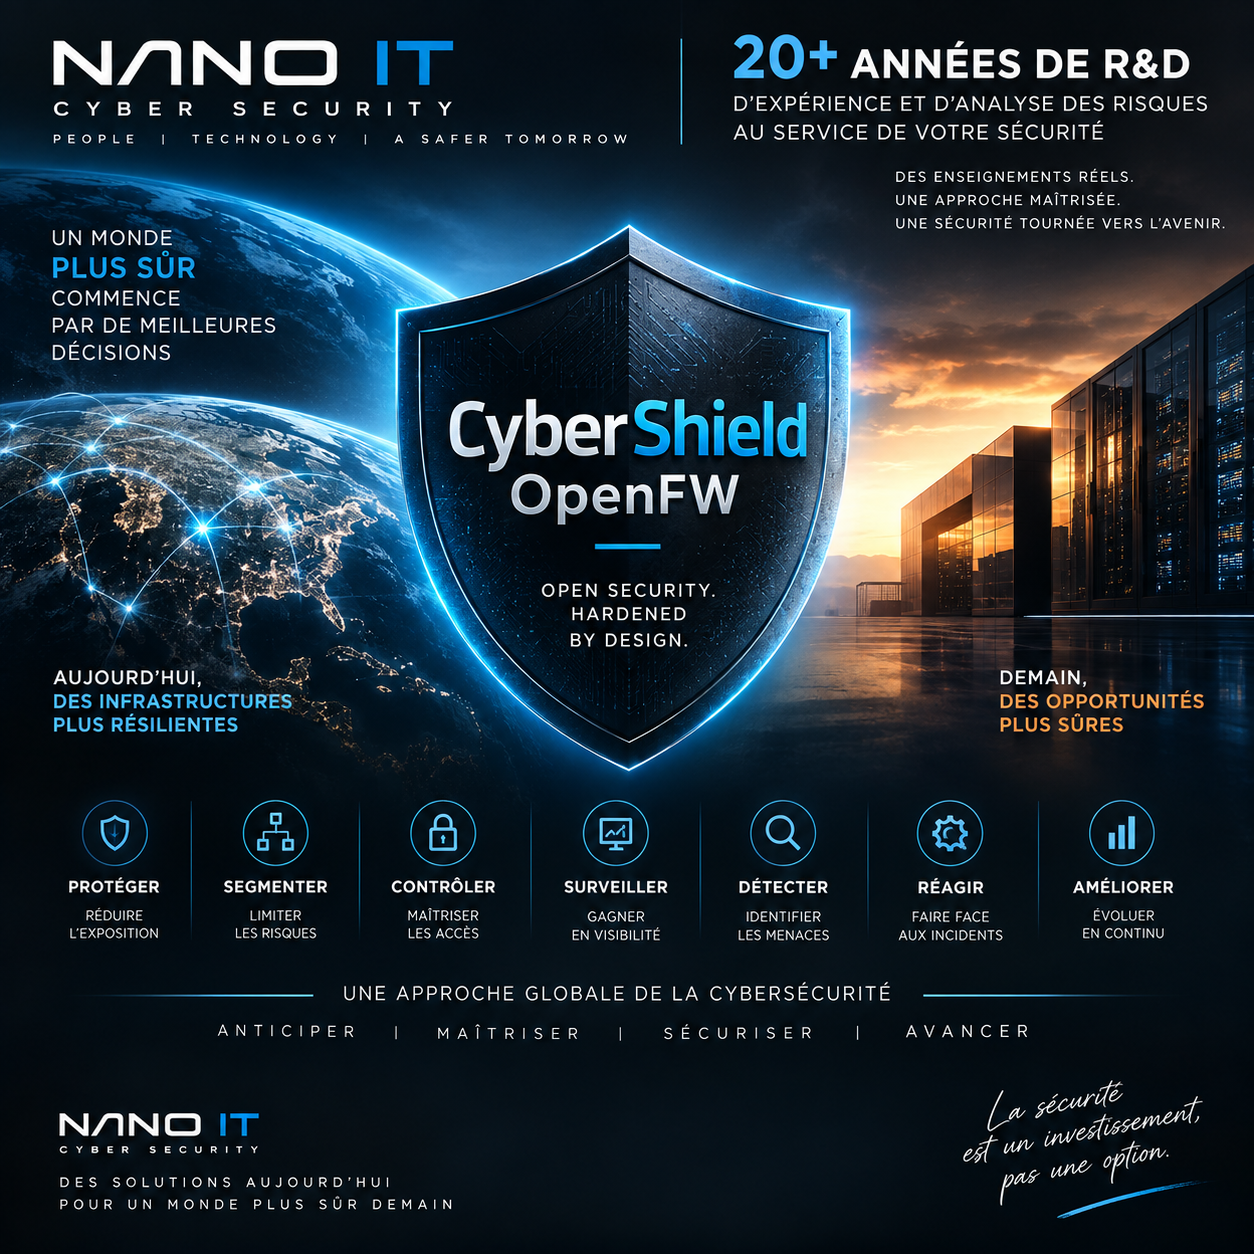
PROTÉGER

Réduire la surface d’exposition.

SEGMENTER

Limiter les possibilités de propagation d’un incident.

CONTRÔLER

Maîtriser les accès et les communications.

SURVEILLER

Améliorer la visibilité sur l’activité de l’environnement.

DÉTECTER

Identifier les comportements inhabituels et les événements de sécurité.

RÉAGIR

Permettre une réponse structurée face aux incidents.

AMÉLIORER

Faire évoluer continuellement le niveau de sécurité.

🔒 Une approche fondée sur le risque

Une infrastructure parfaitement sécurisée n’existe pas.

L’objectif est de connaître ses risques, réduire son exposition et maîtriser son niveau de sécurité.

Chaque organisation doit pouvoir déterminer :

Qu’est-ce qui est exposé ?

Pourquoi est-ce exposé ?

Qui peut y accéder ?

Quel serait l’impact d’un incident ?

Comment détecter une activité anormale ?

Comment réagir ?

Comment revenir à une situation maîtrisée ?

🌐 Une vision différente du firewall

Pour NANO IT Cyber Security, un firewall ne doit pas être considéré comme une simple barrière entre Internet et l’entreprise.

Il doit s’inscrire dans une architecture globale de cybersécurité.

Exposition → Contrôle → Segmentation → Détection → Réaction → Amélioration

Cette approche permet de construire progressivement une infrastructure plus résiliente et mieux maîtrisée.

📋 De la R&D à la sécurité opérationnelle

Les travaux de R&D de NANO IT Cyber Security ont pour objectif de transformer l’expérience et l’analyse des risques en principes, méthodes et solutions de sécurité concrètes.

CyberShield – OpenFW s’inscrit dans cette démarche.

Une approche conçue pour être :

Pragmatique.

Évolutive.

Maîtrisable.

Auditable.

Orientée risque.

NANO IT CYBER SECURITY

CyberShield – OpenFW

Open Security. Hardened by Design.

20+ années de R&D et de retour d’expérience au service d’une cybersécurité pragmatique.

📩 Vous souhaitez évaluer votre exposition ou renforcer la sécurité de votre infrastructure ?

Contactez NANO IT Cyber Security.

#NanoIT #CyberShield #CyberSecurity #CyberResilience #NetworkSecurity #InformationSecurity #SecurityByDesign #DefenseInDepth #CyberRisk #RiskManagement #ISO27001 #NIS2

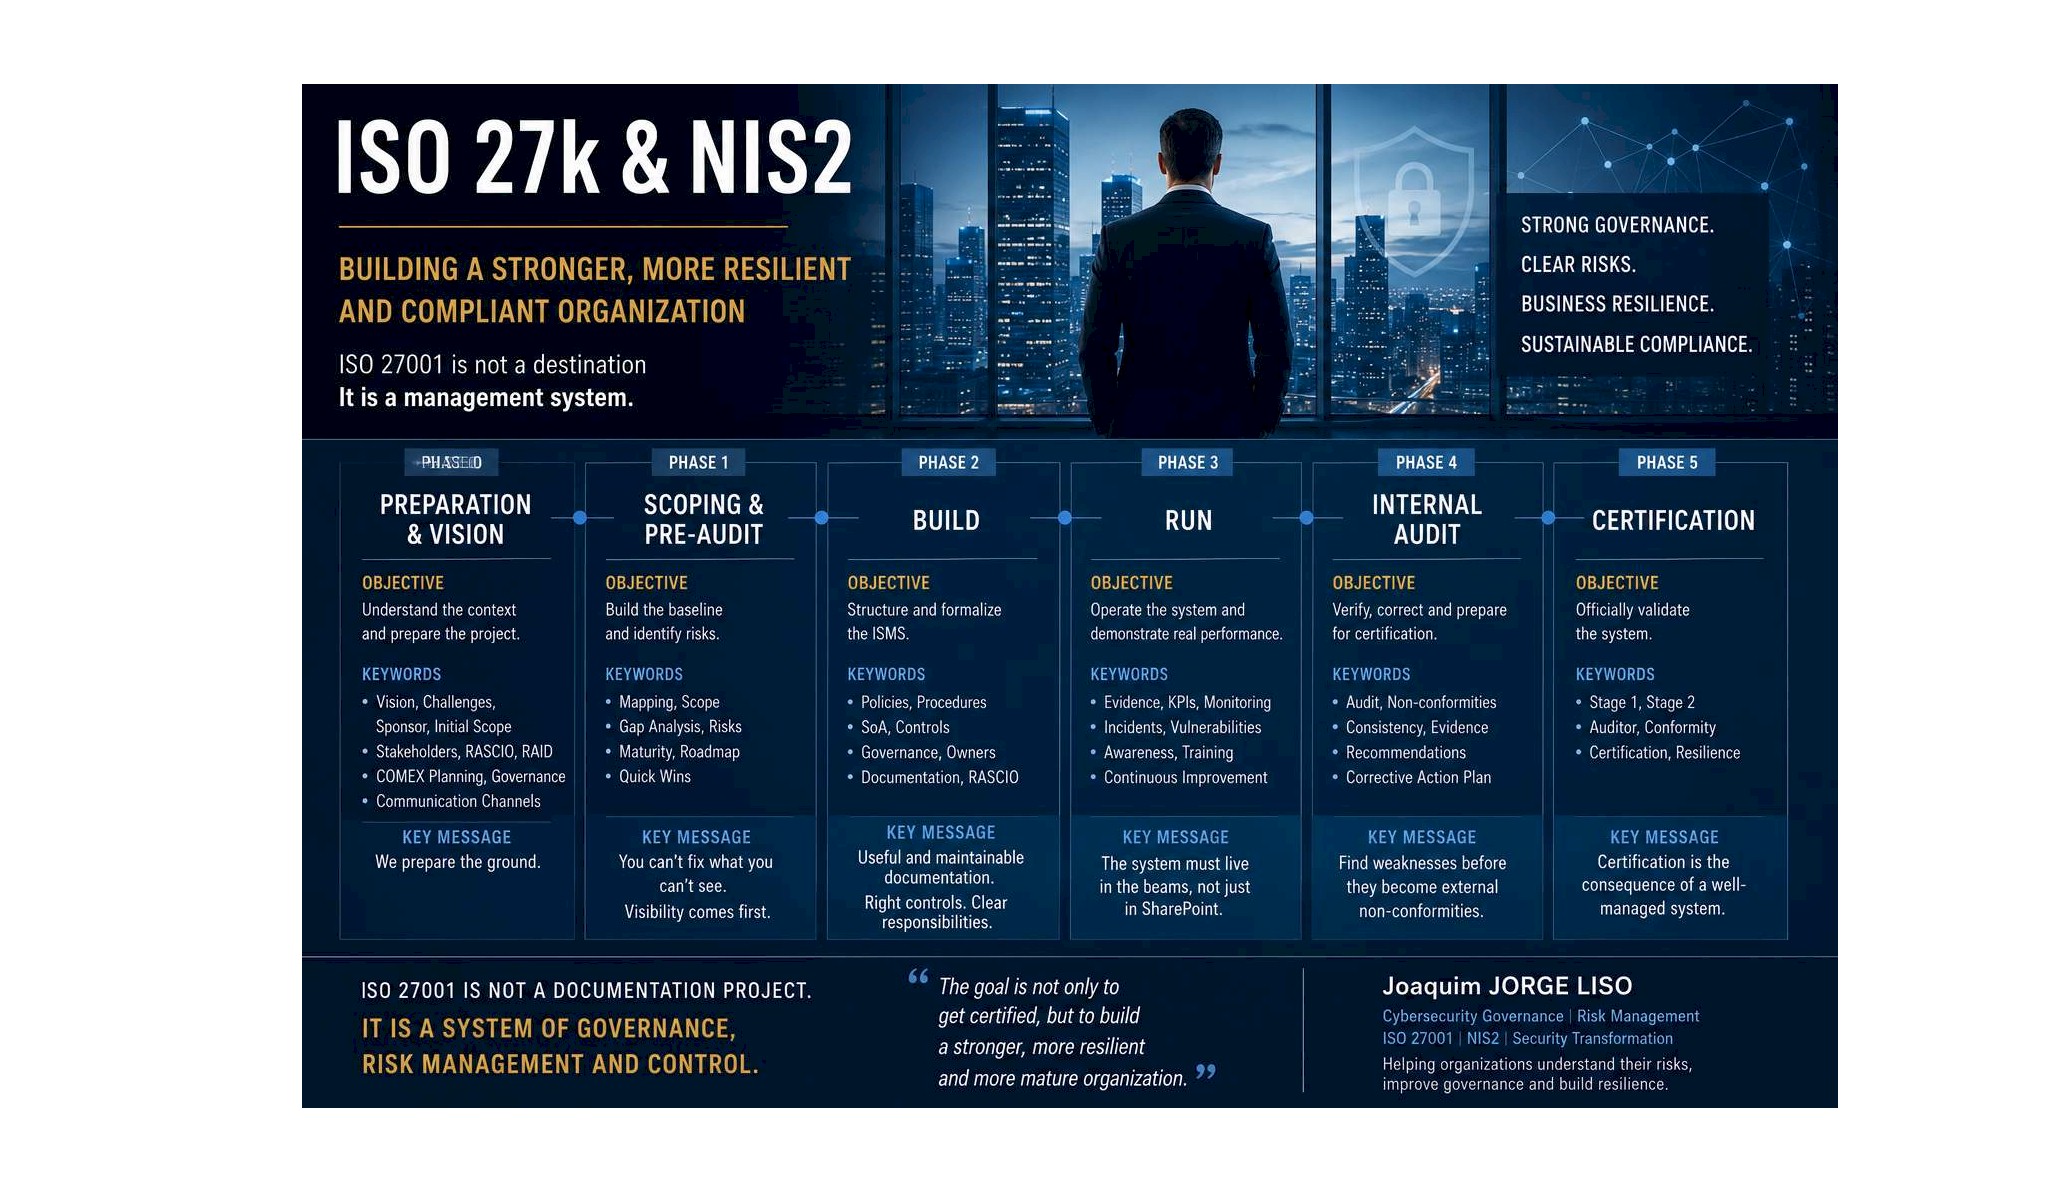
ISO 27001 et NIS2 : au-delà de la conformité

Lorsque l’on parle d’ISO 27001 ou de NIS2, beaucoup pensent immédiatement à la certification, à la documentation ou aux audits.

Pourtant, les organisations qui réussissent leur transformation cyber ne commencent pas par les procédures. Elles commencent par comprendre leur environnement.

  • Quels sont les systèmes critiques ?
  • Quelles sont les données sensibles ?
  • Quels sont les risques réels ?
  • Qui est responsable de quoi ?

La cybersécurité ne doit pas être uniquement un sujet technique. Elle doit devenir un sujet de gouvernance, de gestion des risques et de résilience opérationnelle.

Un projet ISO 27001 mature suit généralement plusieurs étapes :

  • comprendre et cartographier l’existant ;
  • identifier les risques et les écarts ;
  • structurer la gouvernance et les responsabilités ;
  • mettre en œuvre des contrôles adaptés ;
  • démontrer leur application au quotidien ;
  • et enfin préparer l’audit de certification.
  • La certification n’est pas l’objectif final.

Elle est la conséquence naturelle d’une organisation qui connaît ses risques, pilote ses actions et améliore continuellement son niveau de maturité.

ISO 27001 n’est pas un projet documentaire.

C’est un système de management, de gouvernance et de maîtrise du risque.

Joaquim JORGE LISO ( CISSP | CISM )

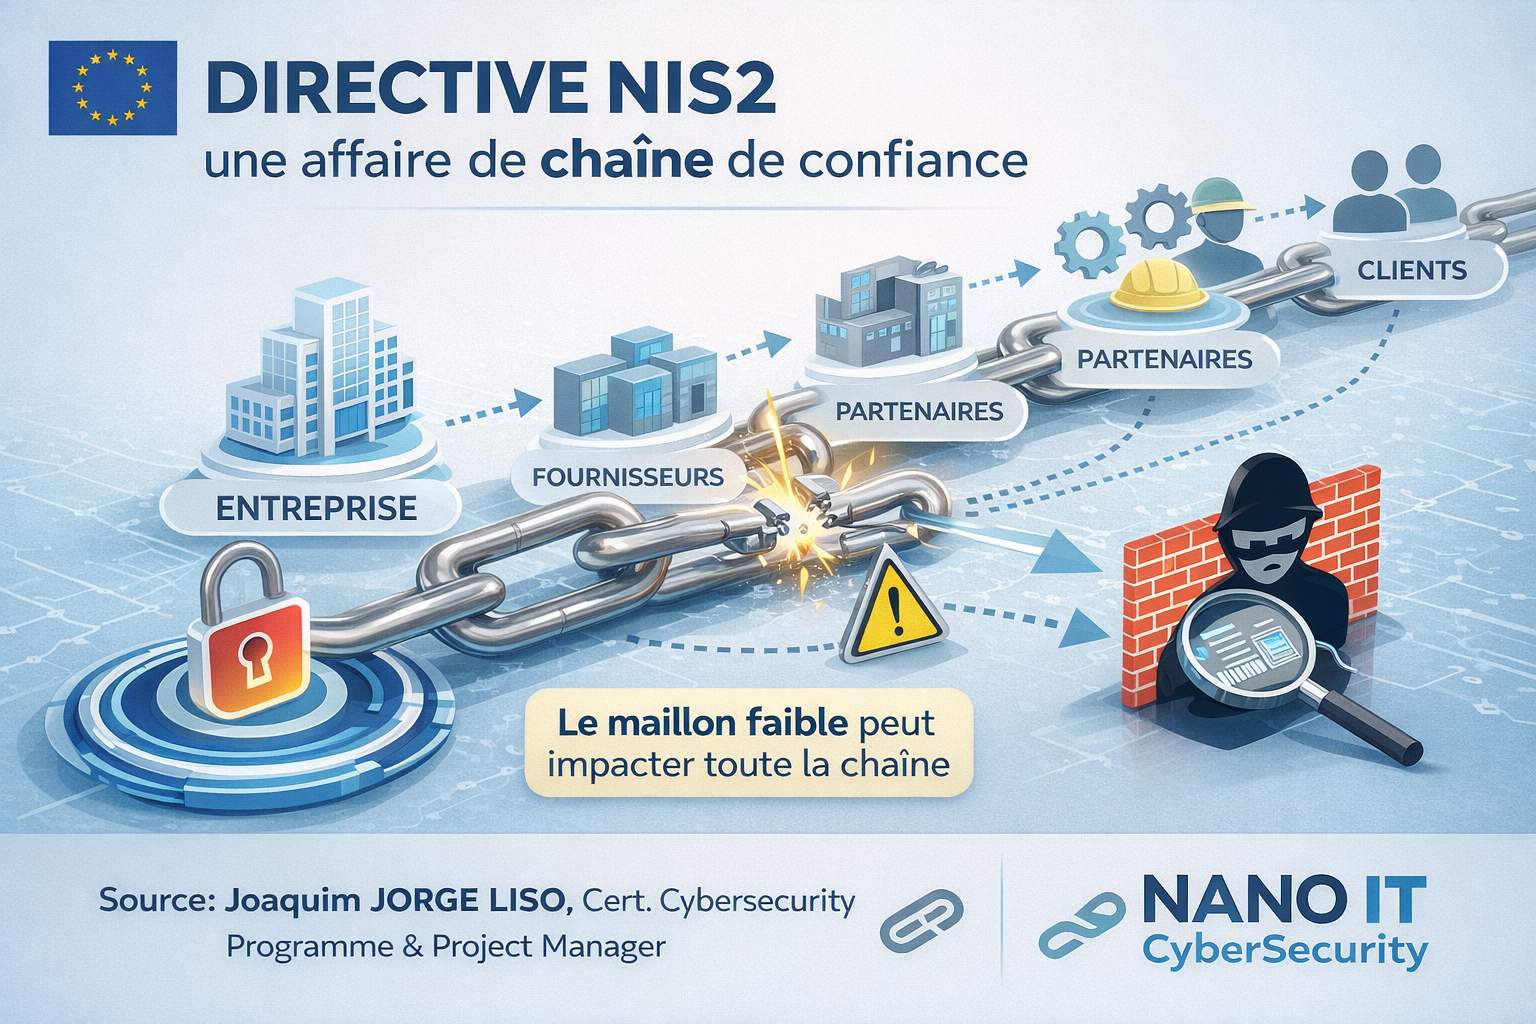
Directive NIS2, ce nest pas une affaire de grands groupes. Cest une affaire de chaîne de confiance.

Ce que plus de vingt ans de projets de sécurité m’ont appris sur la directive qui redessine le paysage cyber européen.

Source : Joaquim JorgeLiso, Cert. Cybersecurity Programme & Project Manager | Identity & Access Management

Un jour, en pleine nuit, j’ai reçu un appel. Un système critique à l’arrêt. Une organisation paralysée. Pas à cause d’une faille interne. Mais à cause… d’un fournisseur. 👉 C’est exactement ça, le vrai sujet de NIS2.

Depuis plus de 25 ans, je pilote des programmes de cybersécurité dans des environnements sensibles. Et s’il y a une chose que j’ai apprise, c’est que : les risques ne respectent ni la taille, ni les organigrammes.

Chaque fois qu’une nouvelle directive européenne entre en vigueur, le même réflexe collectif s’installe : les grandes entreprises mobilisent leurs équipes juridiques, les cabinets de conseil publient leurs livres blancs, et les PME attendent — convaincues que ça ne les concerne pas vraiment. Avec NIS2, cette attente est une erreur stratégique.

Ce que NIS2 introduit n’est pas une contrainte administrative de plus. C’est un changement fondamental dans la façon dont la responsabilité cyber est distribuée dans l’économie européenne.

“La vraie cible de NIS2 n’est pas l’entité isolée. C’est la chaîne. Et chaque maillon compte.”

Le périmètre sest radicalement élargi

La première directive NIS visait un nombre restreint d’opérateurs de services essentiels. NIS2 change d’échelle. Elle s’applique désormais à des secteurs comme la santé, l’eau, les transports, l’alimentation, la gestion des déchets, la fabrication industrielle — et elle descend aux entités “importantes”, c’est-à-dire des organisations de taille intermédiaire qui n’ont jamais eu à se préoccuper sérieusement de conformité réglementaire cyber.

Mais le vrai changement, celui qu’on sous-estime encore, concerne les fournisseurs. NIS2 impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement. Concrètement : si vous êtes prestataire IT, sous-traitant logistique, intégrateur ou fournisseur de services managés pour une organisation soumise à NIS2, vous entrez dans son périmètre de risque. Elle doit vous évaluer. Et si vous ne présentez pas un niveau de maturité suffisant, elle peut — et devra — vous écarter.

La responsabilité remonte au sommet

Ce qui distingue NIS2 des régimes précédents, c’est la responsabilisation explicite des dirigeants. Les membres des instances de direction peuvent être tenus personnellement responsables en cas de manquement grave. Ce n’est plus un sujet que l’on peut déléguer entièrement à la DSI ou au RSSI et oublier en comité de direction. La gouvernance cyber devient une obligation managériale, pas seulement technique.

Dans ma pratique de programme manager, c’est précisément là que réside le défi le plus complexe : aligner des équipes techniques, des processus métier et des décideurs qui n’ont pas le même langage, pas les mêmes priorités, pas la même appréhension du risque. NIS2 force cette conversation. Et c’est une bonne nouvelle.

Ce nest pas quune question de conformité

Trop d’organisations abordent NIS2 comme un audit à passer. C’est une vision à courte vue. Les exigences de la directive — gestion des incidents, continuité d’activité, sécurité des systèmes, authentification, chiffrement — sont exactement les fondamentaux qui font la différence entre une organisation qui résiste à une cyberattaque et une qui s’effondre. La conformité n’est pas la destination. C’est la conséquence d’une vraie hygiène cyber.

J’ai vu des établissements de santé paralysés pendant des semaines après un ransomware. J’ai vu des projets critiques compromis parce qu’un sous-traitant périphérique était le vecteur d’entrée. NIS2 n’est pas une réponse théorique à un risque théorique. C’est une réponse à des incidents réels, documentés, coûteux — humainement et financièrement.

“Se mettre en conformité avec NIS2, c’est se donner les moyens de ne pas être le maillon faible de quelqu’un d’autre.”

Par où commencer concrètement ?

La première étape n’est pas technique. C’est une cartographie honnête : identifier si votre organisation est concernée — directement ou indirectement via vos clients — et comprendre quelles obligations concrètes s’appliquent selon votre secteur et votre taille. Ensuite, évaluer l’écart entre votre niveau de maturité actuel et les exigences de la directive. C’est un exercice de gestion de risque, et c’est exactement le terrain du programme manager.

Ce travail ne se fait pas en quelques semaines. Il implique des choix budgétaires, des arbitrages techniques, de la formation, parfois une refonte de la gouvernance. Il implique aussi d’embarquer les bonnes personnes au bon moment — et de garder une vision claire sur les priorités, même quand la pression quotidienne pousse à l’urgence opérationnelle.

Une opportunité, pas seulement une contrainte

Les organisations qui traiteront NIS2 comme un projet structurant — et non comme une case à cocher — en sortiront plus résilientes, plus fiables aux yeux de leurs clients et partenaires, et mieux préparées aux crises à venir. Dans un environnement où la confiance numérique devient un actif concurrentiel, la maturité cyber n’est plus optionnelle.

NIS2 n’est pas le problème des autres. C’est le cadre dans lequel nous allons tous opérer. Autant en faire une force.

#NIS2 #Cybersécurité #GestionDeProjet #Conformité #RisqueCyber #TransformationDigitale #RSSI #Leadership

Attention aux arnaques du Black Friday : vos bonnes affaires peuvent vite mal tourner

Chaque année, dès que les promotions du Black Friday démarrent, les fraudeurs se réveillent. Derrière les offres alléchantes se cachent souvent des pièges conçus pour vider votre portefeuille ou voler vos données personnelles. Voici comment repérer ces pièges… et vous en protéger.

1. Les arnaques de voyage : faux coffrets “Black Friday” pour partir loin… pour ne jamais revenir

De nombreux escrocs profitent de l’engouement pour les voyages pendant la période des fêtes pour proposer des “promos Black Friday” sur des billets d’avion ou des hébergements. Ces offres peuvent sembler très réelles, renforcées par des photos de destinations paradisiaques ou des chatbots “service client” très expressifs… mais ce sont souvent des faux. Si vous cédez, vous pourriez donner vos informations bancaires sans jamais recevoir de billet, ou tomber sur une fausse page de paiement.

2. Les faux e-mails et SMS : le piège du phishing

Les escrocs envoient massivement des e-mails ou des messages textuels se faisant passer pour des enseignes connues. Ils vous rappellent un “problème de réservation”, une annulation, ou vous invitent à “confirmer votre achat” via un lien. Si vous cliquez, vous risquez de vous retrouver sur un site de phishing et de donner vos données bancaires.

3. Les sites de shopping fantômes

Certaines arnaques consistent à créer des boutiques en ligne factices : des sites qui imitent des marques connues, avec des visuels crédibles, mais des URL légèrement modifiées (typos, lettres en trop), et des informations de contact absentes ou douteuses. Ces plateformes factices peuvent accepter votre paiement… sans jamais expédier les produits.

4. Coupons, bons et codes promo bidons

Dans la frénésie des promotions, les escrocs diffusent de faux coupons ou bons de réduction par e-mail ou sur les réseaux sociaux. Ces bons peuvent même être générés à l’aide de l’intelligence artificielle pour paraître très convaincants. Attention : certains sites vous demandent de payer en cartes cadeaux ou via des méthodes non sécurisées, ce qui est un signal d’alarme.

5. Notifications de livraison frauduleuses

Vous croyez recevoir un message d’un transporteur (“votre colis est bloqué, cliquez ici”) ? Vérifiez toujours : beaucoup d’arnaqueurs envoient de fausses notifications de livraison pour vous tromper. Le lien contenu dans le message peut vous rediriger vers un site malveillant, recueillir vos données ou installer un malware.

6. Escroqueries aux “invoices” : factures fictives

Certains cybercriminels envoient de fausses factures après avoir peu ou pas du tout expédié un produit, prétendant que vous devez un “solde restant” ou des frais de livraison. Le but : vous inciter à régler via des méthodes à haut risque, ou à fournir des coordonnées bancaires.

7. Le piège des paiements non conventionnels

Faites très attention aux e-commerces frauduleux qui acceptent uniquement des méthodes de paiement non suivies : cryptomonnaies, transfert direct, cartes cadeaux. Contrairement aux paiements par carte bancaire ou PayPal, ces méthodes offrent peu ou pas de recours en cas de fraude.

8. L’illusion de l’IA : images et chatbots trompeurs

Grâce à l’intelligence artificielle, les escrocs sont capables de générer de fausses images ultra réalistes de produits, ou de lancer des chatbots qui semblent légitimes. Ces faux “agents de support” peuvent vous convaincre de finaliser un paiement sur une page qui n’existe pas vraiment.

9. Chatbots automatisés : “Votre assistant Black Friday”

Certains sites frauduleux utilisent des chatbots automatisés pour paraître crédibles. Vous discutez avec “le service client”, mais vous vous trouvez en réalité face à un programme informatique qui enregistre vos réponses, vos informations… et vos données de paiement.

10. Comment se prémunir : quelques bonnes pratiques

  1. Vérifiez toujours l’URL du site : assurez-vous qu’elle commence par “https://” et que le cadenas de sécurité est bien présent.

  2. Ne cliquez pas sur n’importe quel lien dans les e-mails ou SMS : mieux vaut taper l’adresse du site dans votre navigateur.

  3. Faites vos achats sur des enseignes fiables : utilisez des sites que vous connaissez, ou vérifiez via des comparateurs et des avis.

  4. Utilisez des moyens de paiement sécurisés : carte bancaire, PayPal… évitez les transferts vers des comptes obscurs ou le paiement par cartes cadeaux.

  5. Gardez vos comptes protégés avec des mots de passe forts et, si possible, une authentification à deux facteurs.

  6. Surveillez vos relevés bancaires : si vous observez une transaction suspecte, signalez-la rapidement.

  7. Évitez d’acheter en Wi-Fi public : ce type de connexion peut être intercepté par des attaquants.

N’oubliez pas

Le Black Friday est une occasion en or… mais aussi une aubaine pour les cybercriminels. Entre faux sites, chatbots, e-mails phishing et offres “miracles”, la tentation est forte, mais les risques sont bien réels. En gardant la tête froide et en appliquant quelques règles simples, vous pouvez profiter des meilleures promotions… sans vous faire piéger.

Bon shopping — et prudence ! ️

Arnaques aux voyages pour seniors utilisées par les acteurs malveillants pour diffuser le malware Datzbro
En août 2025, les autorités australiennes ont émis plusieurs alertes à l’arnaque après que des utilisateurs ont signalé des groupes Facebook suspects faisant la promotion de « voyages actifs pour seniors ».
Ce qui apparaissait initialement comme des rassemblements communautaires inoffensifs masquait en réalité une opération malveillante sophistiquée sur mobile.
Les chercheurs de ThreatFabric ont découvert que ces groupes étaient gérés par des fraudeurs qui incitaient les seniors à télécharger un cheval de Troie Android malveillant baptisé « Datzbro ».
Ce rapport détaille le fonctionnement de la campagne, les fonctionnalités de Datzbro et les raisons pour lesquelles sa disponibilité mondiale représente une menace importante. La campagne ciblait les seniors en quête d’activités sociales, de voyages et d’événements en personne.
Les fraudeurs ont créé de nombreux groupes Facebook remplis de publications générées par l’IA annonçant des soirées dansantes, des excursions et autres rassemblements. Bien que le contenu paraisse authentique, il était conçu pour plaire aux seniors et incitait les utilisateurs intéressés à rejoindre des canaux de messagerie privés.

Des rapports indiquent que des groupes ciblant des publics en Australie sont également apparus à Singapour, en Malaisie, au Canada, en Afrique du Sud et au Royaume-Uni, tous affichant un style de message et des visuels quasiment identiques.
Une fois les victimes intéressées, les escrocs les contactaient via Facebook Messenger ou WhatsApp. Les victimes recevaient des liens pour télécharger une prétendue « application communautaire » permettant prétendument l’inscription aux événements, la connexion des membres et le suivi des agendas.
Dans certains cas, des frais d’inscription minimes étaient exigés, ce qui a conduit au vol de cartes de paiement via des sites d’hameçonnage. Alors que les liens iOS menaient à des espaces réservés inactifs, les victimes Android qui cliquaient sur le bouton Google Play recevaient un APK malveillant.

Arrivée de Datzbro

L’analyse menée par l’équipe de renseignement sur les menaces mobiles de ThreatFabric a révélé que l’APK téléchargé était un nouveau cheval de Troie de prise de contrôle d’appareil, baptisé « Datzbro », d’après une chaîne de caractères intégrée à son code. Ce malware combine les fonctionnalités classiques des logiciels espions (enregistrement audio, capture d’écran, accès aux fichiers et aux photos) avec des capacités avancées de contrôle à distance.
Ces fonctionnalités permettent la fraude financière par le biais d’attaques par superposition noire et d’enregistrement de frappe, brouillant ainsi la frontière entre logiciels espions et chevaux de Troie bancaires.
Datzbro exploite les services d’accessibilité d’Android pour exécuter des gestes automatisés et des actions globales, notamment la simulation des boutons Accueil et Retour.
Grâce à son interface de commande et de contrôle, les opérateurs peuvent :
  • Démarrer ou arrêter le partage et le contrôle d’écran à distance ;
  • Activer ou désactiver une superposition semi-transparente pour masquer les actions malveillantes ;
  • Verrouiller ou déverrouiller l’appareil ;
  • Activer le contrôle à distance « schématique », qui reconstruit les éléments de l’écran à partir des données d’événements d’accessibilité pour une interaction précise, même en cas de mauvaise qualité de streaming vidéo.
En mode schématique, le logiciel malveillant transmet une représentation structurée des éléments de l’écran (positions, libellés et contenu), permettant aux opérateurs d’interagir de manière fluide avec les applications tout en se cachant derrière une superposition noire ou personnalisée.

Ciblage bancaire et cryptographique

Bien que dépourvu de la boîte à outils complète des chevaux de Troie bancaires classiques, Datzbro inclut des filtres codés en dur pour les applications bancaires et cryptographiques.
Le logiciel malveillant surveille les événements d’accessibilité pour les noms de paquets contenant des mots-clés tels que « banque », « payer », « alipay », « portefeuille » et « finance », ainsi que le texte d’événement contenant « mot de passe », « code PIN » ou des termes de vérification spécifiques à la langue.
Lorsqu’il est déclenché, Datzbro affiche de faux écrans de saisie d’identifiants demandant aux victimes leurs codes PIN et mots de passe bancaires. Il intercepte également les saisies de code PIN, de schéma ou de mot de passe de l’appareil, capturant ainsi toutes les données d’authentification sensibles.

Une enquête plus approfondie a révélé la fuite d’une application de bureau de type « Command-and-Control » et d’un outil de création pour Datzbro, désormais disponibles gratuitement sur les plateformes publiques de partage de virus.
Mobile Threat Intelligence a identifié des échantillons nommés « 最强远控.apk » (« La télécommande la plus puissante ») et des chaînes de débogage en chinois, indiquant l’origine des développeurs.
L’interface C2 de bureau, contrairement aux interfaces web classiques, suggère un modèle opérationnel unique et confirme l’origine du malware dans les communautés de cybercriminels parlant chinois.

Atténuations

En combinant contenu généré par l’IA, manipulation des plateformes sociales et fonctionnalités de pointe des logiciels malveillants, telles que les superpositions noires et le contrôle schématique, les acteurs malveillants ont créé une menace financière puissante contre les personnes âgées vulnérables.
Une campagne commençant par une invitation amicale sur Facebook peut aboutir à une prise de contrôle totale de l’appareil, au vol d’identifiants et à une fraude électronique.
Avec la propagation mondiale de Datzbro, il est crucial de sensibiliser les personnes âgées et les organismes communautaires. Les institutions financières et les acteurs de la cybersécurité doivent mettre en garde les utilisateurs contre le téléchargement d’applications non vérifiées promues sur les réseaux sociaux.
Un contrôle renforcé des autorisations des services d’accessibilité et un signalement vigilant des groupes en ligne suspects peuvent contribuer à briser la chaîne allant de l’arnaque sociale à l’infection par des logiciels malveillants mobiles.

La cybersécurité n’est plus l’apanage des techs.C’est devenu un devoir social. Un clic, un partage, une vigilance peuvent vraiment changer la suite.

Si vous bossez dans la com’, la gestion de réseaux sociaux, le marketing digital : ces histoires, montrez-les à vos clients, à votre audience. Ce n’est pas juste de la prévention, c’est de la responsabilité.

Si vous êtes un particulier :

  • ne téléchargez jamais d’app hors Play Store ou magasin officiel,

  • ne donnez jamais les permissions “Accessibilité” à une appli inconnue,

  • parlez de ce danger autour de vous, surtout à ceux qui sont isolés.

Des questions, des problèmes ? Notre équipe est à la distance d’un click !

Les 4 erreurs à ne jamais commettre en cybersécurité (et comment les éviter)

En matière de cybersécurité, ce ne sont pas toujours les hackers ultra-sophistiqués ou les attaques complexes qui mettent une entreprise en danger. Bien souvent, ce sont les gestes simples du quotidien qui ouvrent la porte aux menaces.

D’après une étude de Verizon, 82 % des incidents de sécurité impliquent une erreur humaine. Bonne nouvelle : ces erreurs peuvent être évitées en appliquant quelques règles de base.

Voici les 4 erreurs fatales à éviter absolument :

1. Cliquer sur un lien d’un e-mail inconnu

Les e-mails frauduleux sont de plus en plus réalistes faisant du phishing l’attaque la plus répandue. Les pirates exploitent la curiosité ou la peur pour pousser à cliquer. Un seul clic peut suffire pour installer un logiciel malveillant ou donner accès à vos données sensibles.

Résultat : vol etde données, rançongiciels, pertes financières.

Réflexe à adopter : vérifiez toujours l’adresse de l’expéditeur et ne jamais cliquer sans être sûr de la source.

2. Partager son mot de passe

Votre mot de passe est comme votre brosse à dents : personnel et non transférable. Même une personne de confiance peut, sans le vouloir, devenir une faille de sécurité.

Réflexe à adopter : utilisez un gestionnaire de mots de passe, activez l’authentification à deux facteurs et gardez vos identifiants strictement personnels.

3. Transférer un e-mail suspect

Transmettre un mail douteux à un collègue “pour avis” ou à son directeur IT peut propager le danger. Il vaut mieux l’appeler pour venir voir sur place car si un message douteux circule d’une boîte mail à une autre, cela multiplie les risques.

Réflexe à adopter : signalez immédiatement le mail à votre service IT ou à votre prestataire sécurité en lui demandant de venir vérifier.

4. Utiliser sa date d’anniversaire comme mot de passe

Les hackers adorent les mots de passe faibles. Une date de naissance ou “123456”, c’est comme laisser la porte grande ouverte car ils savent où trouver ces informations (réseaux sociaux, annuaires, etc.). Et devinez quoi ? C’est souvent la première chose qu’ils testent.

Réflexe à adopter : créez des mots de passe longs, complexes et uniques.

Pourquoi c’est crucial être conscient de ces 4 erreurs ?

Parce qu’aujourd’hui, 1 cyberattaque sur 5 est liée à une erreur humaine. Et parce qu’une seule négligence peut coûter :

  • des milliers d’euros,

  • la confiance de vos clients,

  • et parfois la survie de votre entreprise.

Non, la sécurité informatique n’est pas qu’une affaire de technologie : elle dépend aussi (beaucoup) des comportements humains.

Si vous souhaitez sensibiliser vos équipes, organiser une formation, réduire vos risques, enforcer vos pratiques de cybersécurité et transformer vos collaborateurs en première ligne de défense, contactez-nous dès aujourd’hui. Ensemble, faisons en sorte que le maillon le plus faible devienne… votre meilleure défense. Contactez nous maintenant, avant qu’il soit trop tard.

Phishing : l’arnaque qui peut coûter cher à votre entreprise

Les cybercriminels redoublent d’ingéniosité pour piéger les internautes via des campagnes de phishing de plus en plus sophistiquées. Ces attaques, qui visent à voler des données personnelles ou financières, se multiplient en Belgique et ailleurs. Les autorités et les experts en cybersécurité appellent à la plus grande vigilance.

Pour ceux qui se posent la question : Qu’est-ce que le phishing ?

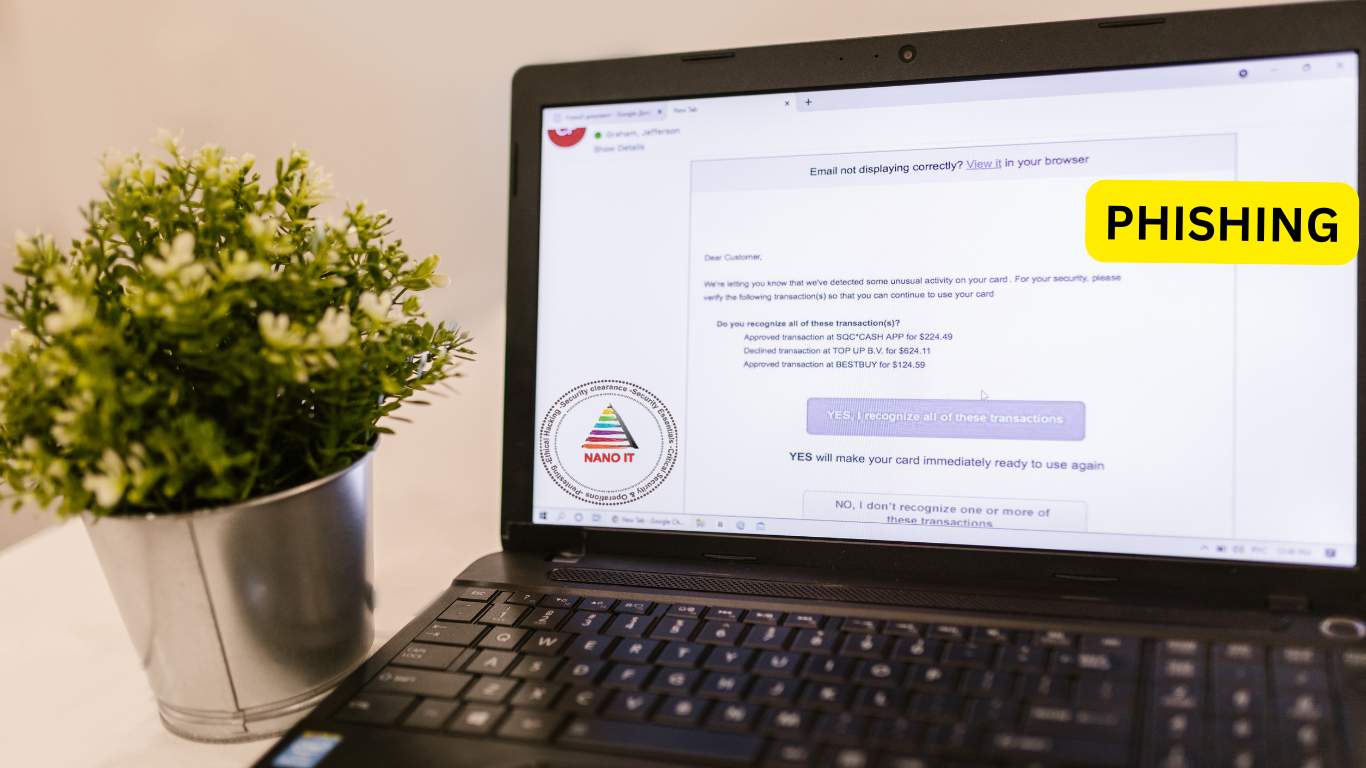
Le phishing (ou hameçonnage) est une technique frauduleuse utilisée par les cybercriminels pour obtenir des informations sensibles (mots de passe, numéros de carte bancaire, etc.) en se faisant passer pour un organisme de confiance. Ces attaques passent souvent par des e-mails, des SMS ou des appels téléphoniques.

Plusieurs cas récents en Belgique ont été rapportés par divers organismes publics :

SPF Finances (SPF.be) : Des e-mails frauduleux prétendant provenir du SPF Finances ont circulé, demandant aux destinataires de mettre à jour leurs informations fiscales via un lien malveillant. Le SPF rappelle qu’il ne demande jamais de données personnelles par e-mail.

Het Laatste Nieuws (hln.be) : Un article récent a alerté sur une vague de faux e-mails de banques belges, incitant les utilisateurs à cliquer sur des liens pour “sécuriser leur compte”. Ces liens redirigeaient vers des sites frauduleux.

Mutualité Chrétienne (mc.be) : La MC a signalé des tentatives de phishing où des escrocs se faisaient passer pour l’organisme, réclamant des paiements pour des “frais médicaux impayés”.

L’Echo et Le Libre : Ces médias ont également rapporté des cas de phishing ciblant les entreprises, avec des e-mails prétendant provenir de fournisseurs ou de partenaires commerciaux, demandant des virements urgents.

Comment se protéger ?

Soyez critique : Méfiez-vous des e-mails inhabituels ou inattendus, même s’ils semblent provenir d’une source fiable. Vérifiez l’adresse de l’expéditeur et les éventuelles fautes d’orthographe.

Ne cliquez pas sur les liens : Évitez de cliquer sur des liens ou de télécharger des pièces jointes dans des e-mails suspects. Si vous avez un doute, contactez directement l’organisme concerné via son site officiel.

Vérifiez les informations : Si vous recevez un message vous informant que vous avez gagné à une loterie en Espagne (alors que vous n’y avez jamais participé), il s’agit très probablement d’une arnaque.

Utilisez des outils de sécurité : Activez les filtres anti-spam de votre boîte mail et utilisez un antivirus à jour.

Que faire en cas de doute ou si vous êtes victime de phishing ?

  • Si vous pensez avoir été victime de phishing, changez immédiatement vos mots de passe et contactez votre banque si des informations financières ont été compromises.
    Signalez l’incident à Safeonweb, la plateforme belge de lutte contre la cybercriminalité.
  • Si vous avez utilisé l’ordinateur professionnel, signalez l’incident immédiatement au responsable IT.

La vigilance est votre meilleure arme contre le phishing. Restez attentifs, critiques et informés. Comme le rappelle la Mutualité Chrétienne : “Si vous n’avez pas joué à une loterie en Espagne, vous ne pouvez pas l’avoir gagnée !”

Sources :
SPF Finances (SPF.be)
Het Laatste Nieuws (hln.be)
Mutualité Chrétienne (mc.be)
L’Echo (lecho.be)
Le Libre (lelibre.com)

Les quatre des plus anciens trucs d’escroqueries sur Internet

Alors que le monde devient de plus en plus numérique et dépendant d’Internet, les cybermenaces évoluent constamment pour se heurter à des fonctionnalités de sécurité plus récentes et plus rigides. Malgré la propension des cybercriminels à trouver des moyens nouveaux et innovants de tirer parti de leurs cibles, certaines tactiques sont également utilisées depuis les débuts d’Internet. Ces méthodes éprouvées continuent de fonctionner plus de 25 ans après l’avènement du phishing. L’objectif de cet article est de vous renseigner sur ce à quoi ressemblent les escroqueries pour vous aider à ne pas en être victime.

1. Usurper l’identité d’expéditeurs connus

Chaque escroquerie par hameçonnage implique une imitation et cela est vrai depuis le début de l’hameçonnage. C’est ainsi que les escrocs attirent leurs victimes, en utilisant une fausse identité et des informations d’identification falsifiées pour baisser leur garde, d’où le terme hameçonnage.

Imiter une institution ou une personnalité connue et de confiance du destinataire augmente les chances que le message soit vu et lu avec un esprit ouvert. Le « leurre » peut prendre plusieurs formes, mais il consiste principalement à faire croire à la cible que le message provient d’une source légitime afin de l’attirer.

Les escrocs enverront des e-mails fabriqués pour donner l’impression qu’ils proviennent d’une entreprise, d’un site Web ou d’une personnalité publique. Lorsque les gens reçoivent ces e-mails, cela leur donne un faux sentiment de sécurité en pensant qu’il s’agit d’une communication officielle. Avec d’autres tactiques, cette stratégie sert finalement à amener la victime à partager des informations personnelles, à soumettre un paiement, à télécharger des logiciels malveillants ou à compromettre sa sécurité.

2. Liens et fichiers malveillants

De nombreux messages envoyés par des escrocs ont tendance à contenir des liens ou des pièces jointes. Bien sûr, de nombreux e-mails anodins contiennent également des liens et des pièces jointes, c’est pourquoi cette tactique continue de fonctionner. Les liens peuvent être falsifiés afin qu’ils aient l’air officiels et au-dessus du tableau pour inciter les cibles à cliquer dessus, pour ensuite être redirigés ou autrement dupés.

Une pièce jointe de fichier de lien qui semble provenir d’une grande entreprise ou similaire est une pièce en laquelle les gens font implicitement confiance, et cela peut être leur chute. Les attaques contenues dans ces fichiers et liens vont des logiciels malveillants et des bogues à une fausse page de destination qui demande des identifiants de connexion.

Quoi que les criminels attendent de leurs victimes, que ce soit de l’argent ou des données ou simplement pour infecter leurs appareils, ils y parviennent en jouant sur la tendance humaine bien connue à ouvrir curieusement un fichier ou un lien sans trop se demander si la source est sécurisée ou non, fiable ou, en fait, si la source est même ce qu’elle est censée être.

3. Manipuler les attentes

L’un des outils les plus puissants de la boîte à outils des cybercriminels est l’utilisation de l’ingénierie sociale pour maximiser les chances de succès d’une attaque. En fait, l’ingénierie sociale est un facteur important pour expliquer pourquoi l’usurpation d’identité d’expéditeurs de confiance et l’inclusion de liens et de fichiers sont des tactiques si efficaces, mais cela va bien au-delà également.

En plus d’être à l’aise avec la technologie, les attaquants doivent comprendre comment les gens travaillent et pensent afin de mener à bien une arnaque. Le plus souvent, les attaques de phishing nécessitent une action de la part du destinataire pour prendre effet, de sorte que le message a souvent un libellé précis qui est stratégiquement sélectionné pour inciter le destinataire à agir.

Cela inclut les missives demandant une réponse urgente, ce qui encourage la cible à agir maintenant et à poser des questions plus tard.

Les attaques jouent également sur le désir humain d’aider les autres, par exemple en se faisant passer pour un membre de la famille demandant de l’argent, ainsi que sur la pure curiosité, comme lorsqu’un lien d’apparence officielle vous incite à cliquer dessus.

4. Adapter les tactiques

Presque contre-intuitivement, une tactique séculaire dans le phishing consiste à l’adapter à diverses fins au fil du temps. Les premières escroqueries par hameçonnage ont été menées sur America Online (AOL) alors qu’il était le premier fournisseur d’accès à Internet et encore un peu nouveau. La croissance d’Internet depuis lors a été rapide et constante, et les cybercriminels ont toujours été prompts à suivre les nouveaux développements pour tirer parti de la nouveauté et de la vulnérabilité des systèmes avec des défauts qui n’ont pas encore été résolus.

Les escrocs sauteront toujours sur l’occasion de profiter de différents médias et technologies. Les attaques de phishing ont été menées non seulement par e-mail, mais aussi par appels téléphoniques, SMS et réseaux sociaux. À mesure que les systèmes de sécurité sont devenus plus stricts, les cybercriminels sont devenus plus avertis : certaines attaques, par exemple, usurpent l’identité des pages d’authentification à deux facteurs des sites Web.

Avec la croissance des services bancaires en ligne et le passage de plus en plus numérique de toutes les industries, les escrocs ont saisi l’occasion de se faire passer pour des entreprises et des institutions financières. Plus récemment, le phishing a été utilisé dans des attaques concernant des jetons non fongibles (NFT) et des crypto-monnaies.

Alors que certaines cyberattaques sont extrêmement faciles à repérer, contenant des problèmes d’orthographe et de grammaire ou provenant manifestement d’une source non officielle, d’autres sont insidieuses et efficaces. Connaître les astuces utilisées par les escrocs est le seul moyen de commencer à se préparer et, espérons-le, à prévenir les cyberattaques. Faire attention à ces tactiques sournoises et rester sur ses gardes en ce qui concerne les communications Internet est un grand pas en avant pour vous protéger contre le phishing et autres escroqueries.

How to Protect Yourself from Fake Websites

Fake Websites imitating Genuine Websites are the Newest Cyber Threat. As with all other scamming techniques they use  (fake identity, fake emails, fake claims, call spoofing, robocalls, fake popup window), through a fake website that looks similar to the real website of a real business and has a similar domain (example: bnpparibafortis.be), scammers and fraudsters want to steal our money.

The specific methods fake websites use to defraud people depends on what genuine site it’s imitating.

If it’s imitating a genuine software download site, it will have a download link. The link will download a file that is named like the file you expect. If you’re trying to download Adobe Acrobat, for example, the file may be named acrobat.exe. But it’s actually malware. Criminals can use this malware to steal information from your computer or lock your files and demand money to give them back.

More commonly, these websites impersonate genuine financial websites. Investment accounts, banking accounts, and especially cryptocurrency exchange platforms are all great targets for scammers and fraudsters. Once they convince you to click on their fake website, they prompt you for your login credentials which they can use on the real website and get access to your financial information.

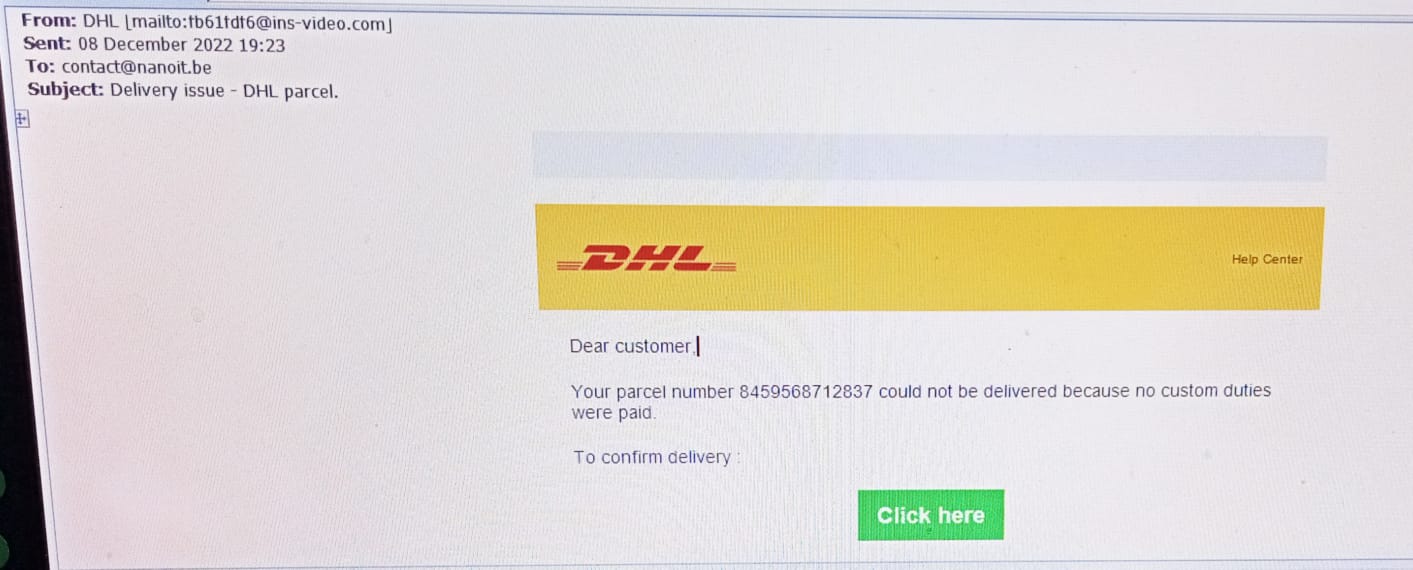
They can also imitate email providers and similar sites to get access to your private information. This email looks like real but pay attention to FROM what email address it is provided: it’s not DHL !

How Criminals Trick You Into Visiting Fake Websites

As we described above fake website imitate genuine website and look almost like the real deal. But for this whole scam to happen, you first have to end up on a fake website. So how they attract people to give personal information to a fake website? These are some of the most common ways they do it.

Impersonating Brands with Search Engine Advertisements

This strategy has gotten so popular that the FBI released a warning about it in December 2022. With this strategy, criminals build a fake website, then they purchase search engine advertisements pretending to be the real business.

Search advertisements appear at the top of search results. They don’t look much different from actual results. Many people just click on the first result without checking to see if it’s genuine website. If you’re not watching out for it, you may click on an ad that takes you to a fake website that convinces us to give our credentials to scammers.

Lookalike Domains & Typosquatting

Lookalike domains & Typosquatting are very similar. They try to get domains that are very close to the domain of the genuine site, taking advantage of the way some letters look similar or easily mistyped.

If your bank’s website is vanlanschotkempen.com, a scammer might register vanianschotkempen.com so it looks almost exactly like the legitimate site.

The scammer creates a fake website that imitates the real website. Then they send out a phishing email with a link to their new lookalike domain and scam website. Since their lookalike domain and their imitation website appear real, it often fools people into entering their login credentials. Once the scammer has those credentials, they have access to those accounts.

In other situations, when someone mistypes the address and ends up on the scam website, they might not realize it since the fake site looks identical to the real site, they may assume they’re on a safe and secure site. The result is the same: you give your credentials to wrong people!

Hot to Protect Yourself (and your money) from Fake Websites

There are some precautions you can take to be sure you’re on a genuine website.

Type addresses directly. Instead of clicking on links or searching on Google and then clicking the first result, type the address directly into your browser. That way you can’t be caught by impostor ads or lookalike domains.

Check the address BEFORE you enter any information. Hover over a link before you click it to see the actual domain in the bottom corner of your screen. If you typed in a website, check very carefully. Look for typos or letters that look similar. Even if it looks like you made it to the right site, it’s important to check.

Avoid clicking links in emails. Phishing emails are very sophisticated and may look real. And it’s very hard to tell the difference between some letters. If an email wants you to click a link, be careful. It’s probably better to visit the site on your own, without clicking.

Install an ad blocker. Most internet browsers (even on your phone or tablet) have the option to install add-ons. Installing an ad blocker like uBlock Origin will prevent you from seeing any search advertisements at all and keep you from clicking on paid ads for malicious websites.

Report fraud. In Belgium, if you have been a victim of fraud or malware from a fake website impersonating a brand through search engine advertisements, you can report the online crime to the police in your local police station. The police services are in contact with Regional and Federal Computer Crime Units.

error: Content is protected !!