🔐 Vulnerability Management Is Not Just an IT Issue — It Is a Governance Issue

Cybersecurity discussions often start with a technical question:

“How many vulnerabilities do we have?”

For a COMEX or CODIR, this is only the beginning.

The real questions are:

  • Which vulnerabilities represent a real business risk?
  • Which critical assets are exposed?
  • What needs to be fixed first?
  • Who is responsible for remediation?
  • What is the deadline?
  • What risks are being accepted?
  • How do we know that remediation has actually been completed?
  • Is our risk exposure improving over time?

This is where vulnerability management becomes an enterprise governance process, not simply a vulnerability scanning activity.


From detection to decision

A vulnerability scanner can identify thousands of technical findings.

But a list of CVEs is not a business risk management strategy.

The objective is to transform technical information into clear, actionable and measurable information for management.

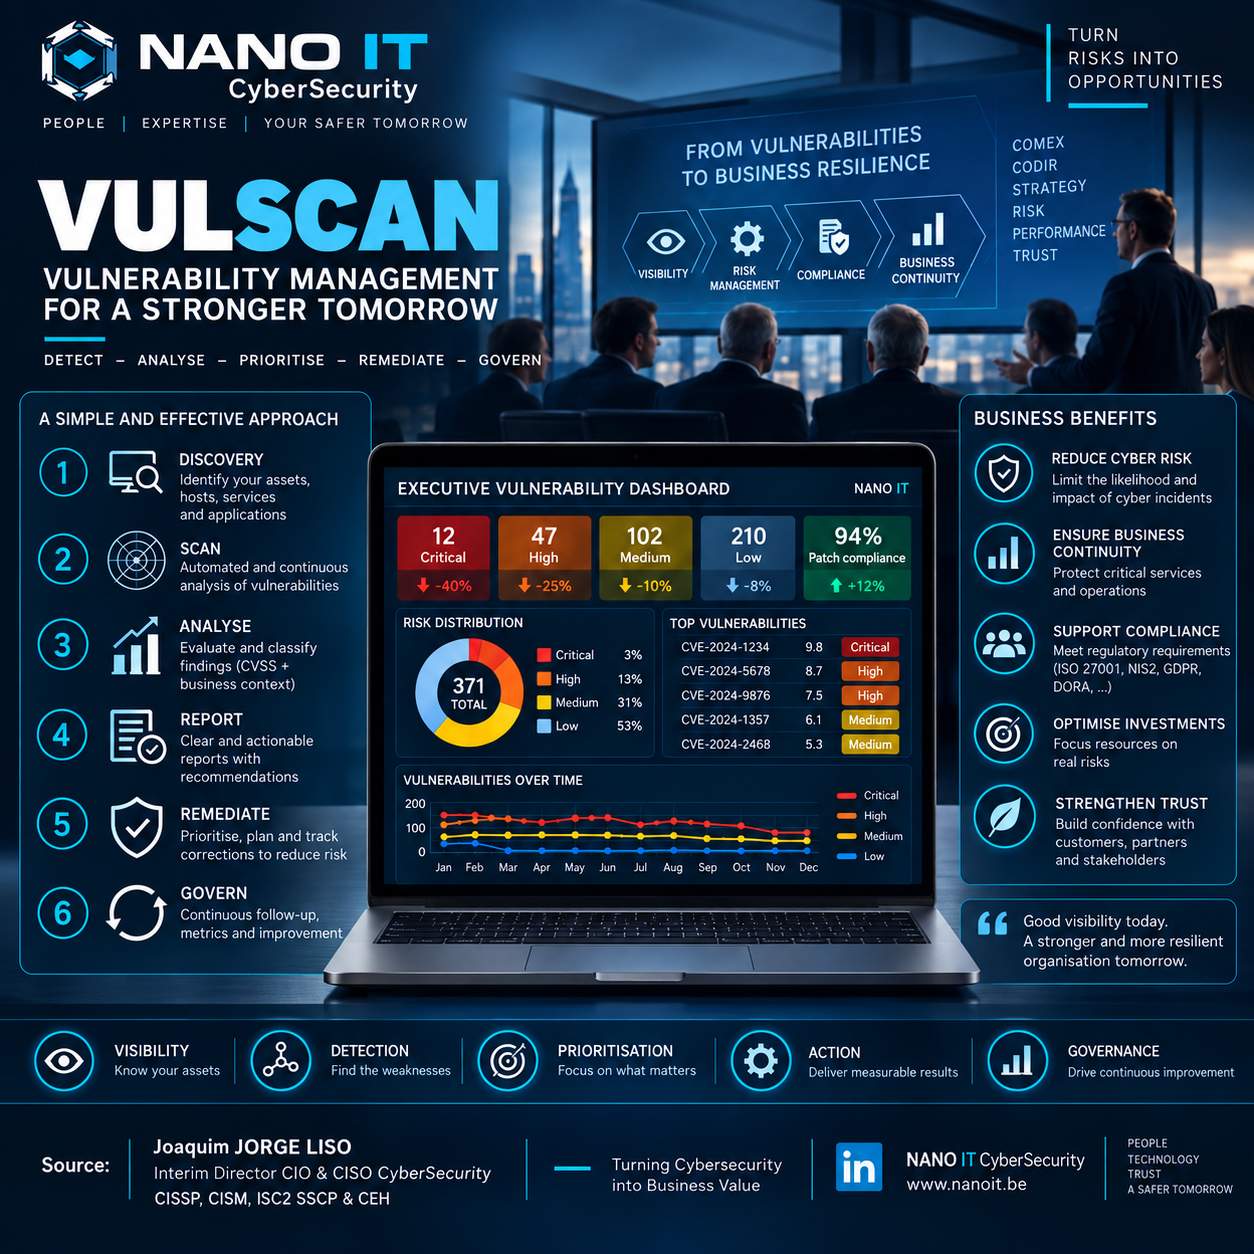
A simple governance cycle is:

DISCOVER → DETECT → ANALYSE → CLASSIFY → PRIORITISE → REMEDIATE → VERIFY → REPORT → IMPROVE

Each step has a specific purpose.

1️⃣ DISCOVER — Know what you own

You cannot properly protect assets that you do not know exist.

Servers, workstations, applications, databases, cloud resources, network equipment, APIs, OT systems and business services should be identified and associated with appropriate ownership and business criticality.

Visibility is the foundation of cybersecurity.

2️⃣ DETECT — Find the weaknesses

Continuous or regular vulnerability assessments help identify:

  • Vulnerable software
  • Missing security patches
  • Unsupported systems
  • Misconfigurations
  • Exposed services
  • Weak security controls

But detection alone does not reduce risk.

3️⃣ ANALYSE — Understand the context

A CVSS score is useful, but it should not be the only factor considered.

The organization should also consider:

Technical severity + exploitability + exposure + asset criticality + business impact

A critical vulnerability on an internet-facing production system may require a very different response from the same vulnerability on an isolated test system.

4️⃣ CLASSIFY — Turn findings into risks

Vulnerabilities should be translated into understandable risk categories:

Critical | High | Medium | Low

The classification should be supported by clear criteria and agreed remediation targets.

This allows IT, Security and Management to speak the same language.

5️⃣ PRIORITISE — Focus on what matters

The objective is not necessarily to fix everything at the same time.

The objective is to ensure that the most important risks are addressed first.

This requires an agreed remediation strategy and clear escalation rules.

6️⃣ REMEDIATE — Plan and track the correction

Remediation may involve:

  • Security patches
  • Software upgrades
  • Configuration changes
  • System isolation
  • Compensating controls
  • Application fixes
  • Technology replacement

Every significant vulnerability should have an owner, action, deadline and status.

7️⃣ VERIFY — Prove that the risk has been reduced

Closing a ticket is not the same as closing a vulnerability.

After remediation, the organization should verify that:

the vulnerability is no longer present or that an effective compensating control is in place.

This creates the evidence needed for governance, audit and compliance.


📊 What should COMEX and CODIR see?

Management does not necessarily need thousands of technical findings.

They need a clear view of the organization’s exposure and its evolution.

For example:

Critical vulnerabilities: 12
High vulnerabilities: 47
Medium: 102
Low: 210
Patch compliance: 94%
Overdue remediation: X
Assets assessed: X%
Accepted risks: X
Security exceptions: X

And, most importantly:

Are we improving?

A useful executive dashboard should show the evolution of risk over time rather than only the current number of vulnerabilities.


🗓️ Patch Management Needs Governance

Security updates should not depend on informal decisions or individual initiatives.

Organizations should establish a structured process:

Identify → Assess → Test → Approve → Schedule → Deploy → Validate → Report

And define remediation objectives according to risk.

For example, an organization may define internal targets such as:

  • Critical: immediate / accelerated remediation
  • High: short-term remediation
  • Medium: planned remediation
  • Low: maintenance cycle

These targets must be adapted to the organization’s risk appetite, regulatory requirements and operational constraints.

When remediation is not immediately possible, the exception should be formally documented, with:

Business justification → Risk owner → Compensating controls → Approval → Review date


🏢 Vulnerability Management = Enterprise IT Governance

One of the most important principles is that vulnerability management should not belong exclusively to the cybersecurity team.

It requires cooperation between:

COMEX / CODIR
↓
CIO / CISO
↓
IT Operations
↓
Application & Asset Owners
↓
Security / Vulnerability Management
↓
ITSM / Remediation Teams

Everyone has a role.

The CISO can identify and assess the risk.

IT Operations can implement the remediation.

The asset owner understands the business impact.

Management determines priorities, risk appetite and, where appropriate, accepts residual risk.


🎯 The objective is not “zero vulnerabilities”

No modern IT environment will remain permanently free of vulnerabilities.

The real objective is to establish a controlled, measurable and continuously improving risk management process.

An organization should always be able to answer:

What do we have?
What is vulnerable?
What is exposed?
What matters most?
Who owns the risk?
What are we doing about it?
When will it be resolved?
Can we demonstrate the result?

That is the difference between having security tools and having security governance.


🔐 From Vulnerabilities to Business Resilience

Effective vulnerability management contributes directly to:

Visibility — Know your IT environment
Detection — Find weaknesses
Risk Management — Understand exposure
Prioritisation — Focus resources where they matter
Remediation — Reduce exposure
Compliance — Demonstrate control and evidence
Business Continuity — Protect critical services
Trust — Strengthen confidence with customers, partners and stakeholders

Cybersecurity is therefore not only about technology.

It is about protecting the organization’s ability to operate, deliver services and create value.


Final thought for COMEX & CODIR

A vulnerability report tells you what is wrong.

Good governance tells you what matters, who must act, when it must be done, and whether the risk has actually been reduced.

That is where Vulnerability Management becomes Business Risk Management.


Source / Author

Joaquim JORGE LISO
Interim Director CIO & CISO CyberSecurity
CISSP | CISM | ISC2 SSCP | CEH

NANO IT CyberSecurity
People | Expertise | Your Safer Tomorrow

#CyberSecurity #VulnerabilityManagement #ITGovernance #CISO #CIO #RiskManagement #CyberResilience #PatchManagement #GRC #ISO27001 #NIS2 #DORA #CyberRisk #COMEX #CODIR #InformationSecurity
🔐 NANO IT CYBERSHIELD – OPENFW

20 années de R&D au service de la cybersécurité

La cybersécurité ne se construit pas uniquement avec des technologies.

Elle se construit également avec l’expérience, l’observation des risques, l’analyse des incidents, l’évolution des menaces et le retour d’expérience accumulé au fil des années.

Depuis plus de 20 années de R&D, NANO IT Cyber Security développe et fait évoluer ses approches de protection des infrastructures numériques.

Cette expérience s’appuie notamment sur l’observation et le suivi des risques auxquels certaines organisations sont confrontées, des évolutions des environnements informatiques et des nouvelles surfaces d’exposition.

Sans divulguer d’informations confidentielles ni de projets clients, ces retours d’expérience permettent d’identifier des problématiques récurrentes :

• services inutilement exposés ;
• accès insuffisamment maîtrisés ;
• segmentation inexistante ou insuffisante ;
• manque de visibilité sur les événements de sécurité ;
• dépendance à une seule couche de protection ;
• difficultés de détection et de réaction ;
• configurations qui évoluent sans contrôle ;
• absence de procédures de reprise ou de validation.

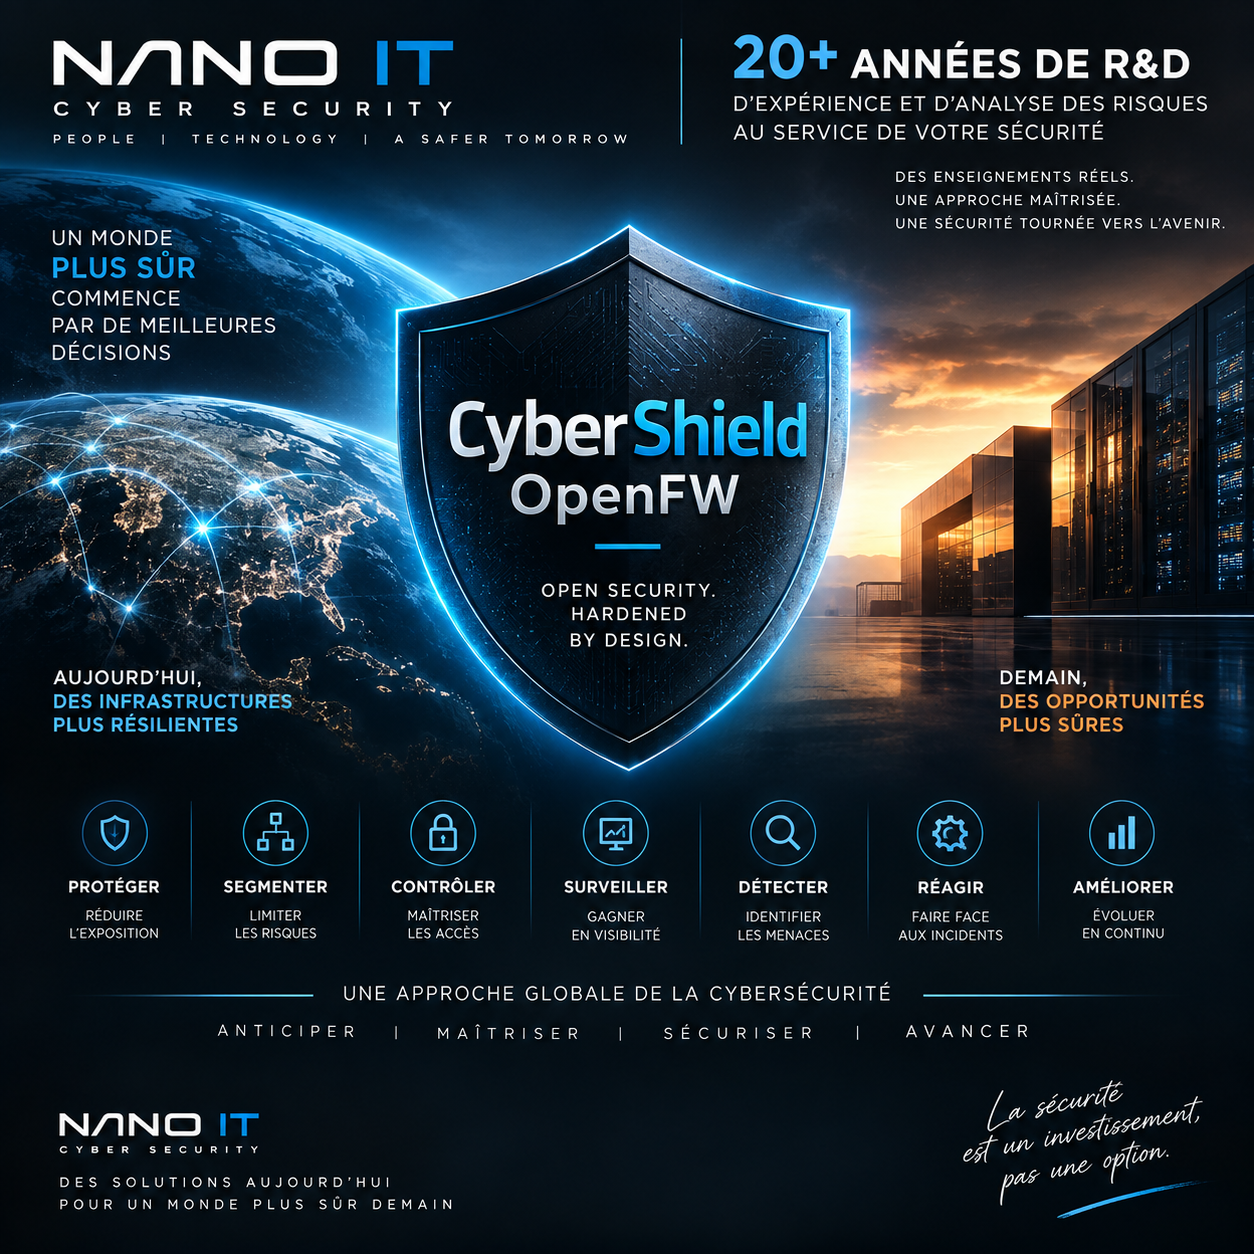
🛡️ C’est de cette réflexion qu’est né CyberShield – OpenFW

Notre objectif est simple :

réduire les risques avant qu’ils ne deviennent des incidents.

CyberShield – OpenFW repose sur une approche de défense en profondeur, conçue pour renforcer progressivement la sécurité d’une infrastructure.

Notre philosophie

PROTÉGER

Réduire la surface d’exposition.

SEGMENTER

Limiter les possibilités de propagation d’un incident.

CONTRÔLER

Maîtriser les accès et les communications.

SURVEILLER

Améliorer la visibilité sur l’activité de l’environnement.

DÉTECTER

Identifier les comportements inhabituels et les événements de sécurité.

RÉAGIR

Permettre une réponse structurée face aux incidents.

AMÉLIORER

Faire évoluer continuellement le niveau de sécurité.

🔒 Une approche fondée sur le risque

Une infrastructure parfaitement sécurisée n’existe pas.

L’objectif est de connaître ses risques, réduire son exposition et maîtriser son niveau de sécurité.

Chaque organisation doit pouvoir déterminer :

Qu’est-ce qui est exposé ?

Pourquoi est-ce exposé ?

Qui peut y accéder ?

Quel serait l’impact d’un incident ?

Comment détecter une activité anormale ?

Comment réagir ?

Comment revenir à une situation maîtrisée ?

🌐 Une vision différente du firewall

Pour NANO IT Cyber Security, un firewall ne doit pas être considéré comme une simple barrière entre Internet et l’entreprise.

Il doit s’inscrire dans une architecture globale de cybersécurité.

Exposition → Contrôle → Segmentation → Détection → Réaction → Amélioration

Cette approche permet de construire progressivement une infrastructure plus résiliente et mieux maîtrisée.

📋 De la R&D à la sécurité opérationnelle

Les travaux de R&D de NANO IT Cyber Security ont pour objectif de transformer l’expérience et l’analyse des risques en principes, méthodes et solutions de sécurité concrètes.

CyberShield – OpenFW s’inscrit dans cette démarche.

Une approche conçue pour être :

Pragmatique.

Évolutive.

Maîtrisable.

Auditable.

Orientée risque.

NANO IT CYBER SECURITY

CyberShield – OpenFW

Open Security. Hardened by Design.

20+ années de R&D et de retour d’expérience au service d’une cybersécurité pragmatique.

📩 Vous souhaitez évaluer votre exposition ou renforcer la sécurité de votre infrastructure ?

Contactez NANO IT Cyber Security.

#NanoIT #CyberShield #CyberSecurity #CyberResilience #NetworkSecurity #InformationSecurity #SecurityByDesign #DefenseInDepth #CyberRisk #RiskManagement #ISO27001 #NIS2

ISO 27001 et NIS2 : au-delà de la conformité

Lorsque l’on parle d’ISO 27001 ou de NIS2, beaucoup pensent immédiatement à la certification, à la documentation ou aux audits.

Pourtant, les organisations qui réussissent leur transformation cyber ne commencent pas par les procédures. Elles commencent par comprendre leur environnement.

  • Quels sont les systèmes critiques ?
  • Quelles sont les données sensibles ?
  • Quels sont les risques réels ?
  • Qui est responsable de quoi ?

La cybersécurité ne doit pas être uniquement un sujet technique. Elle doit devenir un sujet de gouvernance, de gestion des risques et de résilience opérationnelle.

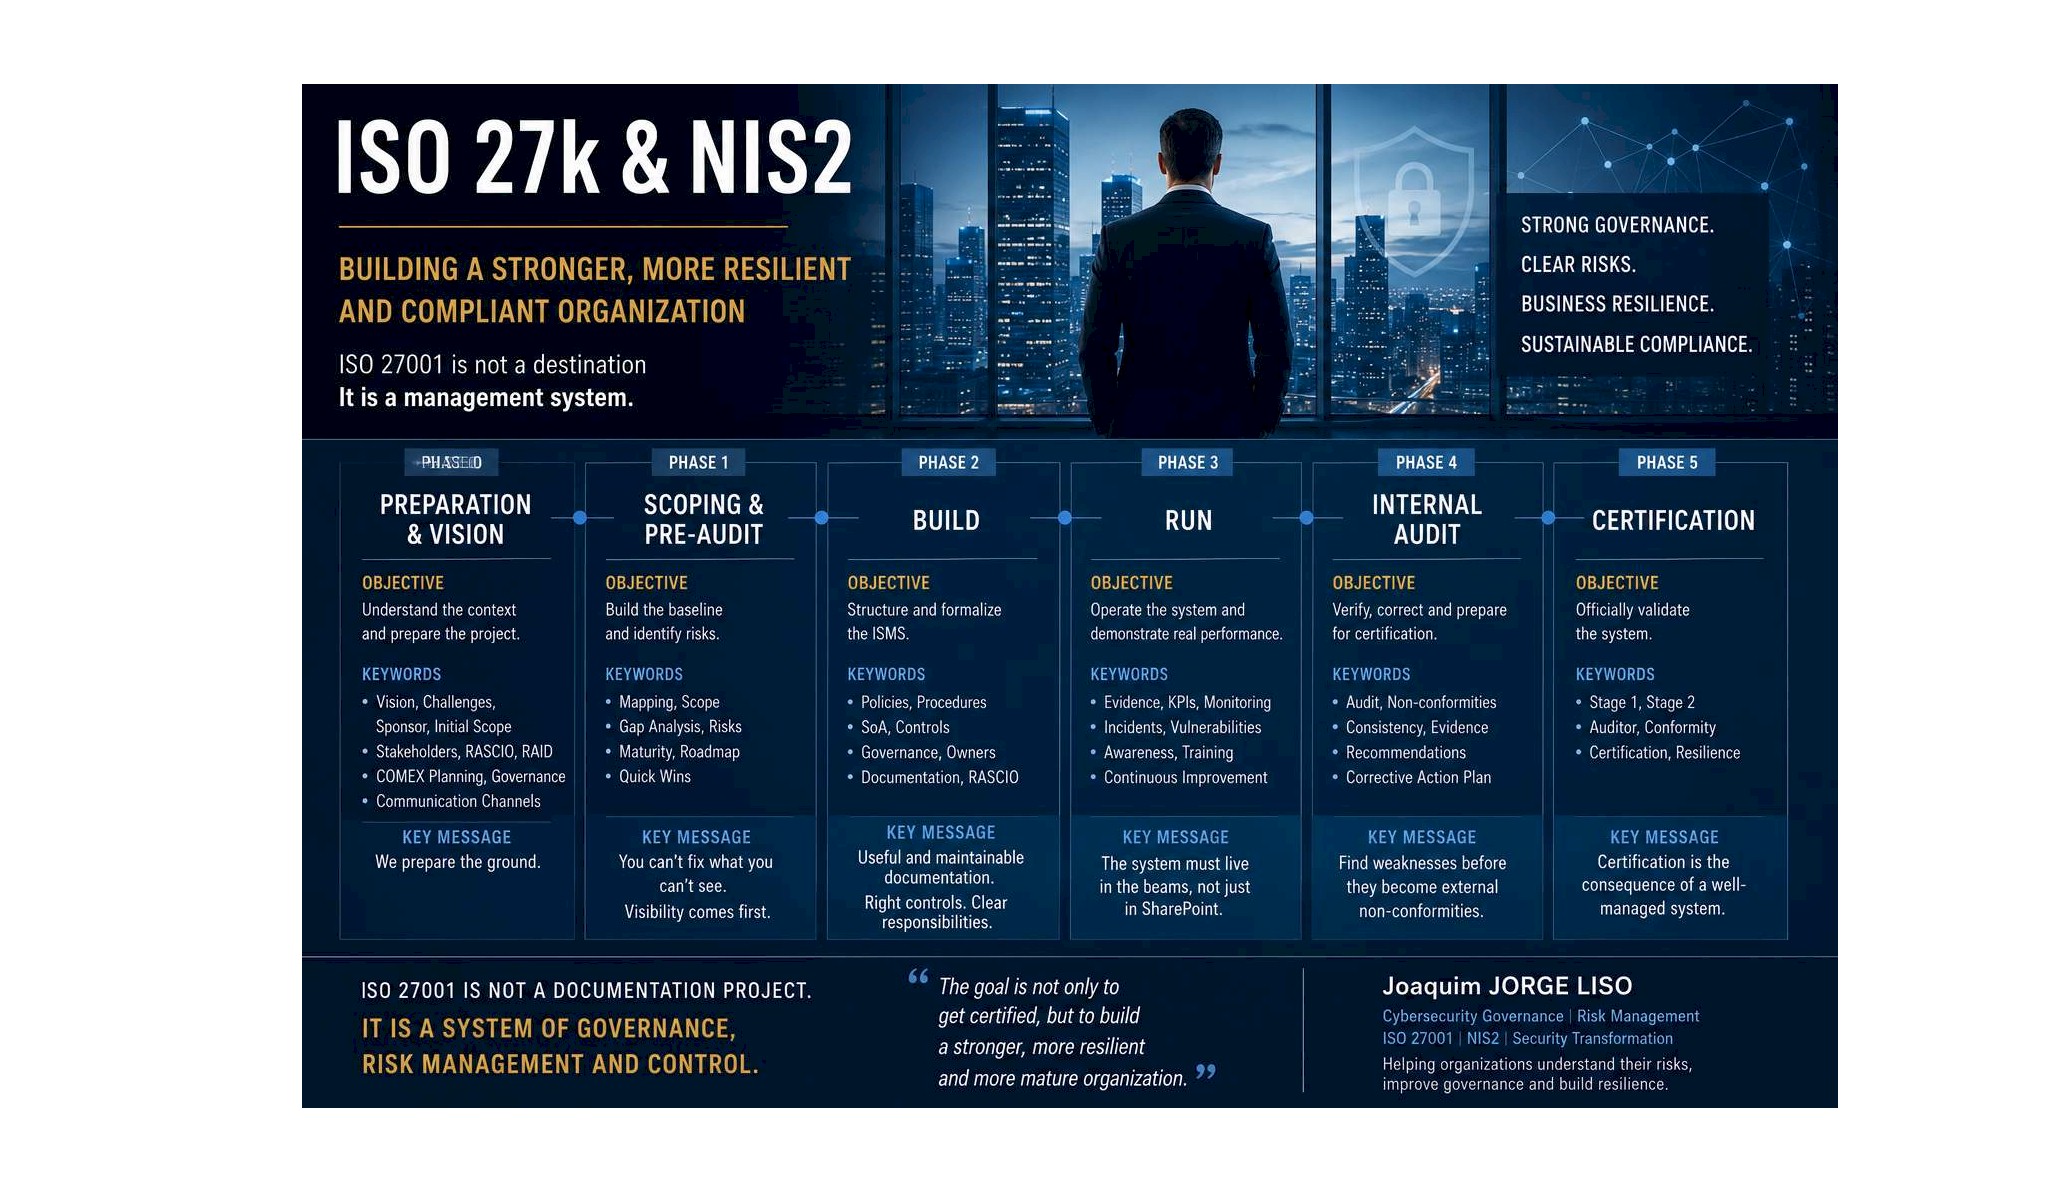
Un projet ISO 27001 mature suit généralement plusieurs étapes :

  • comprendre et cartographier l’existant ;
  • identifier les risques et les écarts ;
  • structurer la gouvernance et les responsabilités ;
  • mettre en œuvre des contrôles adaptés ;
  • démontrer leur application au quotidien ;
  • et enfin préparer l’audit de certification.
  • La certification n’est pas l’objectif final.

Elle est la conséquence naturelle d’une organisation qui connaît ses risques, pilote ses actions et améliore continuellement son niveau de maturité.

ISO 27001 n’est pas un projet documentaire.

C’est un système de management, de gouvernance et de maîtrise du risque.

Joaquim JORGE LISO ( CISSP | CISM )

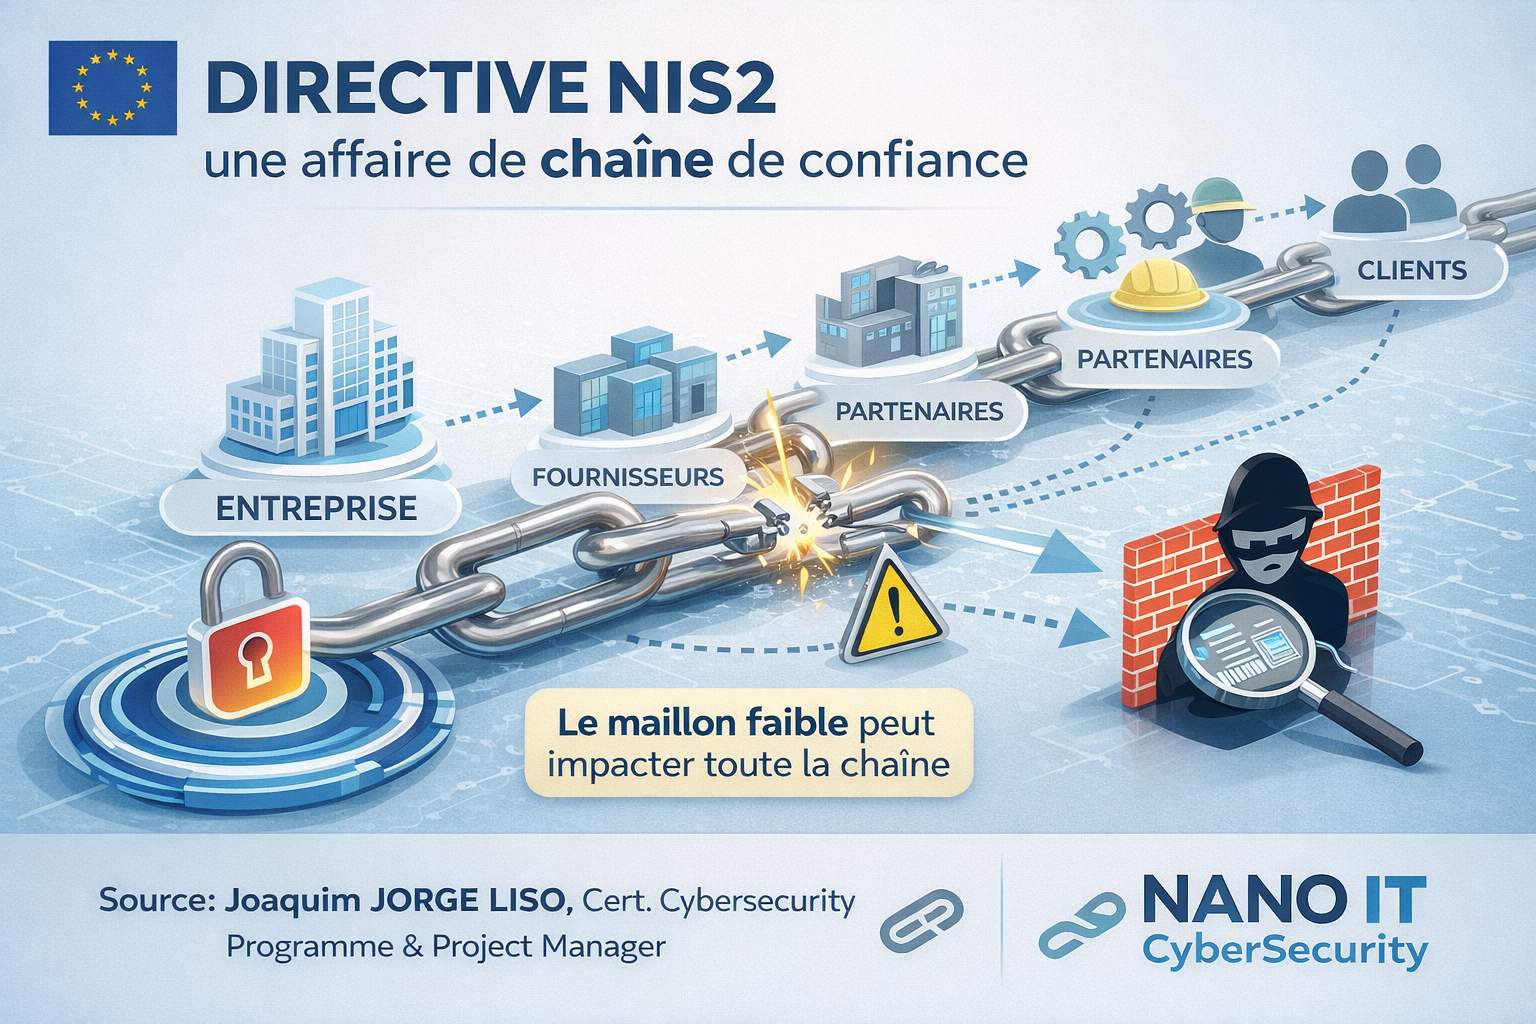
Directive NIS2, ce nest pas une affaire de grands groupes. Cest une affaire de chaîne de confiance.

Ce que plus de vingt ans de projets de sécurité m’ont appris sur la directive qui redessine le paysage cyber européen.

Source : Joaquim JorgeLiso, Cert. Cybersecurity Programme & Project Manager | Identity & Access Management

Un jour, en pleine nuit, j’ai reçu un appel. Un système critique à l’arrêt. Une organisation paralysée. Pas à cause d’une faille interne. Mais à cause… d’un fournisseur. 👉 C’est exactement ça, le vrai sujet de NIS2.

Depuis plus de 25 ans, je pilote des programmes de cybersécurité dans des environnements sensibles. Et s’il y a une chose que j’ai apprise, c’est que : les risques ne respectent ni la taille, ni les organigrammes.

Chaque fois qu’une nouvelle directive européenne entre en vigueur, le même réflexe collectif s’installe : les grandes entreprises mobilisent leurs équipes juridiques, les cabinets de conseil publient leurs livres blancs, et les PME attendent — convaincues que ça ne les concerne pas vraiment. Avec NIS2, cette attente est une erreur stratégique.

Ce que NIS2 introduit n’est pas une contrainte administrative de plus. C’est un changement fondamental dans la façon dont la responsabilité cyber est distribuée dans l’économie européenne.

“La vraie cible de NIS2 n’est pas l’entité isolée. C’est la chaîne. Et chaque maillon compte.”

Le périmètre sest radicalement élargi

La première directive NIS visait un nombre restreint d’opérateurs de services essentiels. NIS2 change d’échelle. Elle s’applique désormais à des secteurs comme la santé, l’eau, les transports, l’alimentation, la gestion des déchets, la fabrication industrielle — et elle descend aux entités “importantes”, c’est-à-dire des organisations de taille intermédiaire qui n’ont jamais eu à se préoccuper sérieusement de conformité réglementaire cyber.

Mais le vrai changement, celui qu’on sous-estime encore, concerne les fournisseurs. NIS2 impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement. Concrètement : si vous êtes prestataire IT, sous-traitant logistique, intégrateur ou fournisseur de services managés pour une organisation soumise à NIS2, vous entrez dans son périmètre de risque. Elle doit vous évaluer. Et si vous ne présentez pas un niveau de maturité suffisant, elle peut — et devra — vous écarter.

La responsabilité remonte au sommet

Ce qui distingue NIS2 des régimes précédents, c’est la responsabilisation explicite des dirigeants. Les membres des instances de direction peuvent être tenus personnellement responsables en cas de manquement grave. Ce n’est plus un sujet que l’on peut déléguer entièrement à la DSI ou au RSSI et oublier en comité de direction. La gouvernance cyber devient une obligation managériale, pas seulement technique.

Dans ma pratique de programme manager, c’est précisément là que réside le défi le plus complexe : aligner des équipes techniques, des processus métier et des décideurs qui n’ont pas le même langage, pas les mêmes priorités, pas la même appréhension du risque. NIS2 force cette conversation. Et c’est une bonne nouvelle.

Ce nest pas quune question de conformité

Trop d’organisations abordent NIS2 comme un audit à passer. C’est une vision à courte vue. Les exigences de la directive — gestion des incidents, continuité d’activité, sécurité des systèmes, authentification, chiffrement — sont exactement les fondamentaux qui font la différence entre une organisation qui résiste à une cyberattaque et une qui s’effondre. La conformité n’est pas la destination. C’est la conséquence d’une vraie hygiène cyber.

J’ai vu des établissements de santé paralysés pendant des semaines après un ransomware. J’ai vu des projets critiques compromis parce qu’un sous-traitant périphérique était le vecteur d’entrée. NIS2 n’est pas une réponse théorique à un risque théorique. C’est une réponse à des incidents réels, documentés, coûteux — humainement et financièrement.

“Se mettre en conformité avec NIS2, c’est se donner les moyens de ne pas être le maillon faible de quelqu’un d’autre.”

Par où commencer concrètement ?

La première étape n’est pas technique. C’est une cartographie honnête : identifier si votre organisation est concernée — directement ou indirectement via vos clients — et comprendre quelles obligations concrètes s’appliquent selon votre secteur et votre taille. Ensuite, évaluer l’écart entre votre niveau de maturité actuel et les exigences de la directive. C’est un exercice de gestion de risque, et c’est exactement le terrain du programme manager.

Ce travail ne se fait pas en quelques semaines. Il implique des choix budgétaires, des arbitrages techniques, de la formation, parfois une refonte de la gouvernance. Il implique aussi d’embarquer les bonnes personnes au bon moment — et de garder une vision claire sur les priorités, même quand la pression quotidienne pousse à l’urgence opérationnelle.

Une opportunité, pas seulement une contrainte

Les organisations qui traiteront NIS2 comme un projet structurant — et non comme une case à cocher — en sortiront plus résilientes, plus fiables aux yeux de leurs clients et partenaires, et mieux préparées aux crises à venir. Dans un environnement où la confiance numérique devient un actif concurrentiel, la maturité cyber n’est plus optionnelle.

NIS2 n’est pas le problème des autres. C’est le cadre dans lequel nous allons tous opérer. Autant en faire une force.

#NIS2 #Cybersécurité #GestionDeProjet #Conformité #RisqueCyber #TransformationDigitale #RSSI #Leadership

Antivirus : pourquoi les protections basiques ne suffisent plus

Virus, ransomwares, vols de comptes et espionnage discret n’ont pas disparu en 2025. Bien au contraire.

Portées par l’essor de l’intelligence artificielle, les cyberattaques gagnent en vitesse, crédibilité et automatisation. Les campagnes sont mieux ciblées, plus difficiles à détecter et capables de contourner des défenses pourtant considérées comme « standards ».

Selon l’institut indépendant AV-TEST, plus de 450 000 nouveaux programmes malveillants et applications potentiellement indésirables sont découverts chaque jour. Autrement dit, les solutions de sécurité qui ne se mettent pas à jour en continu laissent très peu de marge d’erreur.

Dans ce contexte, il faut être clair :
👉 Un antivirus gratuit ou les protections intégrées à Windows, macOS ou Android restent utiles, mais montrent rapidement leurs limites face à des menaces modernes capables de passer sous les radars.

Antivirus gratuit vs suite de sécurité complète : la vraie différence

Les protections natives assurent une première ligne de défense. Elles bloquent les menaces connues, mais peinent face à :

  • des attaques ciblées,

  • des ransomwares évolutifs,

  • du phishing sophistiqué,

  • des malwares furtifs exploitant le comportement de l’utilisateur.

Pour faire face au niveau de pression actuel, une suite de sécurité complète est devenue indispensable.

Une protection efficace doit inclure :

  • 🔍 Détection en temps réel basée sur le comportement

  • 🌐 Filtrage web et anti-phishing

  • 🔐 Modules anti-ransomware

  • 🔥 Pare-feu renforcé

  • 🧠 Surveillance des fuites de données

  • 🌍 VPN intégré

  • 🔑 Gestionnaire de mots de passe

  • 👤 Protection de l’identité numérique

L’objectif n’est plus seulement de bloquer un virus, mais de couvrir toute la chaîne de risques, de la simple navigation aux paiements en ligne, avec une protection capable d’évoluer aussi vite que les attaques.

Comment bien choisir son antivirus en 2025 ?

Avant de comparer les marques, il est essentiel d’évaluer les critères suivants :

1. Prise en main

  • Ergonomie et clarté de l’interface

  • Disponibilité sur PC, Mac et mobile

  • Qualité du service client (réactivité, langues, canaux)

2. Modules de défense

  • Protection web et e-mails

  • Analyse des fichiers et des applications

  • Détection proactive et comportementale

3. Performances

  • Impact au démarrage du système

  • Gestion des ressources

  • Rapidité des analyses

  • Absence de conflits logiciels

4. Sécurité

  • Niveau de détection réel

  • Protection en temps réel

  • Mises à jour fréquentes des bases virales

  • Respect et gestion des données personnelles

5. Fonctions additionnelles

  • Contrôle parental

  • Protection webcam

  • VPN

  • Protection de l’identité

6. Prix

  • Rapport qualité/prix

  • Nombre d’appareils protégés

  • Services inclus ou facturés séparément

Classement des meilleurs antivirus en 2025

🏆 Les solutions les mieux notées

  • Bitdefender Total Security – ⭐ Meilleur rapport qualité/prix

  • Norton 360 Advanced – ⭐ Idéal pour les familles

  • Avast One – ⭐ Meilleure version gratuite

  • Surfshark One – ⭐ Sécurité polyvalente

  • F-Secure TOTAL – ⭐ Simplicité et efficacité

  • ESET Smart Security Premium – ⭐ Excellentes performances

  • McAfee Total Protection – ⭐ Prise en main intuitive

  • G Data Total Security

  • Avira Prime

  • Malwarebytes Premium

Ces solutions proposent, selon les versions :

  • protection multi-appareils,

  • applications mobiles (iOS & Android),

  • anti-phishing et anti-ransomware,

  • VPN, pare-feu, gestionnaire de mots de passe,

  • parfois contrôle parental et protection d’identité.

Cas réel : DroidLock, un ransomware Android nouvelle génération

Pour comprendre pourquoi les antivirus mobiles sont devenus indispensables, prenons un exemple concret : DroidLock.

Qu’est-ce que DroidLock ?

DroidLock est un malware Android de type ransomware, découvert par l’équipe zLabs de Zimperium, spécialiste mondial de la sécurité mobile et membre de la Google App Defense Alliance.

Contrairement aux ransomwares classiques, DroidLock ne chiffre pas les fichiers. Il :

  • verrouille totalement l’appareil,

  • modifie le PIN ou mot de passe,

  • affiche des overlays bloquants,

  • menace de supprimer les données.

Comment se propage-t-il ?

  • 📩 Phishing via sites web malveillants

  • 📦 Dropper multi-étapes (APK initial installant le payload)

  • 📱 Faux écrans de mise à jour système

Capacités du malware

  • Vol de credentials via overlays phishing

  • Captures d’écran

  • Interception SMS et OTP

  • Accès aux contacts et notifications

  • Contrôle à distance (VNC)

  • Communication avec serveur C2 (15 commandes)

Impact

  • Compromission totale de l’appareil

  • Risques financiers directs

  • Espionnage discret

  • Menace réelle pour les entreprises en contexte BYOD

Conclusion : la sécurité n’est plus une option

DroidLock illustre une réalité inquiétante : les menaces mobiles deviennent aussi sophistiquées que celles ciblant les ordinateurs.

Même si certaines campagnes visent aujourd’hui des zones spécifiques (utilisateurs hispanophones, Android), leur potentiel d’expansion est élevé.

Les bonnes pratiques restent essentielles :

  • éviter les sources non officielles,

  • limiter les permissions sensibles,

  • activer Google Play Protect,

  • utiliser une solution antivirus complète et à jour.

👉 Pour les entreprises, la question du BYOD est désormais critique : un seul appareil personnel compromis peut devenir une porte d’entrée majeure vers le système d’information.

En 2026, un antivirus n’est plus un simple logiciel.
C’est un pilier stratégique de votre hygiène numérique.


Vous vous demandez si votre protection est réellement adaptée à votre activité ?
👉 Parlons-en avant qu’un incident ne le fasse à votre place.

Les 4 erreurs à ne jamais commettre en cybersécurité (et comment les éviter)

En matière de cybersécurité, ce ne sont pas toujours les hackers ultra-sophistiqués ou les attaques complexes qui mettent une entreprise en danger. Bien souvent, ce sont les gestes simples du quotidien qui ouvrent la porte aux menaces.

D’après une étude de Verizon, 82 % des incidents de sécurité impliquent une erreur humaine. Bonne nouvelle : ces erreurs peuvent être évitées en appliquant quelques règles de base.

Voici les 4 erreurs fatales à éviter absolument :

1. Cliquer sur un lien d’un e-mail inconnu

Les e-mails frauduleux sont de plus en plus réalistes faisant du phishing l’attaque la plus répandue. Les pirates exploitent la curiosité ou la peur pour pousser à cliquer. Un seul clic peut suffire pour installer un logiciel malveillant ou donner accès à vos données sensibles.

Résultat : vol etde données, rançongiciels, pertes financières.

Réflexe à adopter : vérifiez toujours l’adresse de l’expéditeur et ne jamais cliquer sans être sûr de la source.

2. Partager son mot de passe

Votre mot de passe est comme votre brosse à dents : personnel et non transférable. Même une personne de confiance peut, sans le vouloir, devenir une faille de sécurité.

Réflexe à adopter : utilisez un gestionnaire de mots de passe, activez l’authentification à deux facteurs et gardez vos identifiants strictement personnels.

3. Transférer un e-mail suspect

Transmettre un mail douteux à un collègue “pour avis” ou à son directeur IT peut propager le danger. Il vaut mieux l’appeler pour venir voir sur place car si un message douteux circule d’une boîte mail à une autre, cela multiplie les risques.

Réflexe à adopter : signalez immédiatement le mail à votre service IT ou à votre prestataire sécurité en lui demandant de venir vérifier.

4. Utiliser sa date d’anniversaire comme mot de passe

Les hackers adorent les mots de passe faibles. Une date de naissance ou “123456”, c’est comme laisser la porte grande ouverte car ils savent où trouver ces informations (réseaux sociaux, annuaires, etc.). Et devinez quoi ? C’est souvent la première chose qu’ils testent.

Réflexe à adopter : créez des mots de passe longs, complexes et uniques.

Pourquoi c’est crucial être conscient de ces 4 erreurs ?

Parce qu’aujourd’hui, 1 cyberattaque sur 5 est liée à une erreur humaine. Et parce qu’une seule négligence peut coûter :

  • des milliers d’euros,

  • la confiance de vos clients,

  • et parfois la survie de votre entreprise.

Non, la sécurité informatique n’est pas qu’une affaire de technologie : elle dépend aussi (beaucoup) des comportements humains.

Si vous souhaitez sensibiliser vos équipes, organiser une formation, réduire vos risques, enforcer vos pratiques de cybersécurité et transformer vos collaborateurs en première ligne de défense, contactez-nous dès aujourd’hui. Ensemble, faisons en sorte que le maillon le plus faible devienne… votre meilleure défense. Contactez nous maintenant, avant qu’il soit trop tard.

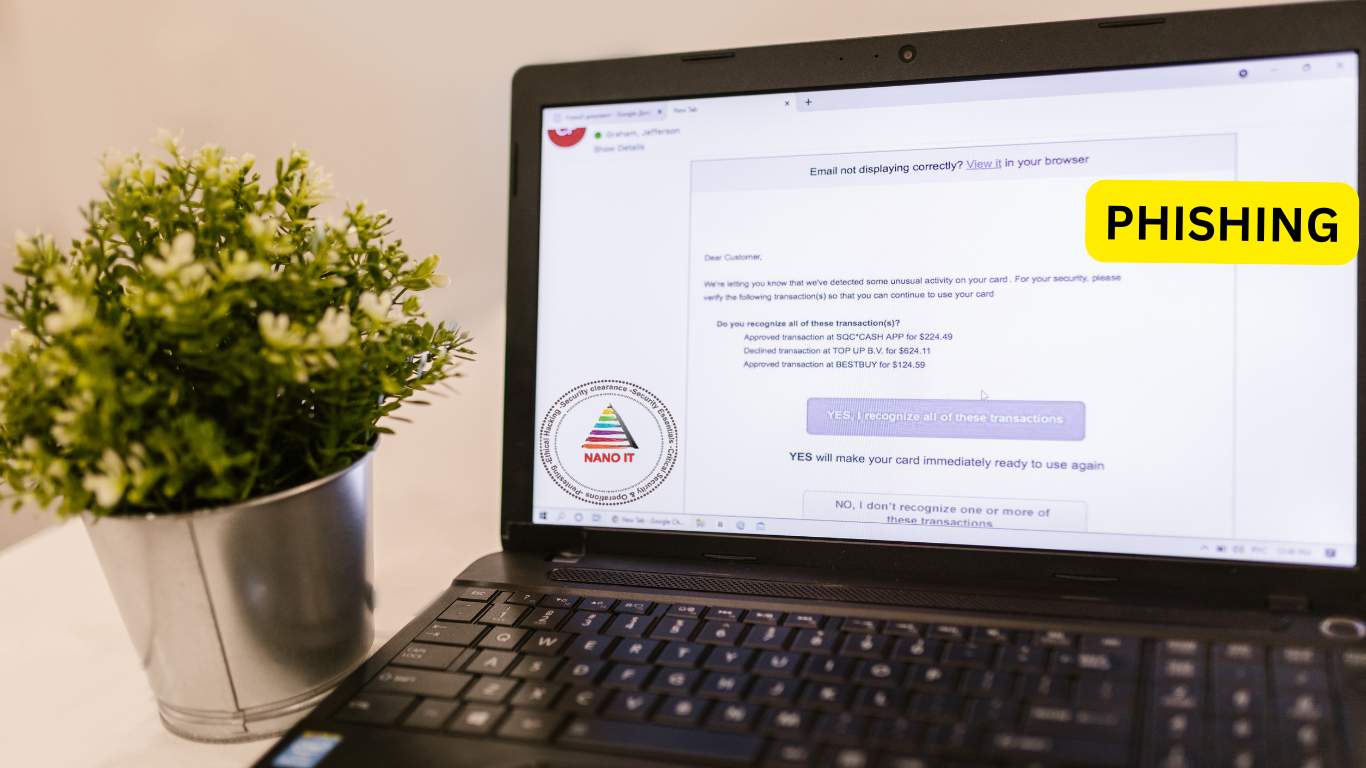
Phishing : l’arnaque qui peut coûter cher à votre entreprise

Les cybercriminels redoublent d’ingéniosité pour piéger les internautes via des campagnes de phishing de plus en plus sophistiquées. Ces attaques, qui visent à voler des données personnelles ou financières, se multiplient en Belgique et ailleurs. Les autorités et les experts en cybersécurité appellent à la plus grande vigilance.

Pour ceux qui se posent la question : Qu’est-ce que le phishing ?

Le phishing (ou hameçonnage) est une technique frauduleuse utilisée par les cybercriminels pour obtenir des informations sensibles (mots de passe, numéros de carte bancaire, etc.) en se faisant passer pour un organisme de confiance. Ces attaques passent souvent par des e-mails, des SMS ou des appels téléphoniques.

Plusieurs cas récents en Belgique ont été rapportés par divers organismes publics :

SPF Finances (SPF.be) : Des e-mails frauduleux prétendant provenir du SPF Finances ont circulé, demandant aux destinataires de mettre à jour leurs informations fiscales via un lien malveillant. Le SPF rappelle qu’il ne demande jamais de données personnelles par e-mail.

Het Laatste Nieuws (hln.be) : Un article récent a alerté sur une vague de faux e-mails de banques belges, incitant les utilisateurs à cliquer sur des liens pour “sécuriser leur compte”. Ces liens redirigeaient vers des sites frauduleux.

Mutualité Chrétienne (mc.be) : La MC a signalé des tentatives de phishing où des escrocs se faisaient passer pour l’organisme, réclamant des paiements pour des “frais médicaux impayés”.

L’Echo et Le Libre : Ces médias ont également rapporté des cas de phishing ciblant les entreprises, avec des e-mails prétendant provenir de fournisseurs ou de partenaires commerciaux, demandant des virements urgents.

Comment se protéger ?

Soyez critique : Méfiez-vous des e-mails inhabituels ou inattendus, même s’ils semblent provenir d’une source fiable. Vérifiez l’adresse de l’expéditeur et les éventuelles fautes d’orthographe.

Ne cliquez pas sur les liens : Évitez de cliquer sur des liens ou de télécharger des pièces jointes dans des e-mails suspects. Si vous avez un doute, contactez directement l’organisme concerné via son site officiel.

Vérifiez les informations : Si vous recevez un message vous informant que vous avez gagné à une loterie en Espagne (alors que vous n’y avez jamais participé), il s’agit très probablement d’une arnaque.

Utilisez des outils de sécurité : Activez les filtres anti-spam de votre boîte mail et utilisez un antivirus à jour.

Que faire en cas de doute ou si vous êtes victime de phishing ?

  • Si vous pensez avoir été victime de phishing, changez immédiatement vos mots de passe et contactez votre banque si des informations financières ont été compromises.
    Signalez l’incident à Safeonweb, la plateforme belge de lutte contre la cybercriminalité.
  • Si vous avez utilisé l’ordinateur professionnel, signalez l’incident immédiatement au responsable IT.

La vigilance est votre meilleure arme contre le phishing. Restez attentifs, critiques et informés. Comme le rappelle la Mutualité Chrétienne : “Si vous n’avez pas joué à une loterie en Espagne, vous ne pouvez pas l’avoir gagnée !”

Sources :
SPF Finances (SPF.be)
Het Laatste Nieuws (hln.be)
Mutualité Chrétienne (mc.be)
L’Echo (lecho.be)
Le Libre (lelibre.com)

Les quatre des plus anciens trucs d’escroqueries sur Internet

Alors que le monde devient de plus en plus numérique et dépendant d’Internet, les cybermenaces évoluent constamment pour se heurter à des fonctionnalités de sécurité plus récentes et plus rigides. Malgré la propension des cybercriminels à trouver des moyens nouveaux et innovants de tirer parti de leurs cibles, certaines tactiques sont également utilisées depuis les débuts d’Internet. Ces méthodes éprouvées continuent de fonctionner plus de 25 ans après l’avènement du phishing. L’objectif de cet article est de vous renseigner sur ce à quoi ressemblent les escroqueries pour vous aider à ne pas en être victime.

1. Usurper l’identité d’expéditeurs connus

Chaque escroquerie par hameçonnage implique une imitation et cela est vrai depuis le début de l’hameçonnage. C’est ainsi que les escrocs attirent leurs victimes, en utilisant une fausse identité et des informations d’identification falsifiées pour baisser leur garde, d’où le terme hameçonnage.

Imiter une institution ou une personnalité connue et de confiance du destinataire augmente les chances que le message soit vu et lu avec un esprit ouvert. Le « leurre » peut prendre plusieurs formes, mais il consiste principalement à faire croire à la cible que le message provient d’une source légitime afin de l’attirer.

Les escrocs enverront des e-mails fabriqués pour donner l’impression qu’ils proviennent d’une entreprise, d’un site Web ou d’une personnalité publique. Lorsque les gens reçoivent ces e-mails, cela leur donne un faux sentiment de sécurité en pensant qu’il s’agit d’une communication officielle. Avec d’autres tactiques, cette stratégie sert finalement à amener la victime à partager des informations personnelles, à soumettre un paiement, à télécharger des logiciels malveillants ou à compromettre sa sécurité.

2. Liens et fichiers malveillants

De nombreux messages envoyés par des escrocs ont tendance à contenir des liens ou des pièces jointes. Bien sûr, de nombreux e-mails anodins contiennent également des liens et des pièces jointes, c’est pourquoi cette tactique continue de fonctionner. Les liens peuvent être falsifiés afin qu’ils aient l’air officiels et au-dessus du tableau pour inciter les cibles à cliquer dessus, pour ensuite être redirigés ou autrement dupés.

Une pièce jointe de fichier de lien qui semble provenir d’une grande entreprise ou similaire est une pièce en laquelle les gens font implicitement confiance, et cela peut être leur chute. Les attaques contenues dans ces fichiers et liens vont des logiciels malveillants et des bogues à une fausse page de destination qui demande des identifiants de connexion.

Quoi que les criminels attendent de leurs victimes, que ce soit de l’argent ou des données ou simplement pour infecter leurs appareils, ils y parviennent en jouant sur la tendance humaine bien connue à ouvrir curieusement un fichier ou un lien sans trop se demander si la source est sécurisée ou non, fiable ou, en fait, si la source est même ce qu’elle est censée être.

3. Manipuler les attentes

L’un des outils les plus puissants de la boîte à outils des cybercriminels est l’utilisation de l’ingénierie sociale pour maximiser les chances de succès d’une attaque. En fait, l’ingénierie sociale est un facteur important pour expliquer pourquoi l’usurpation d’identité d’expéditeurs de confiance et l’inclusion de liens et de fichiers sont des tactiques si efficaces, mais cela va bien au-delà également.

En plus d’être à l’aise avec la technologie, les attaquants doivent comprendre comment les gens travaillent et pensent afin de mener à bien une arnaque. Le plus souvent, les attaques de phishing nécessitent une action de la part du destinataire pour prendre effet, de sorte que le message a souvent un libellé précis qui est stratégiquement sélectionné pour inciter le destinataire à agir.

Cela inclut les missives demandant une réponse urgente, ce qui encourage la cible à agir maintenant et à poser des questions plus tard.

Les attaques jouent également sur le désir humain d’aider les autres, par exemple en se faisant passer pour un membre de la famille demandant de l’argent, ainsi que sur la pure curiosité, comme lorsqu’un lien d’apparence officielle vous incite à cliquer dessus.

4. Adapter les tactiques

Presque contre-intuitivement, une tactique séculaire dans le phishing consiste à l’adapter à diverses fins au fil du temps. Les premières escroqueries par hameçonnage ont été menées sur America Online (AOL) alors qu’il était le premier fournisseur d’accès à Internet et encore un peu nouveau. La croissance d’Internet depuis lors a été rapide et constante, et les cybercriminels ont toujours été prompts à suivre les nouveaux développements pour tirer parti de la nouveauté et de la vulnérabilité des systèmes avec des défauts qui n’ont pas encore été résolus.

Les escrocs sauteront toujours sur l’occasion de profiter de différents médias et technologies. Les attaques de phishing ont été menées non seulement par e-mail, mais aussi par appels téléphoniques, SMS et réseaux sociaux. À mesure que les systèmes de sécurité sont devenus plus stricts, les cybercriminels sont devenus plus avertis : certaines attaques, par exemple, usurpent l’identité des pages d’authentification à deux facteurs des sites Web.

Avec la croissance des services bancaires en ligne et le passage de plus en plus numérique de toutes les industries, les escrocs ont saisi l’occasion de se faire passer pour des entreprises et des institutions financières. Plus récemment, le phishing a été utilisé dans des attaques concernant des jetons non fongibles (NFT) et des crypto-monnaies.

Alors que certaines cyberattaques sont extrêmement faciles à repérer, contenant des problèmes d’orthographe et de grammaire ou provenant manifestement d’une source non officielle, d’autres sont insidieuses et efficaces. Connaître les astuces utilisées par les escrocs est le seul moyen de commencer à se préparer et, espérons-le, à prévenir les cyberattaques. Faire attention à ces tactiques sournoises et rester sur ses gardes en ce qui concerne les communications Internet est un grand pas en avant pour vous protéger contre le phishing et autres escroqueries.

4 reasons forensics will remain a pillar of cyber security

Artificial intelligence (AI), security orchestration and the Internet of Things (IoT) are disrupting our industry. Some bombastic pundits are even predicting a Jetsons-like world where computers and IoT devices replace workers with machines. Yet most futurists believe computing will only evolve to the level of a digital assistant. Tasks, they say, will be split between artificial and biologic intelligence. Forensics is a prime example of a human compliment to both AI and security automation.

Here are some reasons Digital Forensics and Incident Response (DFIR) will stay relevant in this world of intelligent devices and software that “thinks.”

1. Alerts produced by AI may actually increase incident response workload

Artificial intelligence is making threat detection better. Yet AI has two downsides which will keep responders busy. The first is higher rates of false positives in detecting malware.

At the risk of oversimplifying, many AI approaches are closer to human intelligence because they think statistically. So far, AI trained with the prejudices ingrained in the data they’re modeled against, have produced high false positives. Chief data scientists at major vendors admit misfiring at rates of 20%. Filters and traditional signature detection are often mixed in to alleviate the burden on the user. Yet excessively sensitive detection is why many AV 2.0 vendors include investigative capabilities allowing humans to vet their conclusions.

AI also passes limited information about the malware it detects, leaving forensics to fill in the rest. The traditional approach of discovering malware was through reverse engineering, or by monitoring it inside sandboxes. These both produced detailed reports of behavior, capabilities and other threat intelligence. Conversely, some AI based approaches only report that a threat was flagged by, “XYZ Threat Model.” Automatically flagging things on the wrong side of a machine learning statistical curve is a powerful approach. Yet it isn’t too helpful for those investigating incidents.

2. Orchestration and automation won’t replace forensic practitioners

When I talk friends with more than a decade in forensics, they often bemoan the lack of deep knowledge in today’s practitioner. The influx of new professionals does mainly Tier 1 work: light triage, log file examination and replaying “flight recorder” style continuous monitoring. They barely tap into forensic artifacts, and couldn’t do reverse engineering, or carve encryption keys from RAM during a ransomware case. For these things you need to hire the few remaining Tier 3 DFIR practitioners.

The new Security Orchestration Automation and Response (SOAR) products, typified by Demisto and Phantom, automate incident response and the usage of forensic tools through playbooks. This could reduce the size of incident response teams, but will it commoditize forensic tools and skills?

Most would agree that organizations are barely digging into the forensic toolbox and that important alerts still aren’t being given enough attention. SOAR opens the door to finally employ the proper variety and depth of forensics via automation. What I’ve seen so far in SOAR rollouts is their use as a forensics force multiplier.

3. IoT, mobile and cloud don’t change the fundamental issue

Sometimes I hear people predict that all traditional computing devices will transition into the cloud, mobile and IoT. Their next statement is usually that InfoSec departments and incident response activities will disappear too; taken over by cloud service providers, or mobile and IoT device vendors.

While access to the servers behind SaaS and access into IoT devices make things a little tougher for hackers and forensics, that’s missing the point. Your biggest security hole is your user who clicks phishing emails, browses scary websites and inserts sketchy USB devices they pick up in the parking lot.

In the far-off future I don’t know what tablet, kiosk or Elon Musk brain chip employees with be interfacing with. I do know that they will drag them into the dark corners of the internet and infect them with malicious code. Then they’re going to connect to your cloud-based CRM or proprietary source code repository. This is human nature and it’s not going away. Neither is the job investigating the people and devices connecting to your valuable assets.

4. There’s always a new detection approach…and sophisticated actors bypassing it

Nano IT Security Outsourcing

State funded cyber warfare and opportunities to pillage digital banking pull bright minds to the dark side. The same quality of talent working at security vendors and InfoSec departments now work to develop exploits and malware. Sometimes it’s the same people doing both!

Cybersecurity is a human arms race. Sure, AI is supplementing security analysts, but AI is now deployed by humans on both side of the war. AI-powered hacking tools that learn to bypass AI detection were released at last year’s hacker conference, DefCon. The parity between each side is why, despite security breakthroughs, new attacks will always appear and succeed.

After the onslaught of AI-based attacks pierce our defenses, DFIR will need to be employed to reduce hacker dwell time, as it always has. When protection fails, forensics can still prevail.

Have You Heard About Tor?

TOR: the Internet “anonymizer.”

tor-network-nano IT security

For most of us what is personally important while using the Internet, is to have the best of:

  • Speed
  • Security
  • Access
  • Privacy

But there’s no such thing as the average person on the Internet; we’re all likely to have different priorities for different reasons.

  • As Internet users, we are as different as out personalities, work and personal responsibilities.
  • We also use the Internet different from each other based on our interests, obsessions, political affiliations and hobbies.

When privacy comes out on top.

However, there are many people who use the Internet and who definitely do not want to be identified by name on the Internet, at least when they are doing certain activities if not all the time. They would like to stay anonymous, as often as they can, online.

  • This isn’t simply a matter of not identifying themselves: they don’t want anyone to be able to track them down and find out who they are.
  • They also want to visit any type of website they want without anybody knowing about it and stopping them…no matter the content, whether it borders on being illegal or is even outright illegal.
  • They also want to say what they want, even if it’s not popular or raises concerns…and they don’t want to be put under surveillance, monitored, arrested or worse. (After all, freedom of expression changes depending on what country you’re in.)
  • Finally, they believe—with conviction, that we could be tracked down and identified very easily with the way the Internet and Web work today.

That’s where the very special Internet network known as Tor comes in for this crowd.

What is Tor?

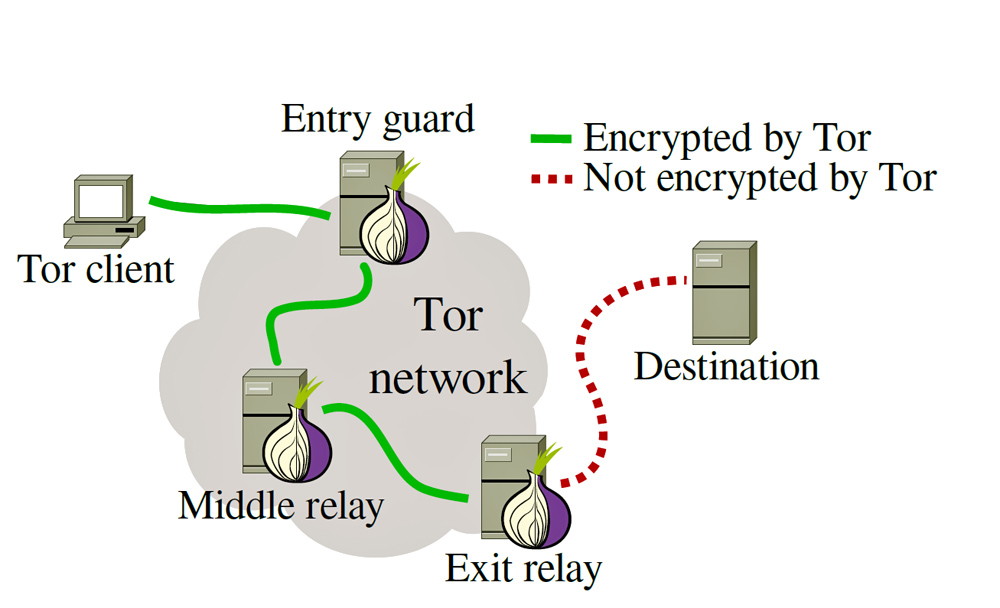
As explained in the picture, Tor is a service that redirects Internet traffic through a special network which helps someone stay unidentifiable and unidentified online. Tor exists to keep an Internet user’s name and identity out of Internet activity (some or all) that they don’t want their true name and actual identity attached to.

Because, sometimes people simply want to communicate online, post messages and view websites in private, but are afraid to. That’s what Tor does, when the goal of these people is not to harm others.

What does Tor stand for?

Tor stands for The Onion Router, and it’s never spelled TOR or T.O.R., just so you know. It’s simply Tor.

Tor was developed in the mid 1990s by some computer scientists and a mathematician while working for the United States Naval Research Laboratory. They were tasked with coming up with a way to protect their Navy’s online intelligence communications.

Obviously, their goal wasn’t simply staying anonymous. They wanted to prevent others (an individual, organization or foreign country) from stealing and deciphering the Navy’s communications.

Tor made available to the public.

In the ensuing years, Tor transformed from a special network for sending secure military communications to a network that was open to the world at large. An Internet inside the Internet, so to speak.

This happened with the creation of The Tor Project, which was developed between 2002-2005, and founded by some of the original creators. However, by then there were several organizations who recognized that Tor offered something special—the ability for anyone in the world to use the Internet and send messages and email anonymously.

Tor became a beacon for privacy and free speech advocates.

Where does the “onion” idea come in?

If you’ve ever peeled apart an onion, you know it comes apart in layers. The computer engineers who created Tor chose a method that added layers of encryption over data that was going across a network.

Along with that, they ingeniously created special stops along the network, called relays, where a layer of encryption is pulled off, but just enough to get information the next relay destination. When the encrypted message arrives at the subsequent relay, the same thing happens—another layer is stripped and the message is moved on.

By the time the data reaches its destination, the last layer is peeled away and the information can be read. But everywhere along the way, nobody could see the data that was being transmitted. Not the contents and definitely not the IP address of the sender, which (if the person worked from one primarily locations) would identify where they were.

That also means if there were an intruder or hacker along the network, they wouldn’t be able to know who the sender was.

Tor today.

Today, Tor is vibrant and growing in popularity, and controversy. Tor is free, just like the Internet, and it moves Internet traffic from millions of users across a network of volunteer relays, numbering in the thousands.

However, as you start to look into Tor, be prepared. Because as you might expect, that level of freedom, which can be used for all the right reasons, is also abused by many people on the Internet…significantly…and for all the wrong reasons.

It all depends on what your perspective is on freedom of expression.

error: Content is protected !!