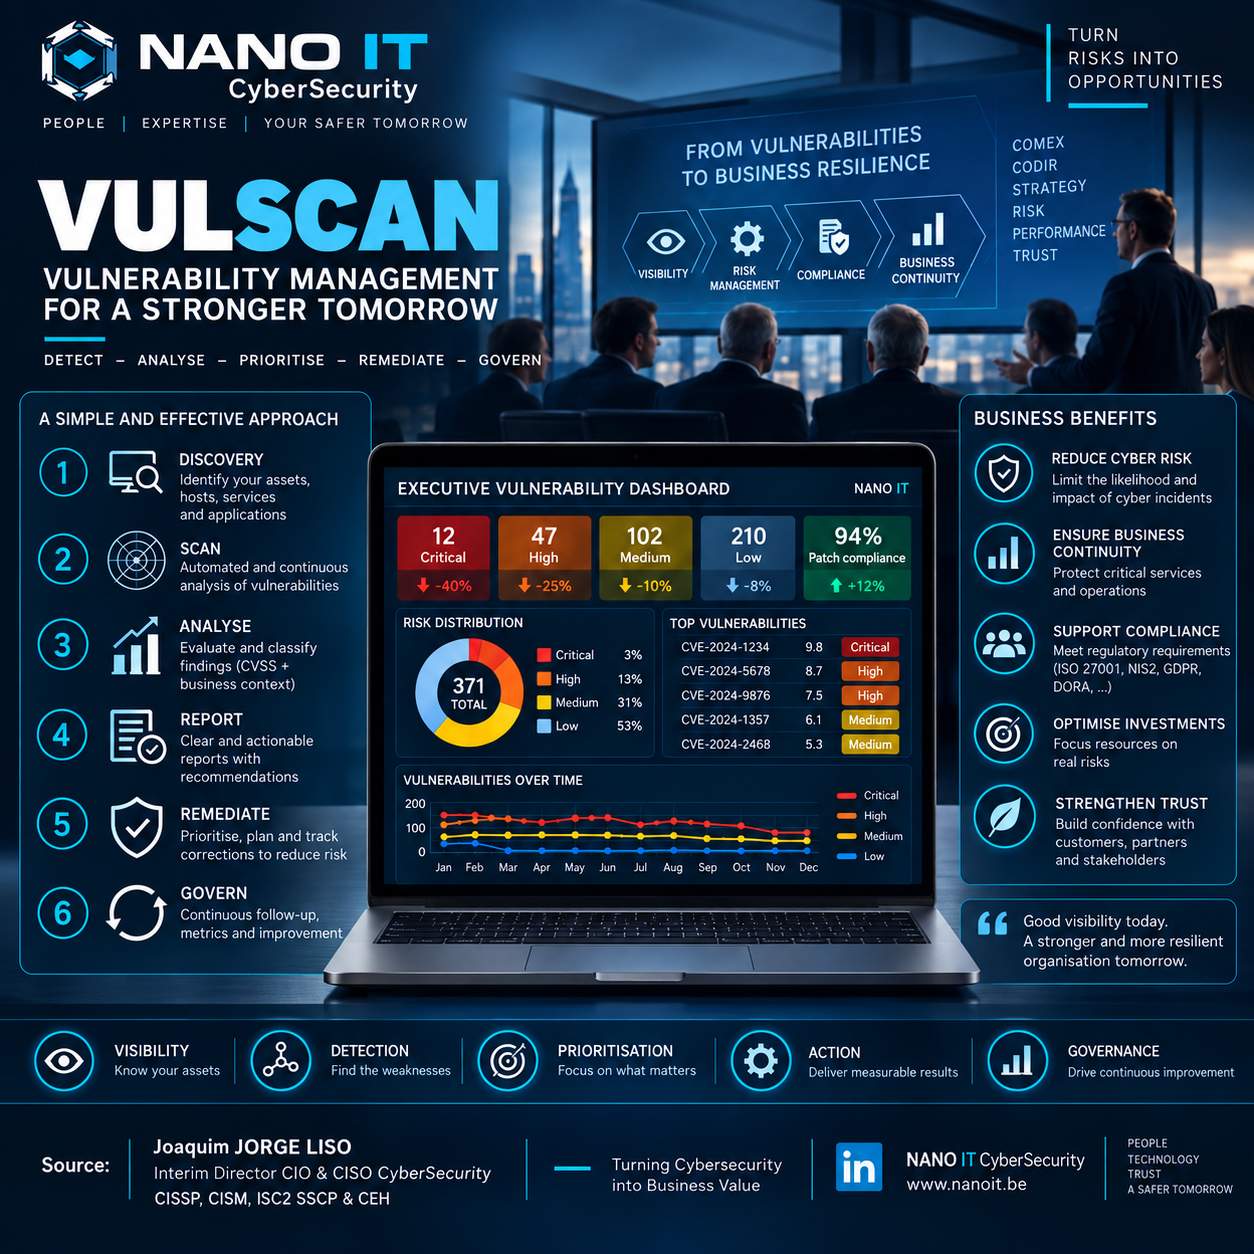
🔐 Vulnerability Management Is Not Just an IT Issue — It Is a Governance Issue

Cybersecurity discussions often start with a technical question:

“How many vulnerabilities do we have?”

For a COMEX or CODIR, this is only the beginning.

The real questions are:

  • Which vulnerabilities represent a real business risk?
  • Which critical assets are exposed?
  • What needs to be fixed first?
  • Who is responsible for remediation?
  • What is the deadline?
  • What risks are being accepted?
  • How do we know that remediation has actually been completed?
  • Is our risk exposure improving over time?

This is where vulnerability management becomes an enterprise governance process, not simply a vulnerability scanning activity.


From detection to decision

A vulnerability scanner can identify thousands of technical findings.

But a list of CVEs is not a business risk management strategy.

The objective is to transform technical information into clear, actionable and measurable information for management.

A simple governance cycle is:

DISCOVER → DETECT → ANALYSE → CLASSIFY → PRIORITISE → REMEDIATE → VERIFY → REPORT → IMPROVE

Each step has a specific purpose.

1️⃣ DISCOVER — Know what you own

You cannot properly protect assets that you do not know exist.

Servers, workstations, applications, databases, cloud resources, network equipment, APIs, OT systems and business services should be identified and associated with appropriate ownership and business criticality.

Visibility is the foundation of cybersecurity.

2️⃣ DETECT — Find the weaknesses

Continuous or regular vulnerability assessments help identify:

  • Vulnerable software
  • Missing security patches
  • Unsupported systems
  • Misconfigurations
  • Exposed services
  • Weak security controls

But detection alone does not reduce risk.

3️⃣ ANALYSE — Understand the context

A CVSS score is useful, but it should not be the only factor considered.

The organization should also consider:

Technical severity + exploitability + exposure + asset criticality + business impact

A critical vulnerability on an internet-facing production system may require a very different response from the same vulnerability on an isolated test system.

4️⃣ CLASSIFY — Turn findings into risks

Vulnerabilities should be translated into understandable risk categories:

Critical | High | Medium | Low

The classification should be supported by clear criteria and agreed remediation targets.

This allows IT, Security and Management to speak the same language.

5️⃣ PRIORITISE — Focus on what matters

The objective is not necessarily to fix everything at the same time.

The objective is to ensure that the most important risks are addressed first.

This requires an agreed remediation strategy and clear escalation rules.

6️⃣ REMEDIATE — Plan and track the correction

Remediation may involve:

  • Security patches
  • Software upgrades
  • Configuration changes
  • System isolation
  • Compensating controls
  • Application fixes
  • Technology replacement

Every significant vulnerability should have an owner, action, deadline and status.

7️⃣ VERIFY — Prove that the risk has been reduced

Closing a ticket is not the same as closing a vulnerability.

After remediation, the organization should verify that:

the vulnerability is no longer present or that an effective compensating control is in place.

This creates the evidence needed for governance, audit and compliance.


📊 What should COMEX and CODIR see?

Management does not necessarily need thousands of technical findings.

They need a clear view of the organization’s exposure and its evolution.

For example:

Critical vulnerabilities: 12
High vulnerabilities: 47
Medium: 102
Low: 210
Patch compliance: 94%
Overdue remediation: X
Assets assessed: X%
Accepted risks: X
Security exceptions: X

And, most importantly:

Are we improving?

A useful executive dashboard should show the evolution of risk over time rather than only the current number of vulnerabilities.


🗓️ Patch Management Needs Governance

Security updates should not depend on informal decisions or individual initiatives.

Organizations should establish a structured process:

Identify → Assess → Test → Approve → Schedule → Deploy → Validate → Report

And define remediation objectives according to risk.

For example, an organization may define internal targets such as:

  • Critical: immediate / accelerated remediation
  • High: short-term remediation
  • Medium: planned remediation
  • Low: maintenance cycle

These targets must be adapted to the organization’s risk appetite, regulatory requirements and operational constraints.

When remediation is not immediately possible, the exception should be formally documented, with:

Business justification → Risk owner → Compensating controls → Approval → Review date


🏢 Vulnerability Management = Enterprise IT Governance

One of the most important principles is that vulnerability management should not belong exclusively to the cybersecurity team.

It requires cooperation between:

COMEX / CODIR
↓
CIO / CISO
↓
IT Operations
↓
Application & Asset Owners
↓
Security / Vulnerability Management
↓
ITSM / Remediation Teams

Everyone has a role.

The CISO can identify and assess the risk.

IT Operations can implement the remediation.

The asset owner understands the business impact.

Management determines priorities, risk appetite and, where appropriate, accepts residual risk.


🎯 The objective is not “zero vulnerabilities”

No modern IT environment will remain permanently free of vulnerabilities.

The real objective is to establish a controlled, measurable and continuously improving risk management process.

An organization should always be able to answer:

What do we have?
What is vulnerable?
What is exposed?
What matters most?
Who owns the risk?
What are we doing about it?
When will it be resolved?
Can we demonstrate the result?

That is the difference between having security tools and having security governance.


🔐 From Vulnerabilities to Business Resilience

Effective vulnerability management contributes directly to:

Visibility — Know your IT environment
Detection — Find weaknesses
Risk Management — Understand exposure
Prioritisation — Focus resources where they matter
Remediation — Reduce exposure
Compliance — Demonstrate control and evidence
Business Continuity — Protect critical services
Trust — Strengthen confidence with customers, partners and stakeholders

Cybersecurity is therefore not only about technology.

It is about protecting the organization’s ability to operate, deliver services and create value.


Final thought for COMEX & CODIR

A vulnerability report tells you what is wrong.

Good governance tells you what matters, who must act, when it must be done, and whether the risk has actually been reduced.

That is where Vulnerability Management becomes Business Risk Management.


Source / Author

Joaquim JORGE LISO
Interim Director CIO & CISO CyberSecurity
CISSP | CISM | ISC2 SSCP | CEH

NANO IT CyberSecurity
People | Expertise | Your Safer Tomorrow

#CyberSecurity #VulnerabilityManagement #ITGovernance #CISO #CIO #RiskManagement #CyberResilience #PatchManagement #GRC #ISO27001 #NIS2 #DORA #CyberRisk #COMEX #CODIR #InformationSecurity
ISO 27001 et NIS2 : au-delà de la conformité

Lorsque l’on parle d’ISO 27001 ou de NIS2, beaucoup pensent immédiatement à la certification, à la documentation ou aux audits.

Pourtant, les organisations qui réussissent leur transformation cyber ne commencent pas par les procédures. Elles commencent par comprendre leur environnement.

  • Quels sont les systèmes critiques ?
  • Quelles sont les données sensibles ?
  • Quels sont les risques réels ?
  • Qui est responsable de quoi ?

La cybersécurité ne doit pas être uniquement un sujet technique. Elle doit devenir un sujet de gouvernance, de gestion des risques et de résilience opérationnelle.

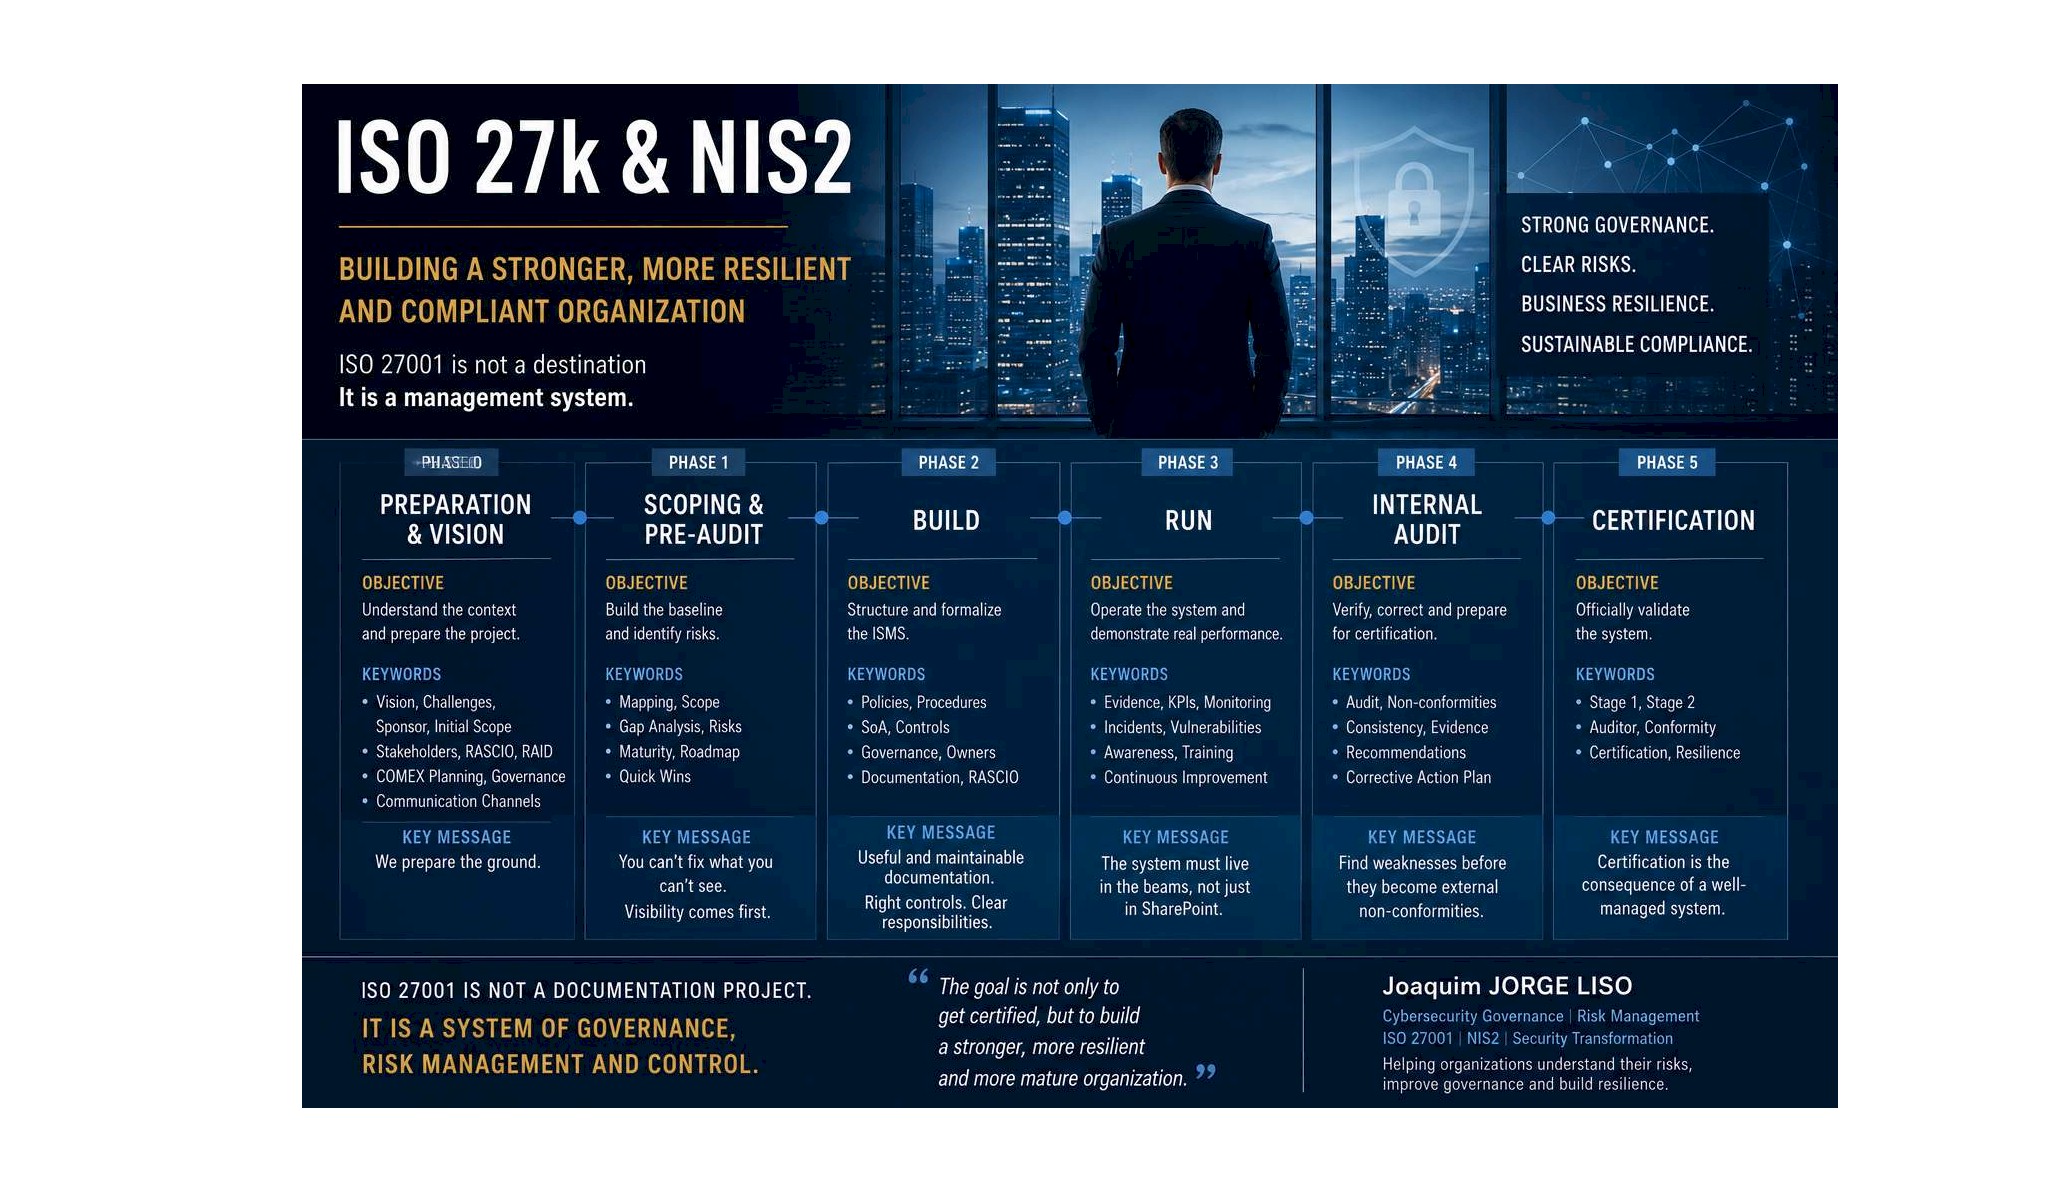
Un projet ISO 27001 mature suit généralement plusieurs étapes :

  • comprendre et cartographier l’existant ;
  • identifier les risques et les écarts ;
  • structurer la gouvernance et les responsabilités ;
  • mettre en œuvre des contrôles adaptés ;
  • démontrer leur application au quotidien ;
  • et enfin préparer l’audit de certification.
  • La certification n’est pas l’objectif final.

Elle est la conséquence naturelle d’une organisation qui connaît ses risques, pilote ses actions et améliore continuellement son niveau de maturité.

ISO 27001 n’est pas un projet documentaire.

C’est un système de management, de gouvernance et de maîtrise du risque.

Joaquim JORGE LISO ( CISSP | CISM )

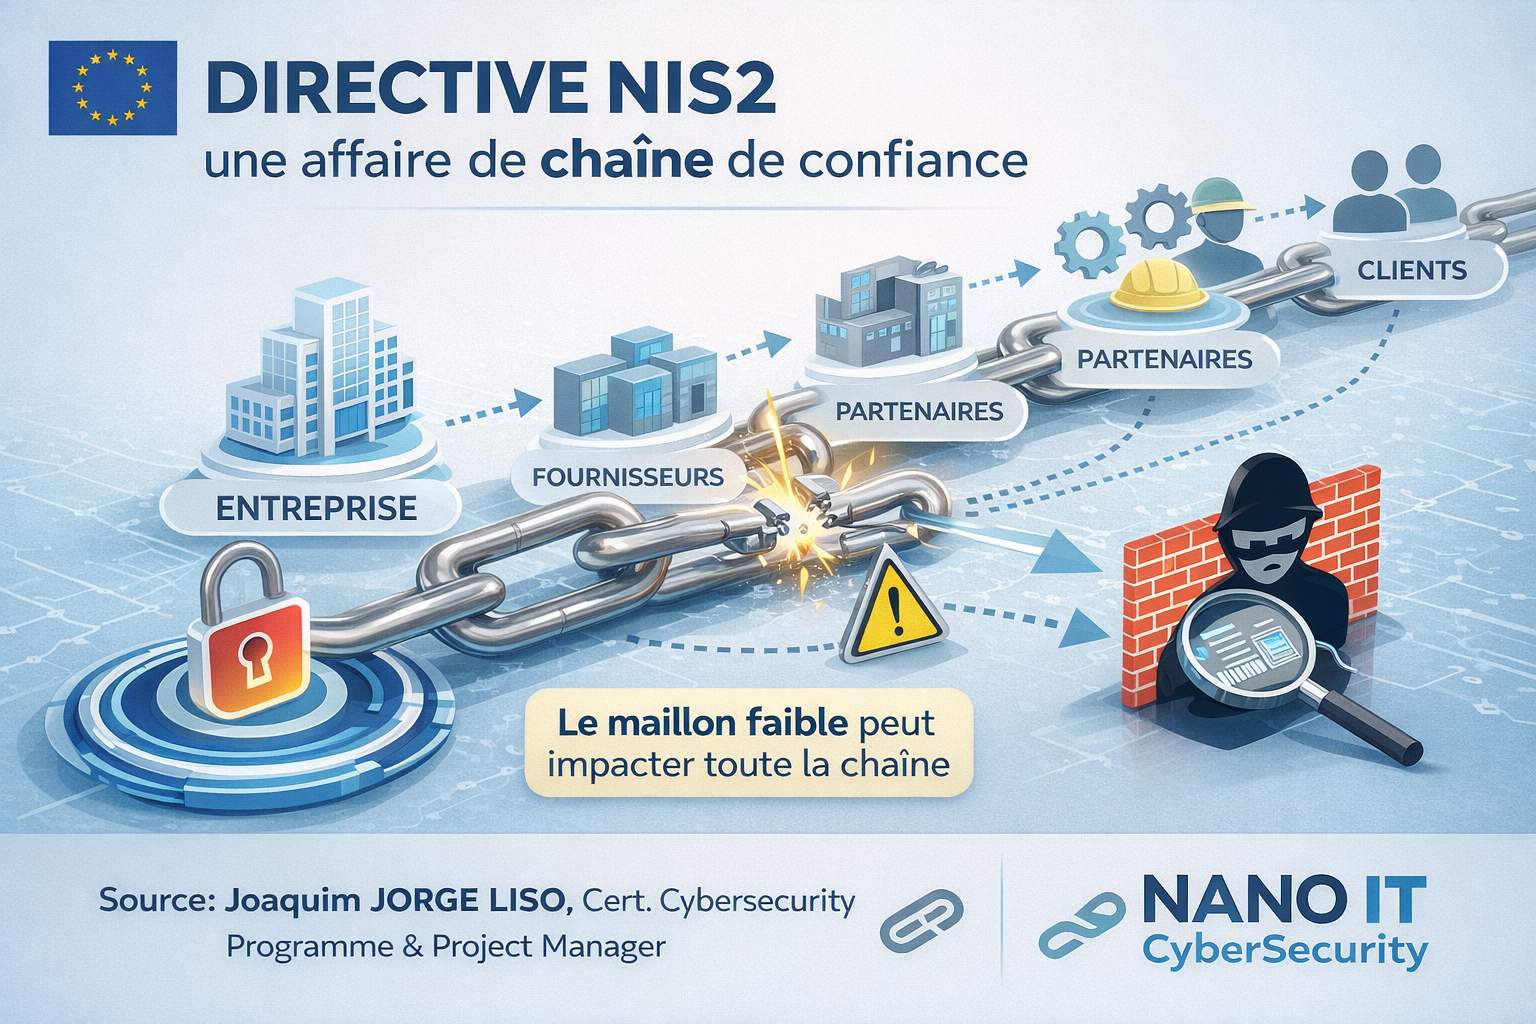
Directive NIS2, ce nest pas une affaire de grands groupes. Cest une affaire de chaîne de confiance.

Ce que plus de vingt ans de projets de sécurité m’ont appris sur la directive qui redessine le paysage cyber européen.

Source : Joaquim JorgeLiso, Cert. Cybersecurity Programme & Project Manager | Identity & Access Management

Un jour, en pleine nuit, j’ai reçu un appel. Un système critique à l’arrêt. Une organisation paralysée. Pas à cause d’une faille interne. Mais à cause… d’un fournisseur. 👉 C’est exactement ça, le vrai sujet de NIS2.

Depuis plus de 25 ans, je pilote des programmes de cybersécurité dans des environnements sensibles. Et s’il y a une chose que j’ai apprise, c’est que : les risques ne respectent ni la taille, ni les organigrammes.

Chaque fois qu’une nouvelle directive européenne entre en vigueur, le même réflexe collectif s’installe : les grandes entreprises mobilisent leurs équipes juridiques, les cabinets de conseil publient leurs livres blancs, et les PME attendent — convaincues que ça ne les concerne pas vraiment. Avec NIS2, cette attente est une erreur stratégique.

Ce que NIS2 introduit n’est pas une contrainte administrative de plus. C’est un changement fondamental dans la façon dont la responsabilité cyber est distribuée dans l’économie européenne.

“La vraie cible de NIS2 n’est pas l’entité isolée. C’est la chaîne. Et chaque maillon compte.”

Le périmètre sest radicalement élargi

La première directive NIS visait un nombre restreint d’opérateurs de services essentiels. NIS2 change d’échelle. Elle s’applique désormais à des secteurs comme la santé, l’eau, les transports, l’alimentation, la gestion des déchets, la fabrication industrielle — et elle descend aux entités “importantes”, c’est-à-dire des organisations de taille intermédiaire qui n’ont jamais eu à se préoccuper sérieusement de conformité réglementaire cyber.

Mais le vrai changement, celui qu’on sous-estime encore, concerne les fournisseurs. NIS2 impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement. Concrètement : si vous êtes prestataire IT, sous-traitant logistique, intégrateur ou fournisseur de services managés pour une organisation soumise à NIS2, vous entrez dans son périmètre de risque. Elle doit vous évaluer. Et si vous ne présentez pas un niveau de maturité suffisant, elle peut — et devra — vous écarter.

La responsabilité remonte au sommet

Ce qui distingue NIS2 des régimes précédents, c’est la responsabilisation explicite des dirigeants. Les membres des instances de direction peuvent être tenus personnellement responsables en cas de manquement grave. Ce n’est plus un sujet que l’on peut déléguer entièrement à la DSI ou au RSSI et oublier en comité de direction. La gouvernance cyber devient une obligation managériale, pas seulement technique.

Dans ma pratique de programme manager, c’est précisément là que réside le défi le plus complexe : aligner des équipes techniques, des processus métier et des décideurs qui n’ont pas le même langage, pas les mêmes priorités, pas la même appréhension du risque. NIS2 force cette conversation. Et c’est une bonne nouvelle.

Ce nest pas quune question de conformité

Trop d’organisations abordent NIS2 comme un audit à passer. C’est une vision à courte vue. Les exigences de la directive — gestion des incidents, continuité d’activité, sécurité des systèmes, authentification, chiffrement — sont exactement les fondamentaux qui font la différence entre une organisation qui résiste à une cyberattaque et une qui s’effondre. La conformité n’est pas la destination. C’est la conséquence d’une vraie hygiène cyber.

J’ai vu des établissements de santé paralysés pendant des semaines après un ransomware. J’ai vu des projets critiques compromis parce qu’un sous-traitant périphérique était le vecteur d’entrée. NIS2 n’est pas une réponse théorique à un risque théorique. C’est une réponse à des incidents réels, documentés, coûteux — humainement et financièrement.

“Se mettre en conformité avec NIS2, c’est se donner les moyens de ne pas être le maillon faible de quelqu’un d’autre.”

Par où commencer concrètement ?

La première étape n’est pas technique. C’est une cartographie honnête : identifier si votre organisation est concernée — directement ou indirectement via vos clients — et comprendre quelles obligations concrètes s’appliquent selon votre secteur et votre taille. Ensuite, évaluer l’écart entre votre niveau de maturité actuel et les exigences de la directive. C’est un exercice de gestion de risque, et c’est exactement le terrain du programme manager.

Ce travail ne se fait pas en quelques semaines. Il implique des choix budgétaires, des arbitrages techniques, de la formation, parfois une refonte de la gouvernance. Il implique aussi d’embarquer les bonnes personnes au bon moment — et de garder une vision claire sur les priorités, même quand la pression quotidienne pousse à l’urgence opérationnelle.

Une opportunité, pas seulement une contrainte

Les organisations qui traiteront NIS2 comme un projet structurant — et non comme une case à cocher — en sortiront plus résilientes, plus fiables aux yeux de leurs clients et partenaires, et mieux préparées aux crises à venir. Dans un environnement où la confiance numérique devient un actif concurrentiel, la maturité cyber n’est plus optionnelle.

NIS2 n’est pas le problème des autres. C’est le cadre dans lequel nous allons tous opérer. Autant en faire une force.

#NIS2 #Cybersécurité #GestionDeProjet #Conformité #RisqueCyber #TransformationDigitale #RSSI #Leadership

Une vulnérabilité critique d’Entra ID de Microsoft : risques et enseignements

Microsoft a corrigé en juillet 2025 une faille de sécurité majeure dans Entra ID (anciennement Azure AD) — identifiée sous le nom CVE-2025-55241 — qui aurait permis à un attaquant de prendre le contrôle total de n’importe quel tenant (client) dans le cloud Microsoft. Voici ce qu’il faut savoir, et ce qu’on peut tirer comme leçons.


Ce que permettait la faille

  1. Authentification interne détournée
    Un mécanisme interne appelé Actor Token — normalement non documenté et utilisé par les services Microsoft pour des communications entre composants — était exploité. Ces jetons ne subissent pas les contrôles de sécurité habituels (par exemple les règles d’accès conditionnel).

  2. Faille dans l’API Azure AD Graph
    L’autre maillon faible est une erreur de validation dans l’API Azure AD Graph. L’API ne vérifiait pas si le jeton Actor provenait du tenant sur lequel il était censé opérer. En conséquence, un jeton généré dans un tenant de test ou de l’attaquant pouvait être utilisé pour cibler un autre tenant.

  3. Impersonation et droits administratifs
    Grâce à cette combinaison, un attaquant pouvait se faire passer pour un Global Administrator d’un tenant externe. Il aurait pu modifier des réglages, créer ou assumer des identités, changer des permissions, etc. Tous les services liés à Microsoft 365 (Exchange, SharePoint…) ainsi que les ressources hébergées sur Azure étaient concernés.

  4. Absence de trace visible
    L’un des aspects les plus dangereux de cette vulnérabilité était sa discrétion : les accès en lecture — extraction de données sensibles, configurations, clés de récupération BitLocker, etc. — ne laissaient quasiment aucun log ou alerte visible dans le tenant ciblé.
    En revanche, toute modification (par exemple attribuer un nouveau compte administrateur) générait un log, mais sous un nom d’utilisateur impersonné, rendant la détection très compliquée pour quelqu’un qui ne sait pas exactement ce qu’il doit chercher.

️ Réponse de Microsoft

  • Le problème a été signalé par le chercheur Dirk-Jan Mollema début juillet, et Microsoft a reconnu sa gravité.

  • Un correctif a été déployé dans les jours qui ont suivi (mi-juillet 2025), visant à empêcher l’émission ou l’utilisation de ces jetons Actor via l’API vulnérable.

  • Microsoft a aussi fourni des règles de détection (dont une règle KQL) pour que les organisations puissent vérifier si leur environnement a pu être compromis.

⚠️ Implications pour les entreprises

  • Risques très élevés : une attaque réussie permettait un accès très large, potentiellement complet, avec des conséquences graves (perte de données, compromission des identités, modifications illégitimes de configurations, etc.).

  • Détection compliquée : les logs peuvent être trompeurs, les actions masquer l’identité de l’attaquant sous les traits d’un service Microsoft — cela nécessite une connaissance précise du fonctionnement interne pour surveiller efficacement.

  • Importance de la réponse rapide : Microsoft a réagi vite, mais cette vulnérabilité illustre que même les grandes plateformes cloud peuvent comporter des failles critiques dans des composants internes ou anciens.

Leçons à retenir & bonnes pratiques

  1. Auditer régulièrement les API et mécanismes internes, en particulier ceux qui échappent aux politiques de sécurité standards (accès conditionnel, MFA, etc.).

  2. Surveillance renforcée : configurer des alertes basées sur des modèles d’attaque inhabituels (par exemple, des identifiants internes ou impersonations). Utiliser les outils de détection (audit, logs, KQL, etc.).

  3. Minimiser les privilèges : ne pas donner de droits Global Admins ou équivalents, sauf lorsqu’absolument nécessaire, et toujours surveiller l’usage de ces comptes.

  4. Assurer une réponse rapide aux vulnérabilités : mise à jour, patching, communication, vérification de l’impact potentiel dans son propre environnement.


Vous voulez tester la solidité de vos défenses Microsoft 365 ?
Nous organisons des simulations réalistes d’attaque. Mieux vaut que ce soit nous qui entrions par la porte… que les autres.

Contactez-nous avant qu’un attaquant ne devienne “Global Admin” à votre place !

Les 4 erreurs à ne jamais commettre en cybersécurité (et comment les éviter)

En matière de cybersécurité, ce ne sont pas toujours les hackers ultra-sophistiqués ou les attaques complexes qui mettent une entreprise en danger. Bien souvent, ce sont les gestes simples du quotidien qui ouvrent la porte aux menaces.

D’après une étude de Verizon, 82 % des incidents de sécurité impliquent une erreur humaine. Bonne nouvelle : ces erreurs peuvent être évitées en appliquant quelques règles de base.

Voici les 4 erreurs fatales à éviter absolument :

1. Cliquer sur un lien d’un e-mail inconnu

Les e-mails frauduleux sont de plus en plus réalistes faisant du phishing l’attaque la plus répandue. Les pirates exploitent la curiosité ou la peur pour pousser à cliquer. Un seul clic peut suffire pour installer un logiciel malveillant ou donner accès à vos données sensibles.

Résultat : vol etde données, rançongiciels, pertes financières.

Réflexe à adopter : vérifiez toujours l’adresse de l’expéditeur et ne jamais cliquer sans être sûr de la source.

2. Partager son mot de passe

Votre mot de passe est comme votre brosse à dents : personnel et non transférable. Même une personne de confiance peut, sans le vouloir, devenir une faille de sécurité.

Réflexe à adopter : utilisez un gestionnaire de mots de passe, activez l’authentification à deux facteurs et gardez vos identifiants strictement personnels.

3. Transférer un e-mail suspect

Transmettre un mail douteux à un collègue “pour avis” ou à son directeur IT peut propager le danger. Il vaut mieux l’appeler pour venir voir sur place car si un message douteux circule d’une boîte mail à une autre, cela multiplie les risques.

Réflexe à adopter : signalez immédiatement le mail à votre service IT ou à votre prestataire sécurité en lui demandant de venir vérifier.

4. Utiliser sa date d’anniversaire comme mot de passe

Les hackers adorent les mots de passe faibles. Une date de naissance ou “123456”, c’est comme laisser la porte grande ouverte car ils savent où trouver ces informations (réseaux sociaux, annuaires, etc.). Et devinez quoi ? C’est souvent la première chose qu’ils testent.

Réflexe à adopter : créez des mots de passe longs, complexes et uniques.

Pourquoi c’est crucial être conscient de ces 4 erreurs ?

Parce qu’aujourd’hui, 1 cyberattaque sur 5 est liée à une erreur humaine. Et parce qu’une seule négligence peut coûter :

  • des milliers d’euros,

  • la confiance de vos clients,

  • et parfois la survie de votre entreprise.

Non, la sécurité informatique n’est pas qu’une affaire de technologie : elle dépend aussi (beaucoup) des comportements humains.

Si vous souhaitez sensibiliser vos équipes, organiser une formation, réduire vos risques, enforcer vos pratiques de cybersécurité et transformer vos collaborateurs en première ligne de défense, contactez-nous dès aujourd’hui. Ensemble, faisons en sorte que le maillon le plus faible devienne… votre meilleure défense. Contactez nous maintenant, avant qu’il soit trop tard.

Phishing : l’arnaque qui peut coûter cher à votre entreprise

Les cybercriminels redoublent d’ingéniosité pour piéger les internautes via des campagnes de phishing de plus en plus sophistiquées. Ces attaques, qui visent à voler des données personnelles ou financières, se multiplient en Belgique et ailleurs. Les autorités et les experts en cybersécurité appellent à la plus grande vigilance.

Pour ceux qui se posent la question : Qu’est-ce que le phishing ?

Le phishing (ou hameçonnage) est une technique frauduleuse utilisée par les cybercriminels pour obtenir des informations sensibles (mots de passe, numéros de carte bancaire, etc.) en se faisant passer pour un organisme de confiance. Ces attaques passent souvent par des e-mails, des SMS ou des appels téléphoniques.

Plusieurs cas récents en Belgique ont été rapportés par divers organismes publics :

SPF Finances (SPF.be) : Des e-mails frauduleux prétendant provenir du SPF Finances ont circulé, demandant aux destinataires de mettre à jour leurs informations fiscales via un lien malveillant. Le SPF rappelle qu’il ne demande jamais de données personnelles par e-mail.

Het Laatste Nieuws (hln.be) : Un article récent a alerté sur une vague de faux e-mails de banques belges, incitant les utilisateurs à cliquer sur des liens pour “sécuriser leur compte”. Ces liens redirigeaient vers des sites frauduleux.

Mutualité Chrétienne (mc.be) : La MC a signalé des tentatives de phishing où des escrocs se faisaient passer pour l’organisme, réclamant des paiements pour des “frais médicaux impayés”.

L’Echo et Le Libre : Ces médias ont également rapporté des cas de phishing ciblant les entreprises, avec des e-mails prétendant provenir de fournisseurs ou de partenaires commerciaux, demandant des virements urgents.

Comment se protéger ?

Soyez critique : Méfiez-vous des e-mails inhabituels ou inattendus, même s’ils semblent provenir d’une source fiable. Vérifiez l’adresse de l’expéditeur et les éventuelles fautes d’orthographe.

Ne cliquez pas sur les liens : Évitez de cliquer sur des liens ou de télécharger des pièces jointes dans des e-mails suspects. Si vous avez un doute, contactez directement l’organisme concerné via son site officiel.

Vérifiez les informations : Si vous recevez un message vous informant que vous avez gagné à une loterie en Espagne (alors que vous n’y avez jamais participé), il s’agit très probablement d’une arnaque.

Utilisez des outils de sécurité : Activez les filtres anti-spam de votre boîte mail et utilisez un antivirus à jour.

Que faire en cas de doute ou si vous êtes victime de phishing ?

  • Si vous pensez avoir été victime de phishing, changez immédiatement vos mots de passe et contactez votre banque si des informations financières ont été compromises.
    Signalez l’incident à Safeonweb, la plateforme belge de lutte contre la cybercriminalité.
  • Si vous avez utilisé l’ordinateur professionnel, signalez l’incident immédiatement au responsable IT.

La vigilance est votre meilleure arme contre le phishing. Restez attentifs, critiques et informés. Comme le rappelle la Mutualité Chrétienne : “Si vous n’avez pas joué à une loterie en Espagne, vous ne pouvez pas l’avoir gagnée !”

Sources :
SPF Finances (SPF.be)
Het Laatste Nieuws (hln.be)
Mutualité Chrétienne (mc.be)
L’Echo (lecho.be)
Le Libre (lelibre.com)

error: Content is protected !!