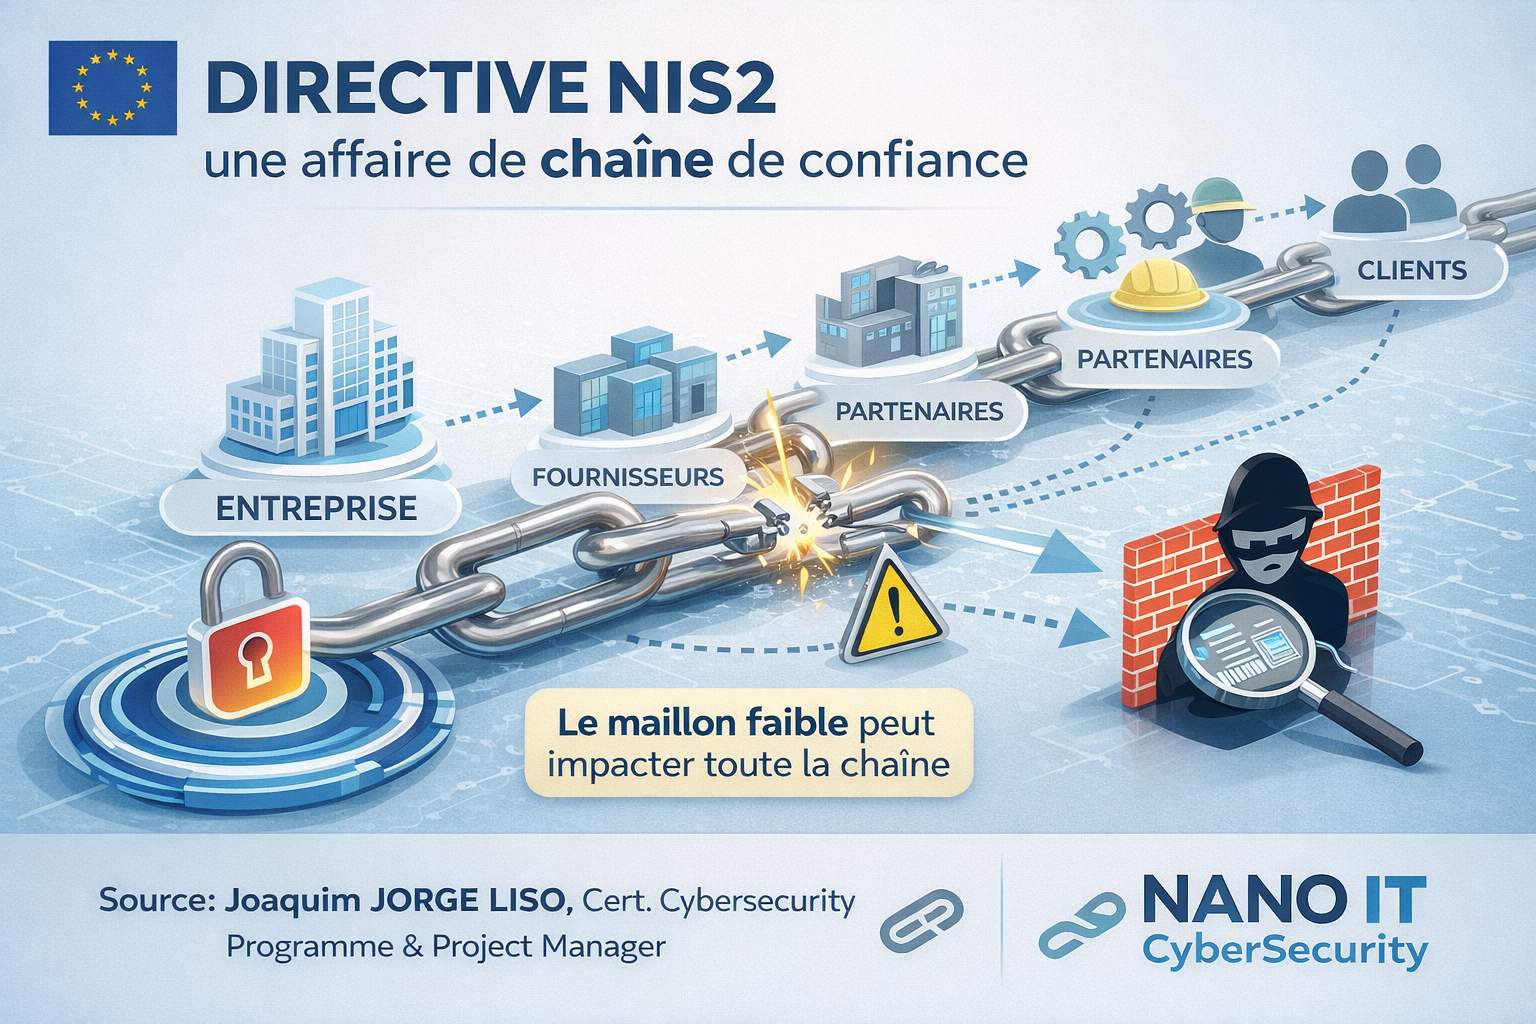
Directive NIS2, ce nest pas une affaire de grands groupes. Cest une affaire de chaîne de confiance.
Ce que plus de vingt ans de projets de sécurité m’ont appris sur la directive qui redessine le paysage cyber européen.
Source : Joaquim JorgeLiso, Cert. Cybersecurity Programme & Project Manager | Identity & Access Management
Un jour, en pleine nuit, j’ai reçu un appel. Un système critique à l’arrêt. Une organisation paralysée. Pas à cause d’une faille interne. Mais à cause… d’un fournisseur. 👉 C’est exactement ça, le vrai sujet de NIS2.
Depuis plus de 25 ans, je pilote des programmes de cybersécurité dans des environnements sensibles. Et s’il y a une chose que j’ai apprise, c’est que : les risques ne respectent ni la taille, ni les organigrammes.
Chaque fois qu’une nouvelle directive européenne entre en vigueur, le même réflexe collectif s’installe : les grandes entreprises mobilisent leurs équipes juridiques, les cabinets de conseil publient leurs livres blancs, et les PME attendent — convaincues que ça ne les concerne pas vraiment. Avec NIS2, cette attente est une erreur stratégique.
Ce que NIS2 introduit n’est pas une contrainte administrative de plus. C’est un changement fondamental dans la façon dont la responsabilité cyber est distribuée dans l’économie européenne.
“La vraie cible de NIS2 n’est pas l’entité isolée. C’est la chaîne. Et chaque maillon compte.”
Le périmètre sest radicalement élargi
La première directive NIS visait un nombre restreint d’opérateurs de services essentiels. NIS2 change d’échelle. Elle s’applique désormais à des secteurs comme la santé, l’eau, les transports, l’alimentation, la gestion des déchets, la fabrication industrielle — et elle descend aux entités “importantes”, c’est-à-dire des organisations de taille intermédiaire qui n’ont jamais eu à se préoccuper sérieusement de conformité réglementaire cyber.
Mais le vrai changement, celui qu’on sous-estime encore, concerne les fournisseurs. NIS2 impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement. Concrètement : si vous êtes prestataire IT, sous-traitant logistique, intégrateur ou fournisseur de services managés pour une organisation soumise à NIS2, vous entrez dans son périmètre de risque. Elle doit vous évaluer. Et si vous ne présentez pas un niveau de maturité suffisant, elle peut — et devra — vous écarter.
La responsabilité remonte au sommet
Ce qui distingue NIS2 des régimes précédents, c’est la responsabilisation explicite des dirigeants. Les membres des instances de direction peuvent être tenus personnellement responsables en cas de manquement grave. Ce n’est plus un sujet que l’on peut déléguer entièrement à la DSI ou au RSSI et oublier en comité de direction. La gouvernance cyber devient une obligation managériale, pas seulement technique.
Dans ma pratique de programme manager, c’est précisément là que réside le défi le plus complexe : aligner des équipes techniques, des processus métier et des décideurs qui n’ont pas le même langage, pas les mêmes priorités, pas la même appréhension du risque. NIS2 force cette conversation. Et c’est une bonne nouvelle.
Ce nest pas quune question de conformité
Trop d’organisations abordent NIS2 comme un audit à passer. C’est une vision à courte vue. Les exigences de la directive — gestion des incidents, continuité d’activité, sécurité des systèmes, authentification, chiffrement — sont exactement les fondamentaux qui font la différence entre une organisation qui résiste à une cyberattaque et une qui s’effondre. La conformité n’est pas la destination. C’est la conséquence d’une vraie hygiène cyber.
J’ai vu des établissements de santé paralysés pendant des semaines après un ransomware. J’ai vu des projets critiques compromis parce qu’un sous-traitant périphérique était le vecteur d’entrée. NIS2 n’est pas une réponse théorique à un risque théorique. C’est une réponse à des incidents réels, documentés, coûteux — humainement et financièrement.
“Se mettre en conformité avec NIS2, c’est se donner les moyens de ne pas être le maillon faible de quelqu’un d’autre.”
Par où commencer concrètement ?
La première étape n’est pas technique. C’est une cartographie honnête : identifier si votre organisation est concernée — directement ou indirectement via vos clients — et comprendre quelles obligations concrètes s’appliquent selon votre secteur et votre taille. Ensuite, évaluer l’écart entre votre niveau de maturité actuel et les exigences de la directive. C’est un exercice de gestion de risque, et c’est exactement le terrain du programme manager.
Ce travail ne se fait pas en quelques semaines. Il implique des choix budgétaires, des arbitrages techniques, de la formation, parfois une refonte de la gouvernance. Il implique aussi d’embarquer les bonnes personnes au bon moment — et de garder une vision claire sur les priorités, même quand la pression quotidienne pousse à l’urgence opérationnelle.
Une opportunité, pas seulement une contrainte
Les organisations qui traiteront NIS2 comme un projet structurant — et non comme une case à cocher — en sortiront plus résilientes, plus fiables aux yeux de leurs clients et partenaires, et mieux préparées aux crises à venir. Dans un environnement où la confiance numérique devient un actif concurrentiel, la maturité cyber n’est plus optionnelle.
NIS2 n’est pas le problème des autres. C’est le cadre dans lequel nous allons tous opérer. Autant en faire une force.
#NIS2 #Cybersécurité #GestionDeProjet #Conformité #RisqueCyber #TransformationDigitale #RSSI #Leadership