Archives 2026

🔐 Vulnerability Management Is Not Just an IT Issue — It Is a Governance Issue

Cybersecurity discussions often start with a technical question:

“How many vulnerabilities do we have?”

For a COMEX or CODIR, this is only the beginning.

The real questions are:

  • Which vulnerabilities represent a real business risk?
  • Which critical assets are exposed?
  • What needs to be fixed first?
  • Who is responsible for remediation?
  • What is the deadline?
  • What risks are being accepted?
  • How do we know that remediation has actually been completed?
  • Is our risk exposure improving over time?

This is where vulnerability management becomes an enterprise governance process, not simply a vulnerability scanning activity.


From detection to decision

A vulnerability scanner can identify thousands of technical findings.

But a list of CVEs is not a business risk management strategy.

The objective is to transform technical information into clear, actionable and measurable information for management.

A simple governance cycle is:

DISCOVER → DETECT → ANALYSE → CLASSIFY → PRIORITISE → REMEDIATE → VERIFY → REPORT → IMPROVE

Each step has a specific purpose.

1️⃣ DISCOVER — Know what you own

You cannot properly protect assets that you do not know exist.

Servers, workstations, applications, databases, cloud resources, network equipment, APIs, OT systems and business services should be identified and associated with appropriate ownership and business criticality.

Visibility is the foundation of cybersecurity.

2️⃣ DETECT — Find the weaknesses

Continuous or regular vulnerability assessments help identify:

  • Vulnerable software
  • Missing security patches
  • Unsupported systems
  • Misconfigurations
  • Exposed services
  • Weak security controls

But detection alone does not reduce risk.

3️⃣ ANALYSE — Understand the context

A CVSS score is useful, but it should not be the only factor considered.

The organization should also consider:

Technical severity + exploitability + exposure + asset criticality + business impact

A critical vulnerability on an internet-facing production system may require a very different response from the same vulnerability on an isolated test system.

4️⃣ CLASSIFY — Turn findings into risks

Vulnerabilities should be translated into understandable risk categories:

Critical | High | Medium | Low

The classification should be supported by clear criteria and agreed remediation targets.

This allows IT, Security and Management to speak the same language.

5️⃣ PRIORITISE — Focus on what matters

The objective is not necessarily to fix everything at the same time.

The objective is to ensure that the most important risks are addressed first.

This requires an agreed remediation strategy and clear escalation rules.

6️⃣ REMEDIATE — Plan and track the correction

Remediation may involve:

  • Security patches
  • Software upgrades
  • Configuration changes
  • System isolation
  • Compensating controls
  • Application fixes
  • Technology replacement

Every significant vulnerability should have an owner, action, deadline and status.

7️⃣ VERIFY — Prove that the risk has been reduced

Closing a ticket is not the same as closing a vulnerability.

After remediation, the organization should verify that:

the vulnerability is no longer present or that an effective compensating control is in place.

This creates the evidence needed for governance, audit and compliance.


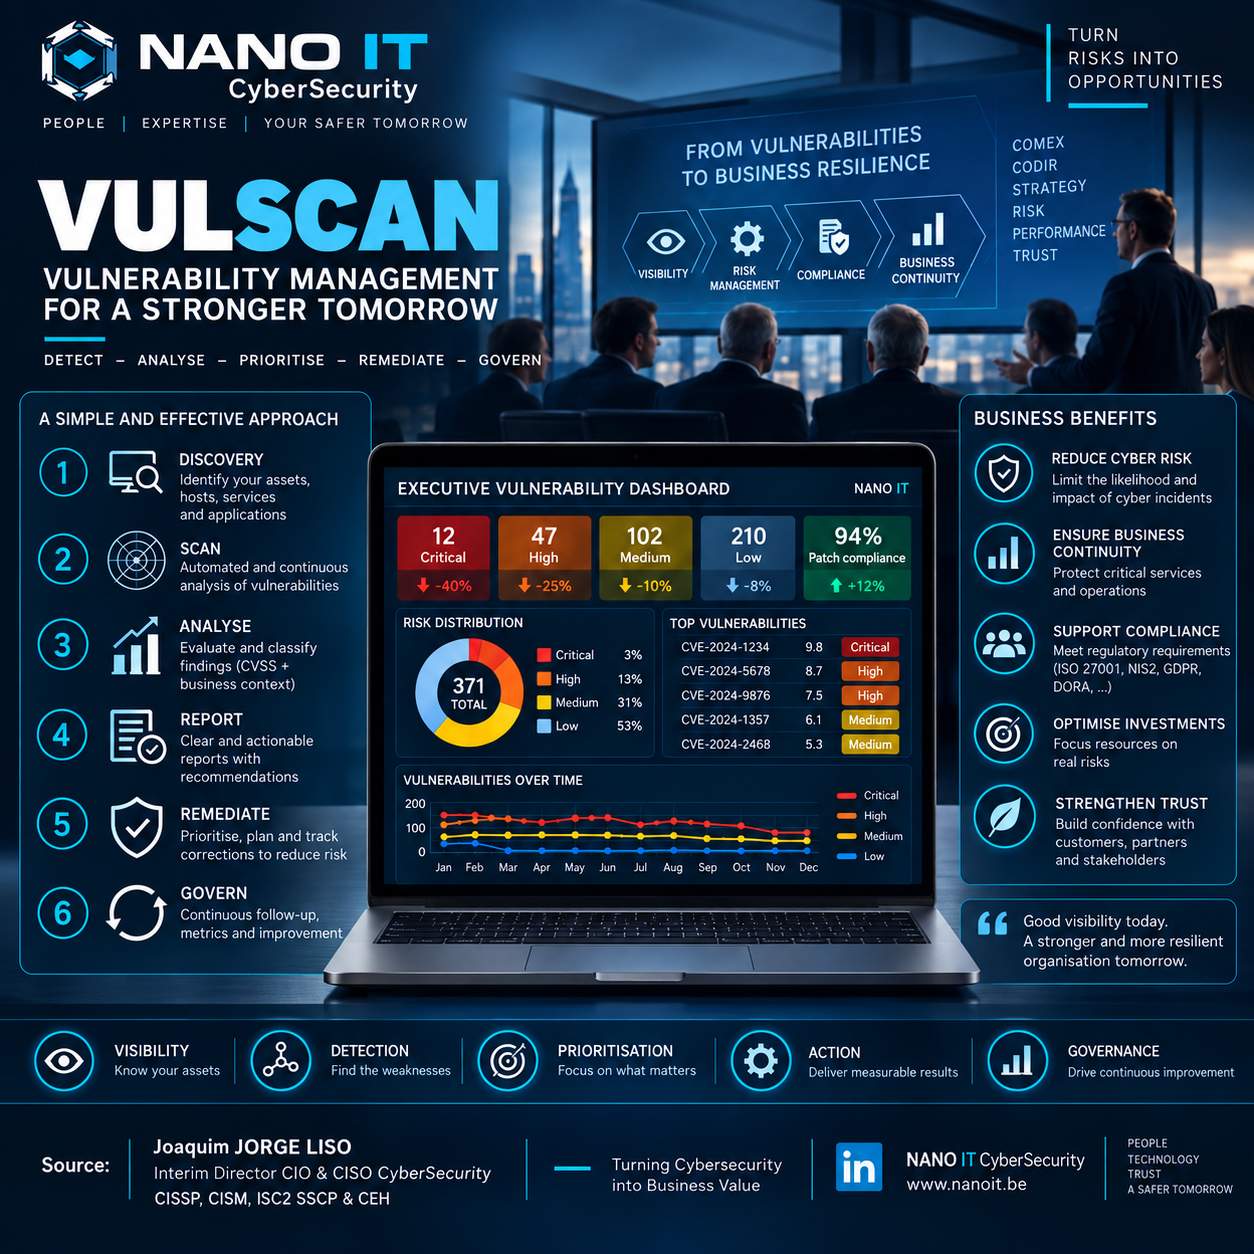
📊 What should COMEX and CODIR see?

Management does not necessarily need thousands of technical findings.

They need a clear view of the organization’s exposure and its evolution.

For example:

Critical vulnerabilities: 12
High vulnerabilities: 47
Medium: 102
Low: 210
Patch compliance: 94%
Overdue remediation: X
Assets assessed: X%
Accepted risks: X
Security exceptions: X

And, most importantly:

Are we improving?

A useful executive dashboard should show the evolution of risk over time rather than only the current number of vulnerabilities.


🗓️ Patch Management Needs Governance

Security updates should not depend on informal decisions or individual initiatives.

Organizations should establish a structured process:

Identify → Assess → Test → Approve → Schedule → Deploy → Validate → Report

And define remediation objectives according to risk.

For example, an organization may define internal targets such as:

  • Critical: immediate / accelerated remediation
  • High: short-term remediation
  • Medium: planned remediation
  • Low: maintenance cycle

These targets must be adapted to the organization’s risk appetite, regulatory requirements and operational constraints.

When remediation is not immediately possible, the exception should be formally documented, with:

Business justification → Risk owner → Compensating controls → Approval → Review date


🏢 Vulnerability Management = Enterprise IT Governance

One of the most important principles is that vulnerability management should not belong exclusively to the cybersecurity team.

It requires cooperation between:

COMEX / CODIR
↓
CIO / CISO
↓
IT Operations
↓
Application & Asset Owners
↓
Security / Vulnerability Management
↓
ITSM / Remediation Teams

Everyone has a role.

The CISO can identify and assess the risk.

IT Operations can implement the remediation.

The asset owner understands the business impact.

Management determines priorities, risk appetite and, where appropriate, accepts residual risk.


🎯 The objective is not “zero vulnerabilities”

No modern IT environment will remain permanently free of vulnerabilities.

The real objective is to establish a controlled, measurable and continuously improving risk management process.

An organization should always be able to answer:

What do we have?
What is vulnerable?
What is exposed?
What matters most?
Who owns the risk?
What are we doing about it?
When will it be resolved?
Can we demonstrate the result?

That is the difference between having security tools and having security governance.


🔐 From Vulnerabilities to Business Resilience

Effective vulnerability management contributes directly to:

Visibility — Know your IT environment
Detection — Find weaknesses
Risk Management — Understand exposure
Prioritisation — Focus resources where they matter
Remediation — Reduce exposure
Compliance — Demonstrate control and evidence
Business Continuity — Protect critical services
Trust — Strengthen confidence with customers, partners and stakeholders

Cybersecurity is therefore not only about technology.

It is about protecting the organization’s ability to operate, deliver services and create value.


Final thought for COMEX & CODIR

A vulnerability report tells you what is wrong.

Good governance tells you what matters, who must act, when it must be done, and whether the risk has actually been reduced.

That is where Vulnerability Management becomes Business Risk Management.


Source / Author

Joaquim JORGE LISO
Interim Director CIO & CISO CyberSecurity
CISSP | CISM | ISC2 SSCP | CEH

NANO IT CyberSecurity
People | Expertise | Your Safer Tomorrow

#CyberSecurity #VulnerabilityManagement #ITGovernance #CISO #CIO #RiskManagement #CyberResilience #PatchManagement #GRC #ISO27001 #NIS2 #DORA #CyberRisk #COMEX #CODIR #InformationSecurity
🔐 NANO IT CYBERSHIELD – OPENFW

20 années de R&D au service de la cybersécurité

La cybersécurité ne se construit pas uniquement avec des technologies.

Elle se construit également avec l’expérience, l’observation des risques, l’analyse des incidents, l’évolution des menaces et le retour d’expérience accumulé au fil des années.

Depuis plus de 20 années de R&D, NANO IT Cyber Security développe et fait évoluer ses approches de protection des infrastructures numériques.

Cette expérience s’appuie notamment sur l’observation et le suivi des risques auxquels certaines organisations sont confrontées, des évolutions des environnements informatiques et des nouvelles surfaces d’exposition.

Sans divulguer d’informations confidentielles ni de projets clients, ces retours d’expérience permettent d’identifier des problématiques récurrentes :

• services inutilement exposés ;
• accès insuffisamment maîtrisés ;
• segmentation inexistante ou insuffisante ;
• manque de visibilité sur les événements de sécurité ;
• dépendance à une seule couche de protection ;
• difficultés de détection et de réaction ;
• configurations qui évoluent sans contrôle ;
• absence de procédures de reprise ou de validation.

🛡️ C’est de cette réflexion qu’est né CyberShield – OpenFW

Notre objectif est simple :

réduire les risques avant qu’ils ne deviennent des incidents.

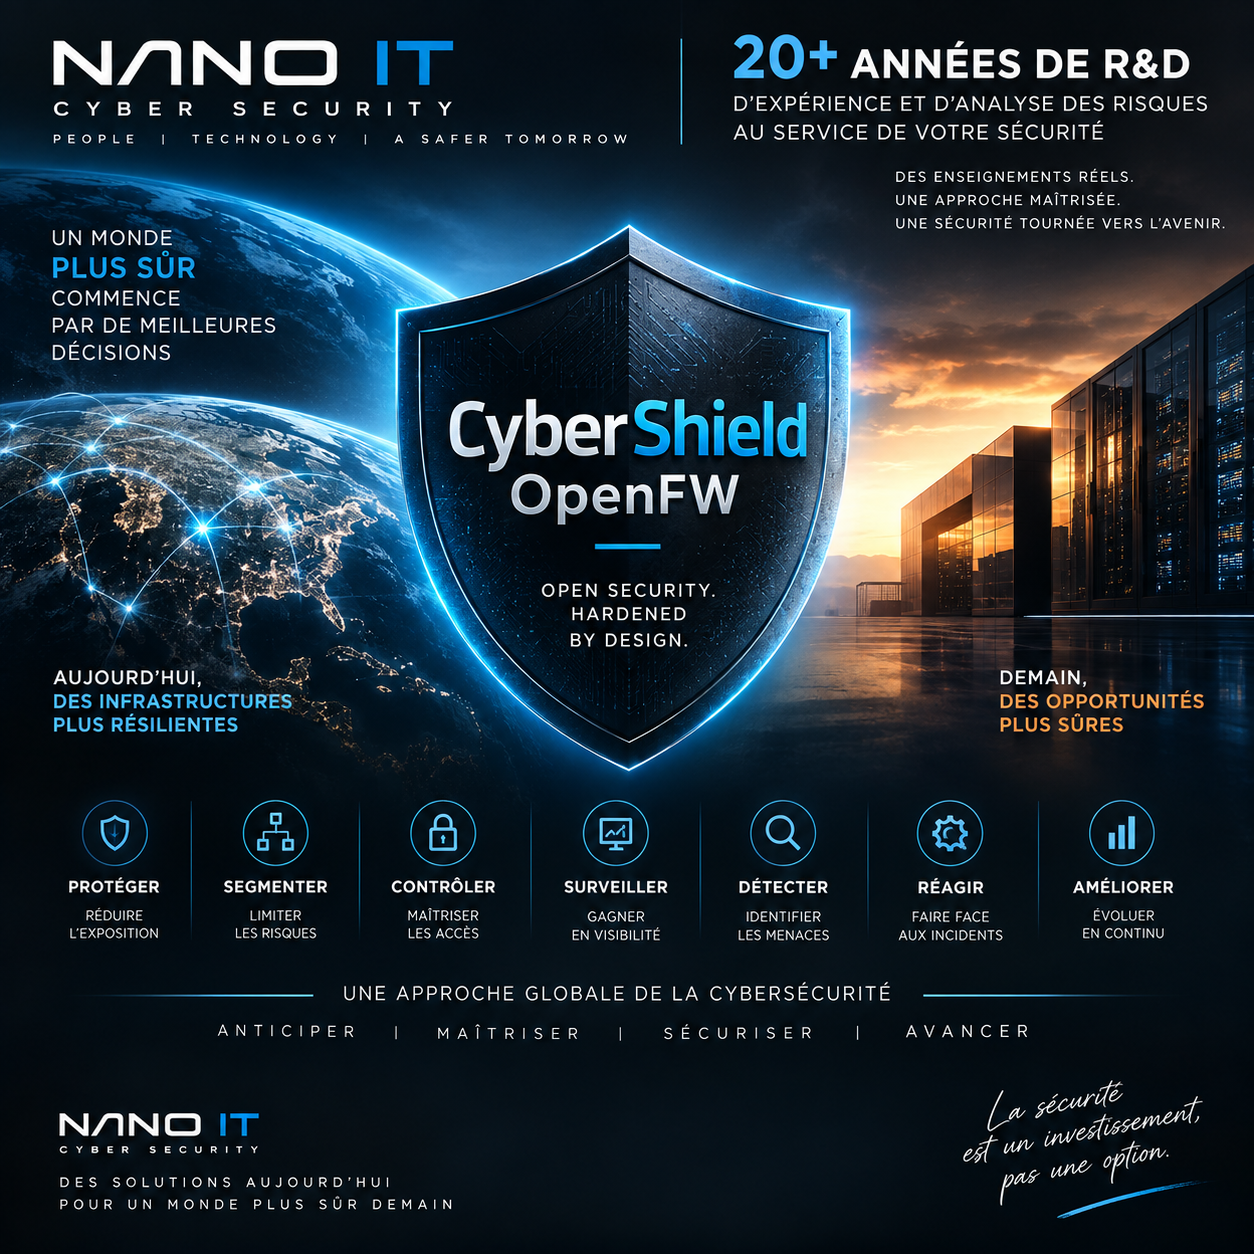
CyberShield – OpenFW repose sur une approche de défense en profondeur, conçue pour renforcer progressivement la sécurité d’une infrastructure.

Notre philosophie

PROTÉGER

Réduire la surface d’exposition.

SEGMENTER

Limiter les possibilités de propagation d’un incident.

CONTRÔLER

Maîtriser les accès et les communications.

SURVEILLER

Améliorer la visibilité sur l’activité de l’environnement.

DÉTECTER

Identifier les comportements inhabituels et les événements de sécurité.

RÉAGIR

Permettre une réponse structurée face aux incidents.

AMÉLIORER

Faire évoluer continuellement le niveau de sécurité.

🔒 Une approche fondée sur le risque

Une infrastructure parfaitement sécurisée n’existe pas.

L’objectif est de connaître ses risques, réduire son exposition et maîtriser son niveau de sécurité.

Chaque organisation doit pouvoir déterminer :

Qu’est-ce qui est exposé ?

Pourquoi est-ce exposé ?

Qui peut y accéder ?

Quel serait l’impact d’un incident ?

Comment détecter une activité anormale ?

Comment réagir ?

Comment revenir à une situation maîtrisée ?

🌐 Une vision différente du firewall

Pour NANO IT Cyber Security, un firewall ne doit pas être considéré comme une simple barrière entre Internet et l’entreprise.

Il doit s’inscrire dans une architecture globale de cybersécurité.

Exposition → Contrôle → Segmentation → Détection → Réaction → Amélioration

Cette approche permet de construire progressivement une infrastructure plus résiliente et mieux maîtrisée.

📋 De la R&D à la sécurité opérationnelle

Les travaux de R&D de NANO IT Cyber Security ont pour objectif de transformer l’expérience et l’analyse des risques en principes, méthodes et solutions de sécurité concrètes.

CyberShield – OpenFW s’inscrit dans cette démarche.

Une approche conçue pour être :

Pragmatique.

Évolutive.

Maîtrisable.

Auditable.

Orientée risque.

NANO IT CYBER SECURITY

CyberShield – OpenFW

Open Security. Hardened by Design.

20+ années de R&D et de retour d’expérience au service d’une cybersécurité pragmatique.

📩 Vous souhaitez évaluer votre exposition ou renforcer la sécurité de votre infrastructure ?

Contactez NANO IT Cyber Security.

#NanoIT #CyberShield #CyberSecurity #CyberResilience #NetworkSecurity #InformationSecurity #SecurityByDesign #DefenseInDepth #CyberRisk #RiskManagement #ISO27001 #NIS2

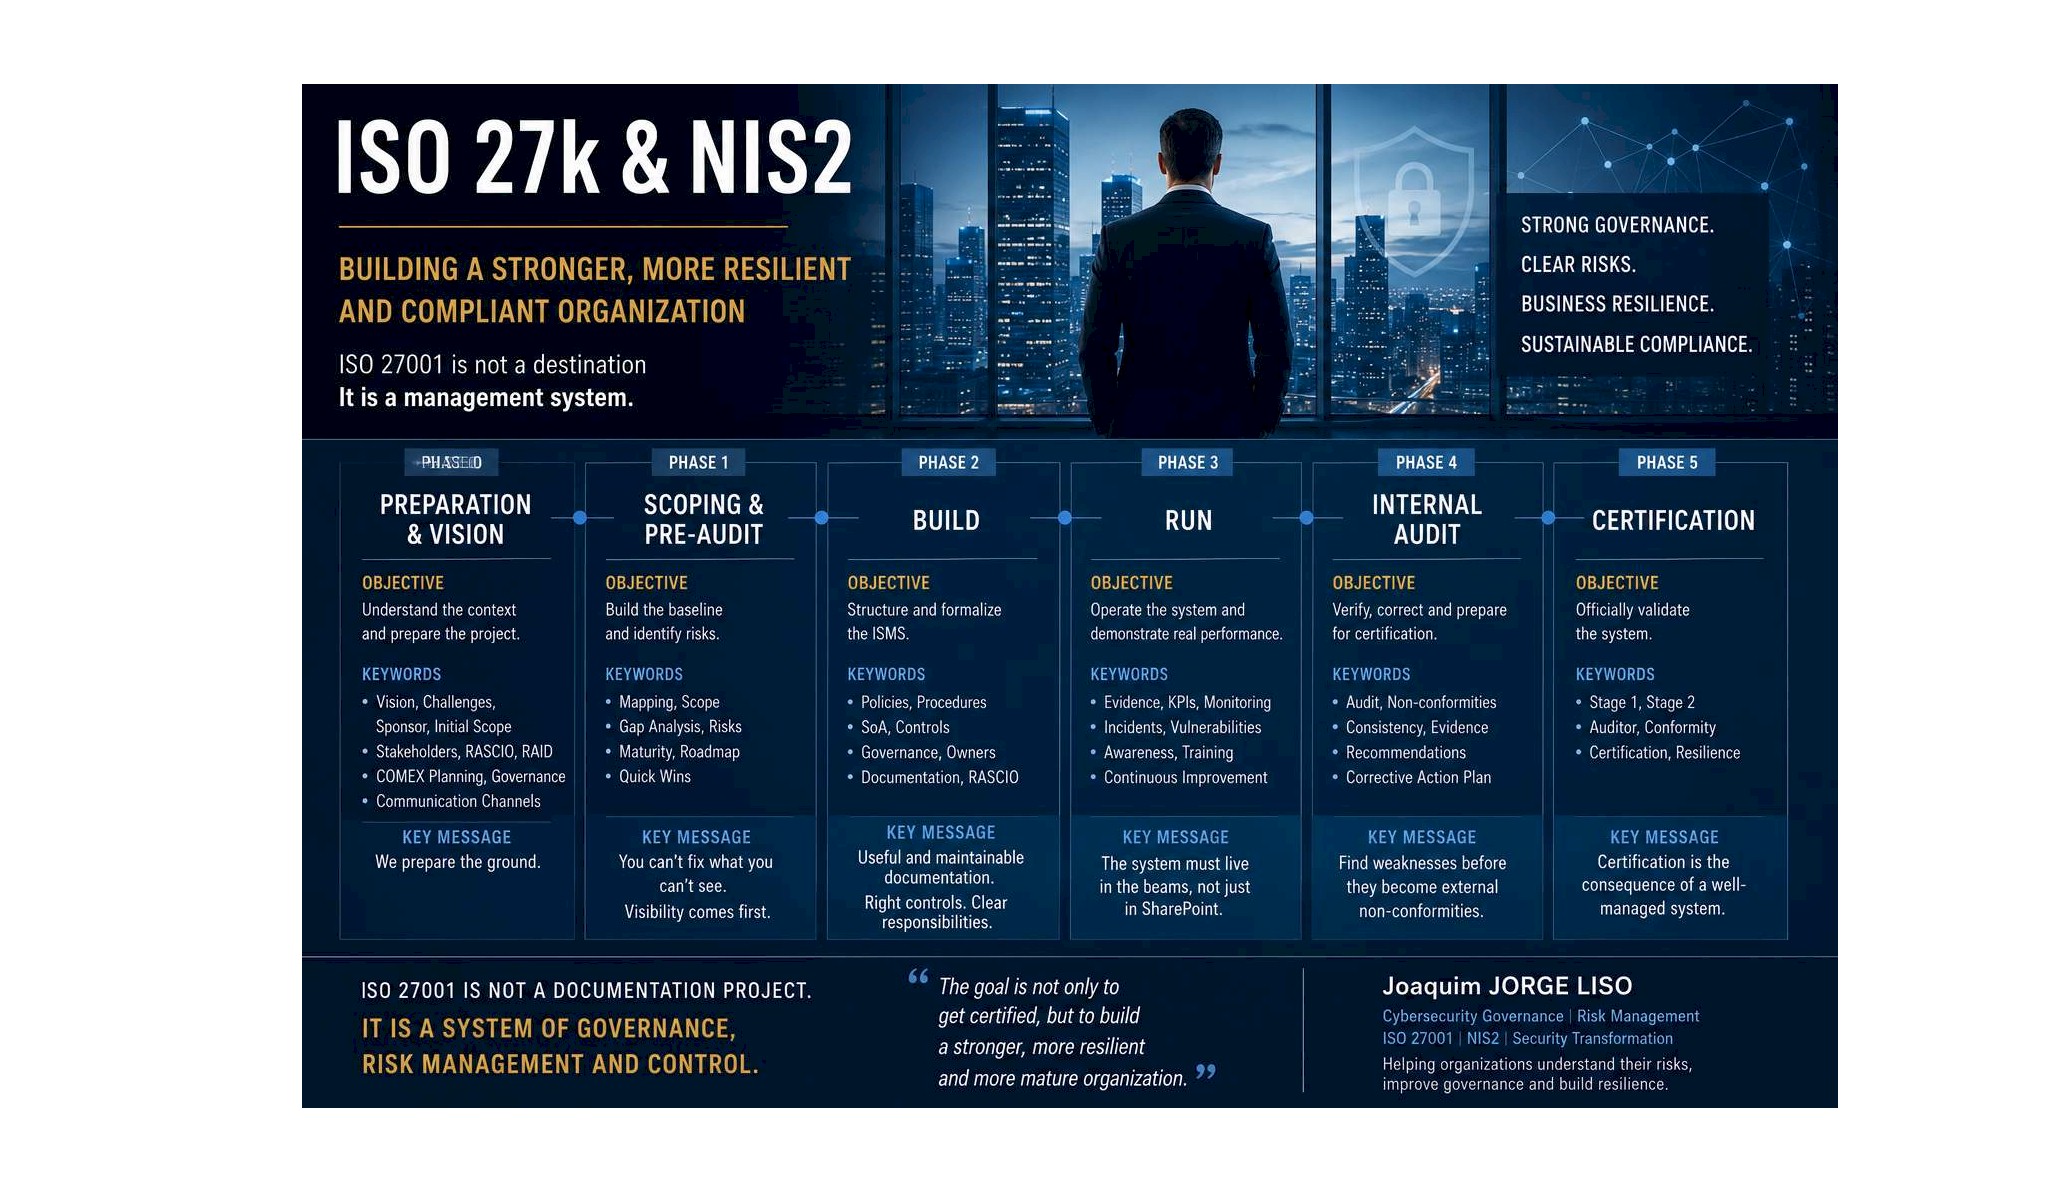
ISO 27001 et NIS2 : au-delà de la conformité

Lorsque l’on parle d’ISO 27001 ou de NIS2, beaucoup pensent immédiatement à la certification, à la documentation ou aux audits.

Pourtant, les organisations qui réussissent leur transformation cyber ne commencent pas par les procédures. Elles commencent par comprendre leur environnement.

  • Quels sont les systèmes critiques ?
  • Quelles sont les données sensibles ?
  • Quels sont les risques réels ?
  • Qui est responsable de quoi ?

La cybersécurité ne doit pas être uniquement un sujet technique. Elle doit devenir un sujet de gouvernance, de gestion des risques et de résilience opérationnelle.

Un projet ISO 27001 mature suit généralement plusieurs étapes :

  • comprendre et cartographier l’existant ;
  • identifier les risques et les écarts ;
  • structurer la gouvernance et les responsabilités ;
  • mettre en œuvre des contrôles adaptés ;
  • démontrer leur application au quotidien ;
  • et enfin préparer l’audit de certification.
  • La certification n’est pas l’objectif final.

Elle est la conséquence naturelle d’une organisation qui connaît ses risques, pilote ses actions et améliore continuellement son niveau de maturité.

ISO 27001 n’est pas un projet documentaire.

C’est un système de management, de gouvernance et de maîtrise du risque.

Joaquim JORGE LISO ( CISSP | CISM )

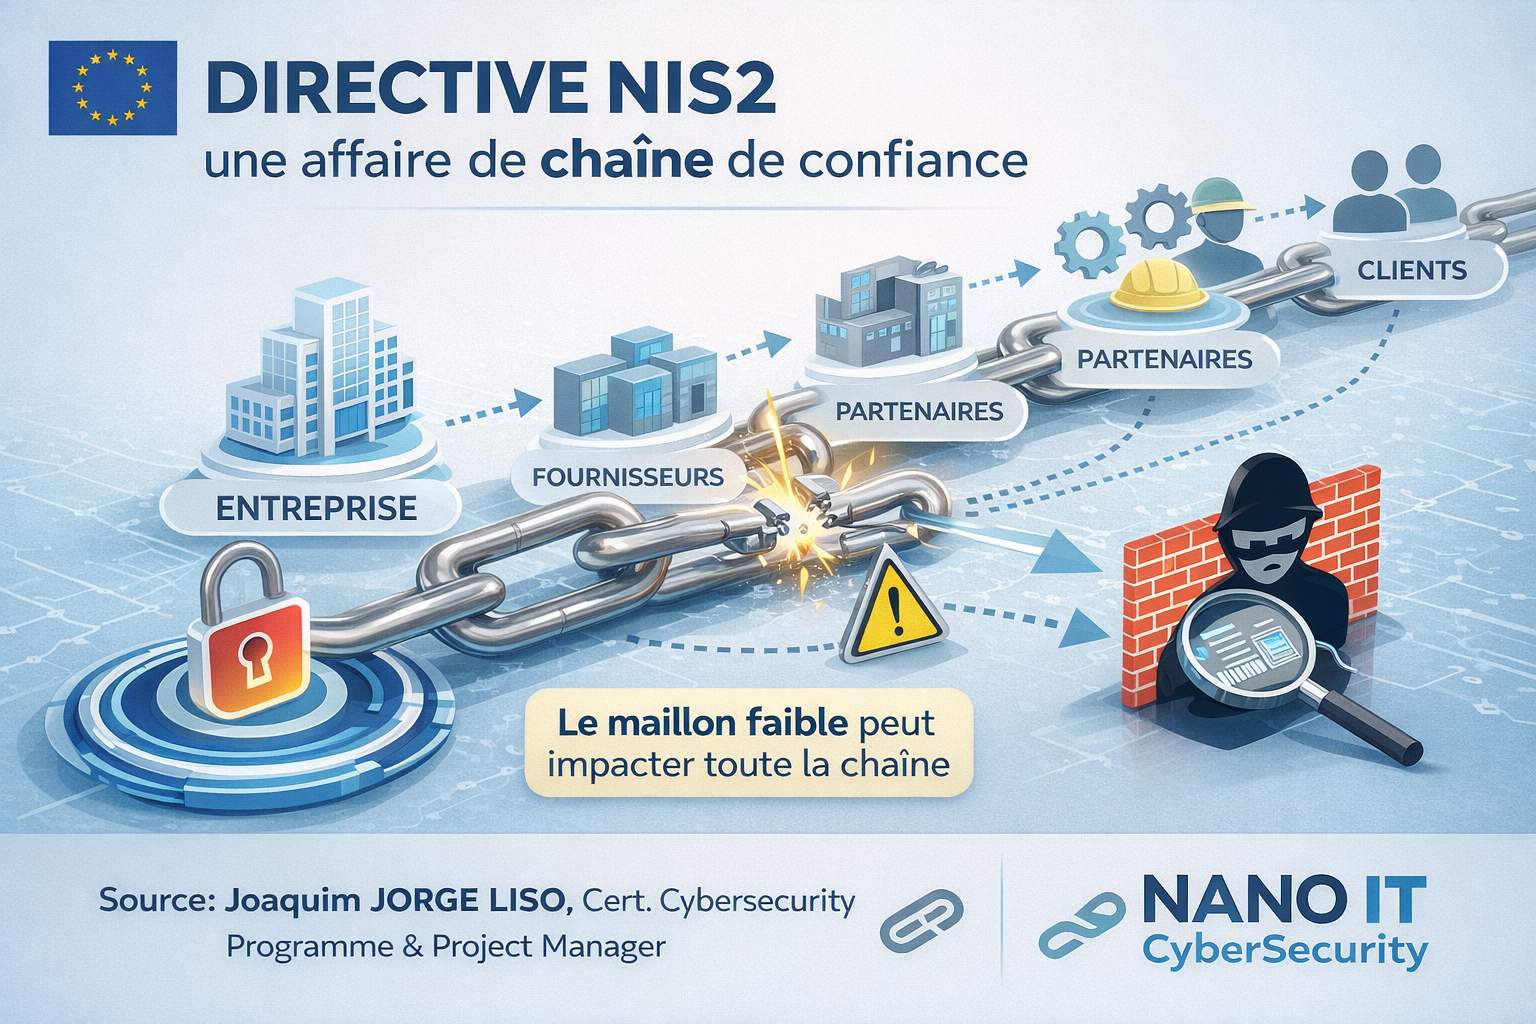
Directive NIS2, ce nest pas une affaire de grands groupes. Cest une affaire de chaîne de confiance.

Ce que plus de vingt ans de projets de sécurité m’ont appris sur la directive qui redessine le paysage cyber européen.

Source : Joaquim JorgeLiso, Cert. Cybersecurity Programme & Project Manager | Identity & Access Management

Un jour, en pleine nuit, j’ai reçu un appel. Un système critique à l’arrêt. Une organisation paralysée. Pas à cause d’une faille interne. Mais à cause… d’un fournisseur. 👉 C’est exactement ça, le vrai sujet de NIS2.

Depuis plus de 25 ans, je pilote des programmes de cybersécurité dans des environnements sensibles. Et s’il y a une chose que j’ai apprise, c’est que : les risques ne respectent ni la taille, ni les organigrammes.

Chaque fois qu’une nouvelle directive européenne entre en vigueur, le même réflexe collectif s’installe : les grandes entreprises mobilisent leurs équipes juridiques, les cabinets de conseil publient leurs livres blancs, et les PME attendent — convaincues que ça ne les concerne pas vraiment. Avec NIS2, cette attente est une erreur stratégique.

Ce que NIS2 introduit n’est pas une contrainte administrative de plus. C’est un changement fondamental dans la façon dont la responsabilité cyber est distribuée dans l’économie européenne.

“La vraie cible de NIS2 n’est pas l’entité isolée. C’est la chaîne. Et chaque maillon compte.”

Le périmètre sest radicalement élargi

La première directive NIS visait un nombre restreint d’opérateurs de services essentiels. NIS2 change d’échelle. Elle s’applique désormais à des secteurs comme la santé, l’eau, les transports, l’alimentation, la gestion des déchets, la fabrication industrielle — et elle descend aux entités “importantes”, c’est-à-dire des organisations de taille intermédiaire qui n’ont jamais eu à se préoccuper sérieusement de conformité réglementaire cyber.

Mais le vrai changement, celui qu’on sous-estime encore, concerne les fournisseurs. NIS2 impose aux entités concernées de gérer la sécurité de leur chaîne d’approvisionnement. Concrètement : si vous êtes prestataire IT, sous-traitant logistique, intégrateur ou fournisseur de services managés pour une organisation soumise à NIS2, vous entrez dans son périmètre de risque. Elle doit vous évaluer. Et si vous ne présentez pas un niveau de maturité suffisant, elle peut — et devra — vous écarter.

La responsabilité remonte au sommet

Ce qui distingue NIS2 des régimes précédents, c’est la responsabilisation explicite des dirigeants. Les membres des instances de direction peuvent être tenus personnellement responsables en cas de manquement grave. Ce n’est plus un sujet que l’on peut déléguer entièrement à la DSI ou au RSSI et oublier en comité de direction. La gouvernance cyber devient une obligation managériale, pas seulement technique.

Dans ma pratique de programme manager, c’est précisément là que réside le défi le plus complexe : aligner des équipes techniques, des processus métier et des décideurs qui n’ont pas le même langage, pas les mêmes priorités, pas la même appréhension du risque. NIS2 force cette conversation. Et c’est une bonne nouvelle.

Ce nest pas quune question de conformité

Trop d’organisations abordent NIS2 comme un audit à passer. C’est une vision à courte vue. Les exigences de la directive — gestion des incidents, continuité d’activité, sécurité des systèmes, authentification, chiffrement — sont exactement les fondamentaux qui font la différence entre une organisation qui résiste à une cyberattaque et une qui s’effondre. La conformité n’est pas la destination. C’est la conséquence d’une vraie hygiène cyber.

J’ai vu des établissements de santé paralysés pendant des semaines après un ransomware. J’ai vu des projets critiques compromis parce qu’un sous-traitant périphérique était le vecteur d’entrée. NIS2 n’est pas une réponse théorique à un risque théorique. C’est une réponse à des incidents réels, documentés, coûteux — humainement et financièrement.

“Se mettre en conformité avec NIS2, c’est se donner les moyens de ne pas être le maillon faible de quelqu’un d’autre.”

Par où commencer concrètement ?

La première étape n’est pas technique. C’est une cartographie honnête : identifier si votre organisation est concernée — directement ou indirectement via vos clients — et comprendre quelles obligations concrètes s’appliquent selon votre secteur et votre taille. Ensuite, évaluer l’écart entre votre niveau de maturité actuel et les exigences de la directive. C’est un exercice de gestion de risque, et c’est exactement le terrain du programme manager.

Ce travail ne se fait pas en quelques semaines. Il implique des choix budgétaires, des arbitrages techniques, de la formation, parfois une refonte de la gouvernance. Il implique aussi d’embarquer les bonnes personnes au bon moment — et de garder une vision claire sur les priorités, même quand la pression quotidienne pousse à l’urgence opérationnelle.

Une opportunité, pas seulement une contrainte

Les organisations qui traiteront NIS2 comme un projet structurant — et non comme une case à cocher — en sortiront plus résilientes, plus fiables aux yeux de leurs clients et partenaires, et mieux préparées aux crises à venir. Dans un environnement où la confiance numérique devient un actif concurrentiel, la maturité cyber n’est plus optionnelle.

NIS2 n’est pas le problème des autres. C’est le cadre dans lequel nous allons tous opérer. Autant en faire une force.

#NIS2 #Cybersécurité #GestionDeProjet #Conformité #RisqueCyber #TransformationDigitale #RSSI #Leadership

error: Content is protected !!