ISO 27001 et NIS2 : au-delà de la conformité
Lorsque l’on parle d’ISO 27001 ou de NIS2, beaucoup pensent immédiatement à la certification, à la documentation ou aux audits.
Pourtant, les organisations qui réussissent leur transformation cyber ne commencent pas par les procédures. Elles commencent par comprendre leur environnement.
- Quels sont les systèmes critiques ?
- Quelles sont les données sensibles ?
- Quels sont les risques réels ?
- Qui est responsable de quoi ?
La cybersécurité ne doit pas être uniquement un sujet technique. Elle doit devenir un sujet de gouvernance, de gestion des risques et de résilience opérationnelle.
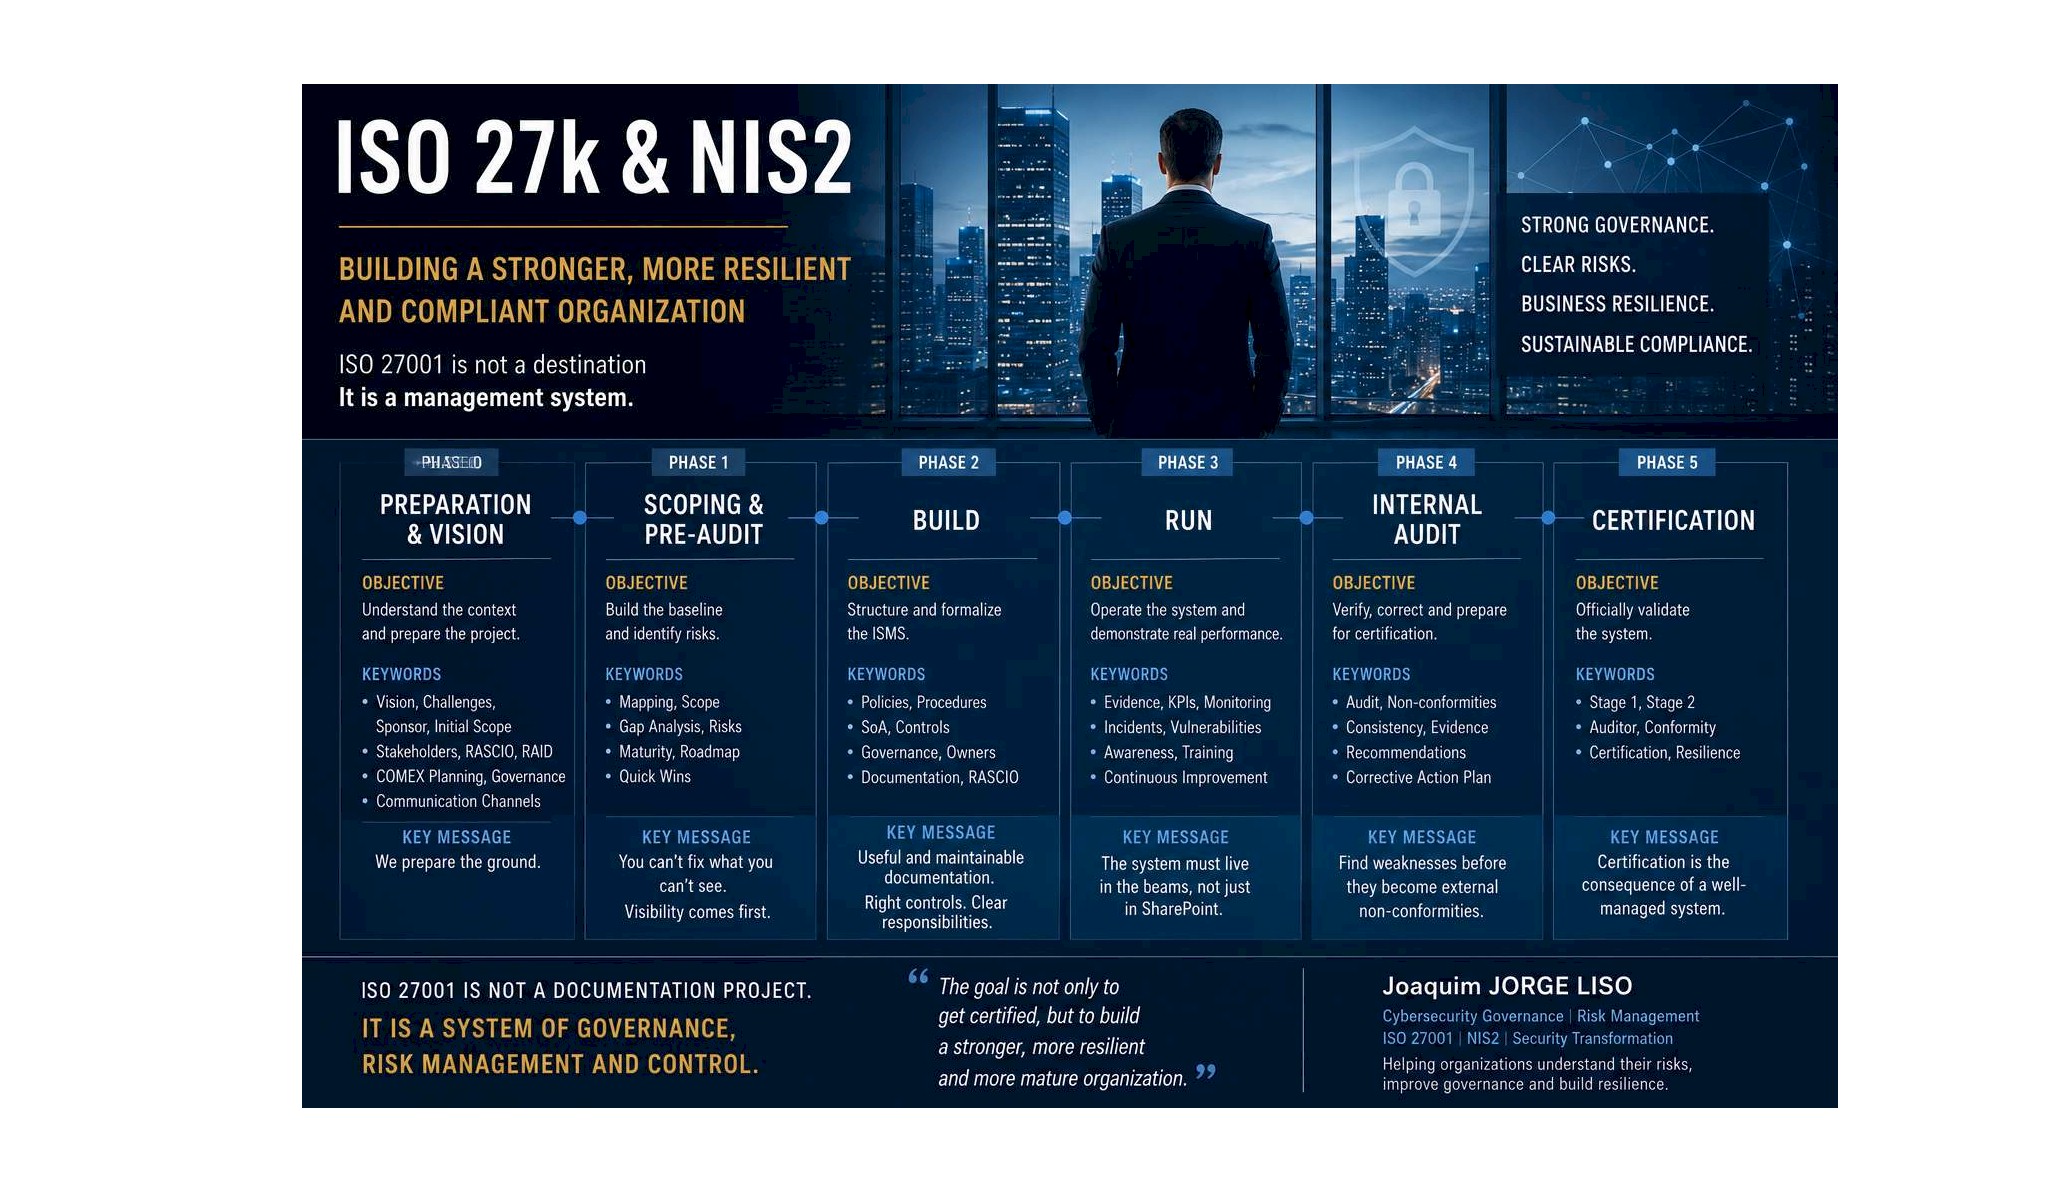
Un projet ISO 27001 mature suit généralement plusieurs étapes :
- comprendre et cartographier l’existant ;
- identifier les risques et les écarts ;
- structurer la gouvernance et les responsabilités ;
- mettre en œuvre des contrôles adaptés ;
- démontrer leur application au quotidien ;
- et enfin préparer l’audit de certification.
- La certification n’est pas l’objectif final.
Elle est la conséquence naturelle d’une organisation qui connaît ses risques, pilote ses actions et améliore continuellement son niveau de maturité.
ISO 27001 n’est pas un projet documentaire.
C’est un système de management, de gouvernance et de maîtrise du risque.
Joaquim JORGE LISO ( CISSP | CISM )